


Армия США покупает «дыры» в ПО Microsoft, Apple, IBM

Армия США покупает «дыры» в ПО Microsoft, Apple, IBM

Военно-морские силы США опубликовали на сайте госзакупок объявление о поиске ИТ-компаний, готовых предоставить им информацию об уязвимостях нулевого дня в популярных программных продуктах и способы их эксплуатации, сообщает некоммерческая организация Electronic Frontier Foundation, занимающаяся защитой частной жизни граждан.

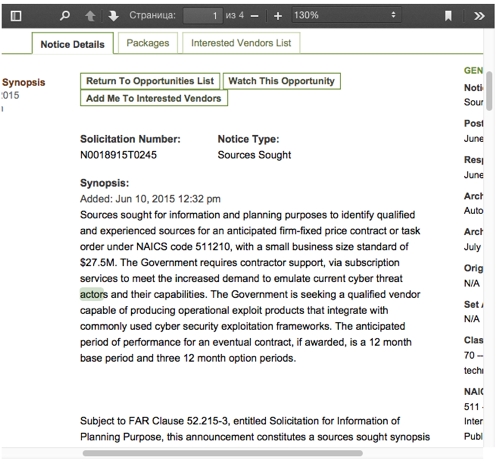
«Правительству требуется поддержка подрядчиков для того, чтобы удовлетворить возросшую потребность в имитации известных исполнителей кибер-атак и их возможностей», — содержится в документе.

Как пишет EFF, соответствующее объявление было обнаружено одним из аналитиков организации Дэвидом Масом (Dave Maass). После того как он опубликовал ссылку на документ в своем Twitter, объявление с сайта госзакупок исчезло. EFF сделала его электронную копию, передает cnews.ru.

В объявлении ВМС просили заинтересованных вендоров предоставить им информацию об уязвимостях, которые еще не занесены в базу данных CVE, аналитические отчеты и эксплойты, позволяющие эксплуатировать обнародованные «дыры». Права на использование эксплойтов, согласно условиям сотрудничества, должны быть переданы американскому правительству.

Основной интерес ВМС США проявляют к продуктам таких разработчиков, как Microsoft, Adobe Systems, EMC, Novell, IBM, Apple, Cisco Systems и Linksys. Все эти вендоры упомянуты в объявлении. В объявлении также подчеркнут интерес к уязвимостям Android, Linux и Java. Список интересующих власти вендоров и продуктов «на этом не ограничивается», говорится в документе.


Скриншот объявления, опубликованного ВМС США на сайте госзакупок


Как отмечает EEF, прискорбно осознавать, что для властей США важнее использовать уязвимости для слежки вместо того, чтобы защищать миллионы пользователей программного обеспечения. В правительстве даже существует засекреченный свод правил Vulnerabilities Equities Process, регулирующий процесс уведомления спецслужбами разработчиков программных продуктов о присутствии уязвимостей в их продуктах. В 2014 г. EFF подала в суд на Агентство национальной безопасности США с требованием раскрыть это руководство.

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru