


Армия США покупает «дыры» в ПО Microsoft, Apple, IBM

Армия США покупает «дыры» в ПО Microsoft, Apple, IBM

Военно-морские силы США опубликовали на сайте госзакупок объявление о поиске ИТ-компаний, готовых предоставить им информацию об уязвимостях нулевого дня в популярных программных продуктах и способы их эксплуатации, сообщает некоммерческая организация Electronic Frontier Foundation, занимающаяся защитой частной жизни граждан.

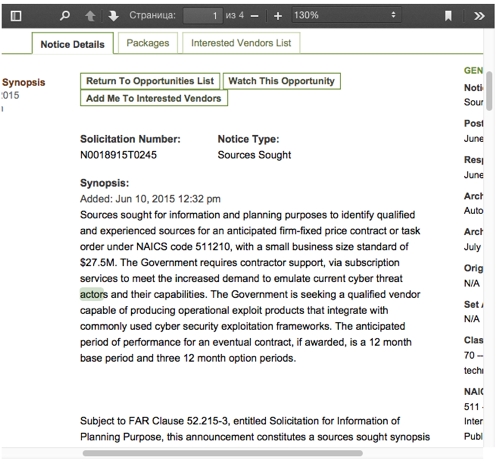
«Правительству требуется поддержка подрядчиков для того, чтобы удовлетворить возросшую потребность в имитации известных исполнителей кибер-атак и их возможностей», — содержится в документе.

Как пишет EFF, соответствующее объявление было обнаружено одним из аналитиков организации Дэвидом Масом (Dave Maass). После того как он опубликовал ссылку на документ в своем Twitter, объявление с сайта госзакупок исчезло. EFF сделала его электронную копию, передает cnews.ru.

В объявлении ВМС просили заинтересованных вендоров предоставить им информацию об уязвимостях, которые еще не занесены в базу данных CVE, аналитические отчеты и эксплойты, позволяющие эксплуатировать обнародованные «дыры». Права на использование эксплойтов, согласно условиям сотрудничества, должны быть переданы американскому правительству.

Основной интерес ВМС США проявляют к продуктам таких разработчиков, как Microsoft, Adobe Systems, EMC, Novell, IBM, Apple, Cisco Systems и Linksys. Все эти вендоры упомянуты в объявлении. В объявлении также подчеркнут интерес к уязвимостям Android, Linux и Java. Список интересующих власти вендоров и продуктов «на этом не ограничивается», говорится в документе.


Скриншот объявления, опубликованного ВМС США на сайте госзакупок


Как отмечает EEF, прискорбно осознавать, что для властей США важнее использовать уязвимости для слежки вместо того, чтобы защищать миллионы пользователей программного обеспечения. В правительстве даже существует засекреченный свод правил Vulnerabilities Equities Process, регулирующий процесс уведомления спецслужбами разработчиков программных продуктов о присутствии уязвимостей в их продуктах. В 2014 г. EFF подала в суд на Агентство национальной безопасности США с требованием раскрыть это руководство.

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru