

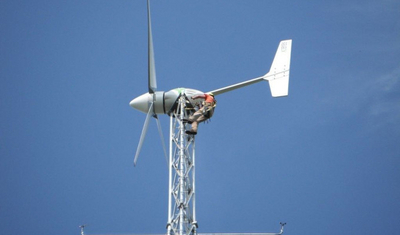

В ветрогенераторах XZERES найдена уязвимость

В ветрогенераторах XZERES найдена уязвимость

Ветряные электрогенераторы в последнее время стали в огромных количествах появляться в Соединенных Штатах, и многие из них подключены к Интернету. Это, конечно же, значит, что эти генераторы становятся естественными целями как для хакеров, так и для безопасников. Исследователь-безопасник обнаружил уязвимость межсайтовой подделки запроса (CSRF) в операционной системе ветрогенераторов производства компании XZERES.

Эта уязвимость может позволить злоумышленнику отключать подачу энергии ко всем системам, подключенным к целевой системе. Уязвимость содержится в системе, работающей на ветрогенераторе модели 442SR.

Компания XZERES, выпускающая данные генераторы, оповестила об этом своих клиентов в ряде стран, включая США, Великобританию, Италию, Японию, Вьетнам и другие.

«Успешная эксплуатация этой уязвимости позволяет извлекать из браузера ID и изменять ID по умолчанию. Этот эксплойт может вызвать потерю энергоснабжения всех подключенных систем, — говорится в оповещении от ICS-CERT. — ОС 442SR распознает методы ввода данных и POST и GET. Используя метод GET, злоумышленник может извлечь ID из браузера и изменить ID пользователя по умолчанию. Пользователь по умолчанию имеет права администратора для всей системы», передает threatpost.ru.

XZERES 442SR относится к наименьшим по размеру ветрогенераторам, это не массивный ветряк, из которых составляют большие ветрогенераторные фермы. Компания определяет его как высокоэффективный малый генератор.

«Ветрогенератор XZERES 442ST разработан для генерирования дешевой возобновляемой энергии за счет высокой эффективности, надежности и долговечности. Его простая конструкция с несколькими движущимися частями снижает расходы на обслуживание и ремонт, а также обеспечивает легкость установки», — говорится в описании продукта на сайте компании.

Хотя пока эксплойт для этой уязвимости не был обнаружен, оповещение ICS-CERT говорит, что создать его несложно.

«Создать работающий эксплойт для этой уязвимости было бы легко. Конкретно для этой уязвимости нет публичного эксплойта. Тем не менее в онлайне имеется код, который легко можно модифицировать для инициации CSRF с этой уязвимостью», — говорится в оповещении.

Компания разработала патч для этой уязвимости CSRF, но его нужно устанавливать вручную. 

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru