

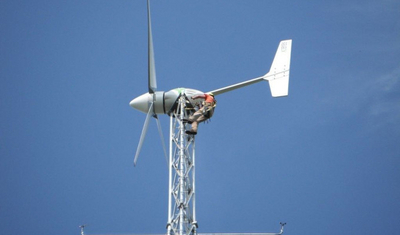

В ветрогенераторах XZERES найдена уязвимость

В ветрогенераторах XZERES найдена уязвимость

Ветряные электрогенераторы в последнее время стали в огромных количествах появляться в Соединенных Штатах, и многие из них подключены к Интернету. Это, конечно же, значит, что эти генераторы становятся естественными целями как для хакеров, так и для безопасников. Исследователь-безопасник обнаружил уязвимость межсайтовой подделки запроса (CSRF) в операционной системе ветрогенераторов производства компании XZERES.

Эта уязвимость может позволить злоумышленнику отключать подачу энергии ко всем системам, подключенным к целевой системе. Уязвимость содержится в системе, работающей на ветрогенераторе модели 442SR.

Компания XZERES, выпускающая данные генераторы, оповестила об этом своих клиентов в ряде стран, включая США, Великобританию, Италию, Японию, Вьетнам и другие.

«Успешная эксплуатация этой уязвимости позволяет извлекать из браузера ID и изменять ID по умолчанию. Этот эксплойт может вызвать потерю энергоснабжения всех подключенных систем, — говорится в оповещении от ICS-CERT. — ОС 442SR распознает методы ввода данных и POST и GET. Используя метод GET, злоумышленник может извлечь ID из браузера и изменить ID пользователя по умолчанию. Пользователь по умолчанию имеет права администратора для всей системы», передает threatpost.ru.

XZERES 442SR относится к наименьшим по размеру ветрогенераторам, это не массивный ветряк, из которых составляют большие ветрогенераторные фермы. Компания определяет его как высокоэффективный малый генератор.

«Ветрогенератор XZERES 442ST разработан для генерирования дешевой возобновляемой энергии за счет высокой эффективности, надежности и долговечности. Его простая конструкция с несколькими движущимися частями снижает расходы на обслуживание и ремонт, а также обеспечивает легкость установки», — говорится в описании продукта на сайте компании.

Хотя пока эксплойт для этой уязвимости не был обнаружен, оповещение ICS-CERT говорит, что создать его несложно.

«Создать работающий эксплойт для этой уязвимости было бы легко. Конкретно для этой уязвимости нет публичного эксплойта. Тем не менее в онлайне имеется код, который легко можно модифицировать для инициации CSRF с этой уязвимостью», — говорится в оповещении.

Компания разработала патч для этой уязвимости CSRF, но его нужно устанавливать вручную. 

Подпишитесь на новости

Билайн предложил месяц бесплатного доступа к шести сервисам

Безлимитный интернет, защита от спама и облако для фотографий — Билайн предлагает попробовать до шести сервисов бесплатно на 30 дней. Подключить их можно со 2 по 9 октября, а после пробного месяца услуги отключатся автоматически.

Акция приурочена к Дню сотовой независимости, который оператор отмечает второй год подряд.

Предложение доступно клиентам с предоплатной системой расчётов независимо от тарифа. Можно выбрать одну услугу, несколько или весь набор.

В списке:

  • Виртуальный помощник PRO — принимает звонки, записывает и расшифровывает разговоры, блокирует спам и прерывает диалог при выявлении мошенника.
  • «Безлимит на 30 дней» — мобильный интернет без подсчёта гигабайтов, которым можно делиться с номерами, подключёнными к тарифу.
  • «Раздача PRO» — раздача интернета на другие устройства без снижения скорости из-за самой раздачи.
  • «Моё имя сети» — замена названия оператора на экране смартфона своим вариантом.
  • «Облако Билайн» — 250 ГБ для хранения файлов и автоматического сохранения фото и видео.
  • «Книги Билайн» — доступ к каталогу из более чем 650 тысяч электронных и аудиокниг.

Подключение — в приложении Билайна. Бесплатный период отсчитывается отдельно для каждой услуги с момента её активации. Если платная версия уже подключена, бесплатно активировать её по акции не получится.

Есть и географическое ограничение: «Безлимит на 30 дней» недоступен в Чукотском АО и Норильске.

Тем, кто уже платно пользуется четырьмя или более услугами из списка, оператор начислит 300 бонусных рублей на связь. Остальным предлагают месяц на проверку: пригодился сервис — можно продлить, не пригодился — он отключится сам.

RSS: Новости на портале Anti-Malware.ru