

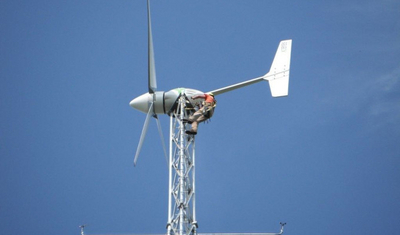

В ветрогенераторах XZERES найдена уязвимость

В ветрогенераторах XZERES найдена уязвимость

Ветряные электрогенераторы в последнее время стали в огромных количествах появляться в Соединенных Штатах, и многие из них подключены к Интернету. Это, конечно же, значит, что эти генераторы становятся естественными целями как для хакеров, так и для безопасников. Исследователь-безопасник обнаружил уязвимость межсайтовой подделки запроса (CSRF) в операционной системе ветрогенераторов производства компании XZERES.

Эта уязвимость может позволить злоумышленнику отключать подачу энергии ко всем системам, подключенным к целевой системе. Уязвимость содержится в системе, работающей на ветрогенераторе модели 442SR.

Компания XZERES, выпускающая данные генераторы, оповестила об этом своих клиентов в ряде стран, включая США, Великобританию, Италию, Японию, Вьетнам и другие.

«Успешная эксплуатация этой уязвимости позволяет извлекать из браузера ID и изменять ID по умолчанию. Этот эксплойт может вызвать потерю энергоснабжения всех подключенных систем, — говорится в оповещении от ICS-CERT. — ОС 442SR распознает методы ввода данных и POST и GET. Используя метод GET, злоумышленник может извлечь ID из браузера и изменить ID пользователя по умолчанию. Пользователь по умолчанию имеет права администратора для всей системы», передает threatpost.ru.

XZERES 442SR относится к наименьшим по размеру ветрогенераторам, это не массивный ветряк, из которых составляют большие ветрогенераторные фермы. Компания определяет его как высокоэффективный малый генератор.

«Ветрогенератор XZERES 442ST разработан для генерирования дешевой возобновляемой энергии за счет высокой эффективности, надежности и долговечности. Его простая конструкция с несколькими движущимися частями снижает расходы на обслуживание и ремонт, а также обеспечивает легкость установки», — говорится в описании продукта на сайте компании.

Хотя пока эксплойт для этой уязвимости не был обнаружен, оповещение ICS-CERT говорит, что создать его несложно.

«Создать работающий эксплойт для этой уязвимости было бы легко. Конкретно для этой уязвимости нет публичного эксплойта. Тем не менее в онлайне имеется код, который легко можно модифицировать для инициации CSRF с этой уязвимостью», — говорится в оповещении.

Компания разработала патч для этой уязвимости CSRF, но его нужно устанавливать вручную. 

Подпишитесь на новости

Ректор Бауманки посоветовал не отдавать детей в ИТ

Программирование больше не стоит воспринимать как пожизненный пропуск к высокой зарплате. Ректор МГТУ имени Баумана Михаил Гордин заявил, что советует друзьям не отдавать детей в ИТ: одного умения писать код недостаточно для долгой и благополучной карьеры.

Возможность быстро выйти на большие заработки Гордин признаёт, но рассчитывать только на этот аргумент не рекомендует.

«Я всем своим друзьям советую не отдавать детей в ИТ», — сказал он в интервью «Ведомостям».

По его оценке, рынок в определённой степени насытился, а зарплаты перестали расти. Работодателям нужны специалисты, способные развиваться и становиться руководителями. При этом рутинные задачи тестировщиков и начинающих разработчиков постепенно автоматизируются.

Ещё один риск — короткий профессиональный цикл. Гордин считает, что через десять лет приходят более молодые специалисты, которым в отдельных задачах проще создавать новое. Это касается в том числе работы с алгоритмами и искусственным интеллектом.

Сам ректор делает ставку на фундаментальное инженерное образование: по его мнению, оно даёт более универсальную базу для дальнейшего развития.

Автоматизация, считает Гордин, усложнит задачи людей, а не обеспечит им беззаботную жизнь рядом с работающими роботами. Новые функции потребуют серьёзной подготовки.

RSS: Новости на портале Anti-Malware.ru