

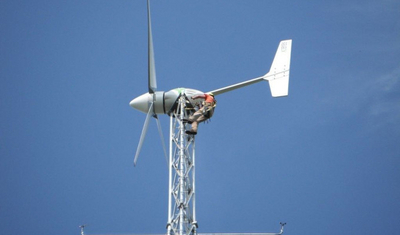

В ветрогенераторах XZERES найдена уязвимость

В ветрогенераторах XZERES найдена уязвимость

Ветряные электрогенераторы в последнее время стали в огромных количествах появляться в Соединенных Штатах, и многие из них подключены к Интернету. Это, конечно же, значит, что эти генераторы становятся естественными целями как для хакеров, так и для безопасников. Исследователь-безопасник обнаружил уязвимость межсайтовой подделки запроса (CSRF) в операционной системе ветрогенераторов производства компании XZERES.

Эта уязвимость может позволить злоумышленнику отключать подачу энергии ко всем системам, подключенным к целевой системе. Уязвимость содержится в системе, работающей на ветрогенераторе модели 442SR.

Компания XZERES, выпускающая данные генераторы, оповестила об этом своих клиентов в ряде стран, включая США, Великобританию, Италию, Японию, Вьетнам и другие.

«Успешная эксплуатация этой уязвимости позволяет извлекать из браузера ID и изменять ID по умолчанию. Этот эксплойт может вызвать потерю энергоснабжения всех подключенных систем, — говорится в оповещении от ICS-CERT. — ОС 442SR распознает методы ввода данных и POST и GET. Используя метод GET, злоумышленник может извлечь ID из браузера и изменить ID пользователя по умолчанию. Пользователь по умолчанию имеет права администратора для всей системы», передает threatpost.ru.

XZERES 442SR относится к наименьшим по размеру ветрогенераторам, это не массивный ветряк, из которых составляют большие ветрогенераторные фермы. Компания определяет его как высокоэффективный малый генератор.

«Ветрогенератор XZERES 442ST разработан для генерирования дешевой возобновляемой энергии за счет высокой эффективности, надежности и долговечности. Его простая конструкция с несколькими движущимися частями снижает расходы на обслуживание и ремонт, а также обеспечивает легкость установки», — говорится в описании продукта на сайте компании.

Хотя пока эксплойт для этой уязвимости не был обнаружен, оповещение ICS-CERT говорит, что создать его несложно.

«Создать работающий эксплойт для этой уязвимости было бы легко. Конкретно для этой уязвимости нет публичного эксплойта. Тем не менее в онлайне имеется код, который легко можно модифицировать для инициации CSRF с этой уязвимостью», — говорится в оповещении.

Компания разработала патч для этой уязвимости CSRF, но его нужно устанавливать вручную. 

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru