


TrojPix научили воровать данные с изолированных ПК через пиксели на экране

TrojPix научили воровать данные с изолированных ПК через пиксели на экране

TrojPix научили воровать данные с изолированных ПК через пиксели на экране

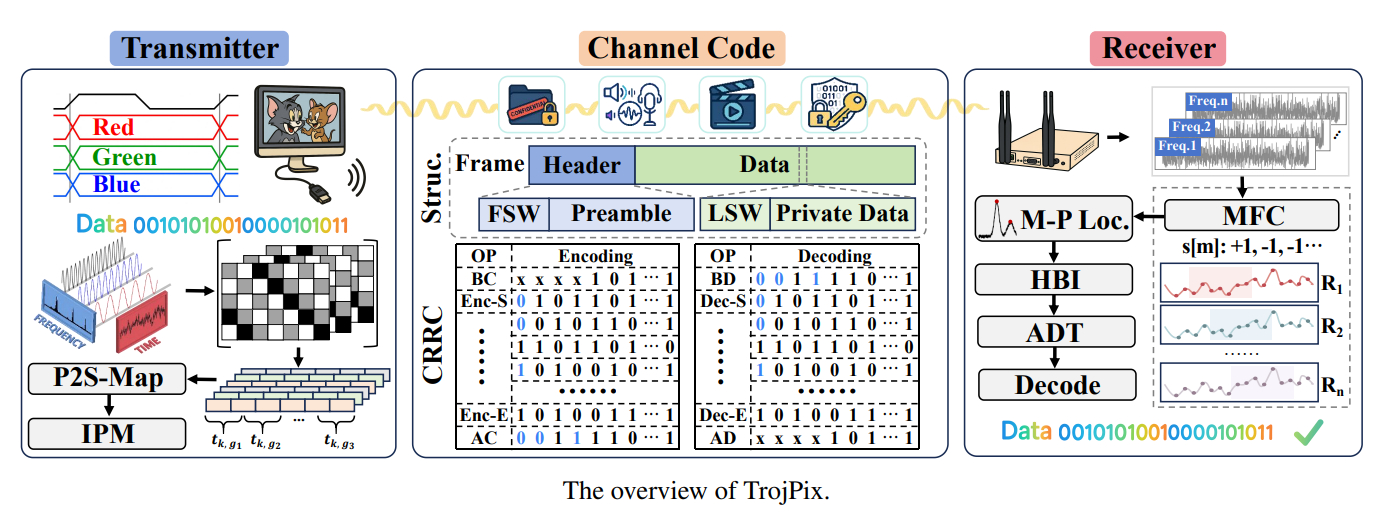
Исследователи из Шаньдунского университета показали новый способ утечки данных с компьютеров, которые физически отрезаны от Сети. Метод получил название TrojPix: вредоносная программа незаметно меняет пиксели на экране, а видеокабель начинает излучать слабый радиосигнал, который можно поймать приёмником поблизости.

Важно: TrojPix не взламывает компьютер сам по себе. Сначала на целевую машину всё равно нужно установить вредоносную программу.

В тестах исследователей TrojPix показал пиковую скорость 8,1 Мбит/с и дальность до 208 метров. Правда, эти показатели измерялись отдельно, а не одновременно.


Но даже так цифры выглядят бодро: многие скрытые каналы для изолированных систем ползут на скоростях в биты или килобиты в секунду. Здесь же речь примерно о мегабайте в секунду — 100 МБ можно утащить меньше чем за две минуты.

Метод использует незаметную модуляцию пикселей. По словам авторов, ему не нужны права администратора или переделка железа: достаточно вредоноса пользовательского уровня, который умеет рисовать на экране.

Передачу можно спрятать двумя способами: имитировать выключенный монитор с тёмным экраном или встраивать сигнал в обычную картинку, чтобы пользователь ничего подозрительного не заметил.

Исследователи проверили TrojPix на девяти брендах мониторов и пятнадцати видеокабелях. Полностью закрыть такую утечку патчем не получится: проблема в физических излучениях кабелей. Защита тоже физическая — оптоволоконные видеолинии вместо медных, экранирование кабелей и помещений.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru