


TrojPix научили воровать данные с изолированных ПК через пиксели на экране

TrojPix научили воровать данные с изолированных ПК через пиксели на экране

TrojPix научили воровать данные с изолированных ПК через пиксели на экране

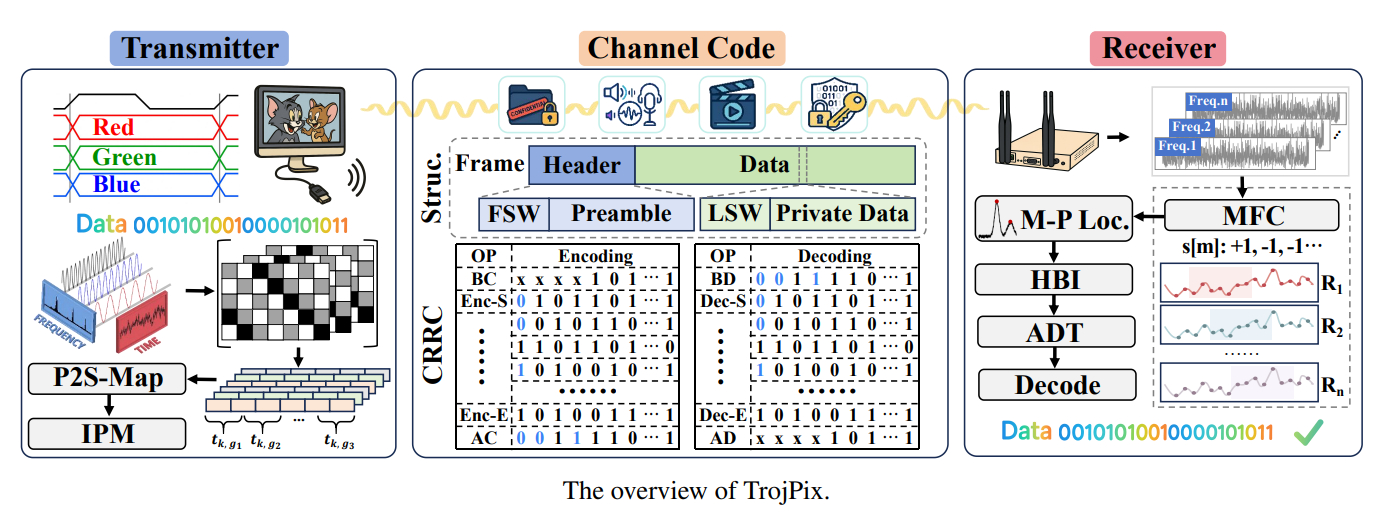
Исследователи из Шаньдунского университета показали новый способ утечки данных с компьютеров, которые физически отрезаны от Сети. Метод получил название TrojPix: вредоносная программа незаметно меняет пиксели на экране, а видеокабель начинает излучать слабый радиосигнал, который можно поймать приёмником поблизости.

Важно: TrojPix не взламывает компьютер сам по себе. Сначала на целевую машину всё равно нужно установить вредоносную программу.

В тестах исследователей TrojPix показал пиковую скорость 8,1 Мбит/с и дальность до 208 метров. Правда, эти показатели измерялись отдельно, а не одновременно.


Но даже так цифры выглядят бодро: многие скрытые каналы для изолированных систем ползут на скоростях в биты или килобиты в секунду. Здесь же речь примерно о мегабайте в секунду — 100 МБ можно утащить меньше чем за две минуты.

Метод использует незаметную модуляцию пикселей. По словам авторов, ему не нужны права администратора или переделка железа: достаточно вредоноса пользовательского уровня, который умеет рисовать на экране.

Передачу можно спрятать двумя способами: имитировать выключенный монитор с тёмным экраном или встраивать сигнал в обычную картинку, чтобы пользователь ничего подозрительного не заметил.

Исследователи проверили TrojPix на девяти брендах мониторов и пятнадцати видеокабелях. Полностью закрыть такую утечку патчем не получится: проблема в физических излучениях кабелей. Защита тоже физическая — оптоволоконные видеолинии вместо медных, экранирование кабелей и помещений.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru