


Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Исследователи из компании ESET опубликовали результаты анализа нового вредоносного ПО Moose, поражающего различные типы портативных сетевых устройств на базе Linux, от DSL-модемов и домашних маршрутизаторов до систем видеонаблюдения и медицинских устройств, имеющих выход в интернет.

Наибольшее распространение червь получил на устройствах Actiontec, Hik Vision, Netgear, Synology, TP-Link, ZyXEL и Zhone. Основным методом проникновения червя является подбор типовых паролей.

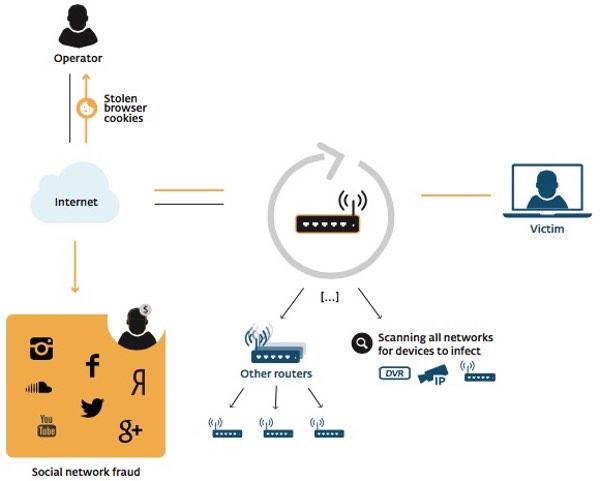
Из взломанных устройств формируется сеть, выполняющая мошеннические действия в социальных сетях через манипуляцию фиктивными аккаутами. Владельцы данной сети пытаются заработать через продажу лайков, фиктивных подписчиков и накручивании посещаемости в социальных сетях Twitter, Instagram, Vine, Youtube, Facebook и Google+. Для поднятия веса участвующих в накрутке фиктивных аккаунтов червь пытается использовать и реальные аккаунты пользователей, получая контроль над ними благодаря перехвату незашифрованных браузерных Cookie и подмены настроек DNS с перенаправлением пользователя на подставные сайты.

Червь также занимается сканированием сетей на предмет наличия слабозащищённых устройств и атаки на них. В результате сканирования, которое проводится для подсети текущего ISP, интранет адресов и случайно сгенерированной сети, выявляются устройства с открытым портом telnet и выполняется попытка подбора часто используемых параметров входа. В случае успеха, червь запускает свою копию на устройстве и начинает анализировать транзитный трафик, сканировать другие сети и запускает специальный прокси для отправки запросов к социальным сетям. Для предотвращения двойного заражения, червь вешает на сетевой порт 10073 специальный обработчик. Mooseь не сохраняет себя в системе и для его удаления достаточно перезагрузить устройство.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru