


Банковские счета пользователей WhatsApp под угрозой

Банковские счета пользователей WhatsApp под угрозой

Международная антивирусная компания ESET предупреждает о новой атаке на пользователей WhatsApp. Под видом веб-версии мессенджера распространяется троян. Злоумышленники рассылают по электронной почте письма с приглашением скачать десктопное приложение WhatsApp Web, выпущенное производителем в конце января 2015 г. Обращаясь к пользователям, мошенники используют методы социальной инженерии. 

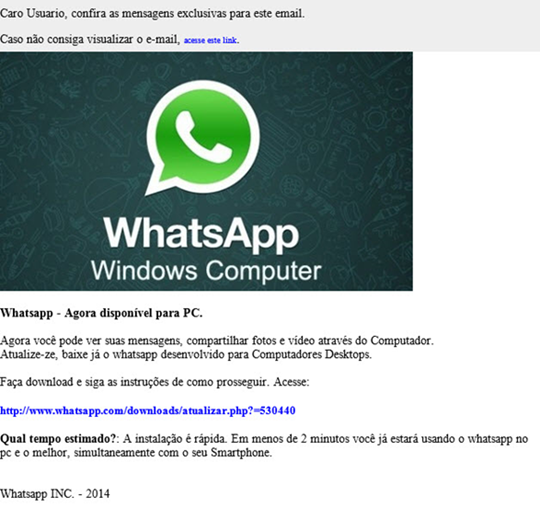
Письма содержат ссылку, якобы ведущую на официальный сайт WhatsApp. На самом деле по клику пользователь переходит на другую площадку, где скачивает исполняемый файл WhatsAppInstall.exe. Под этим названием скрывается троян-загрузчик Win32/TrojanDownloader.VB.QRM.


Письмо содержит поддельную ссылку на скачивание веб-версии WhatsApp


После установки троян загружает на инфицированный компьютер другую вредоносную программу. Антивирусные продукты ESET NOD32 детектируют ее как Win32/Spy.Banker.ABOD – шпионское ПО, предназначенное для кражи аутентификационных данных онлайн-банкинга. 

Специалистами вирусной лаборатории ESET установлено, что данная вредоносная программа создана в Бразилии. При этом атаки злоумышленников могут быть направлены и на пользователей из других стран. 

Это не первая попытка киберпреступников воспользоваться популярностью мессенджера WhatsApp, число пользователей которого в январе 2015 г. превысило 700 млн человек. Например, в ноябре 2014 г. мошенники массово подписывали жертв на платные SMS-сервисы.

Эксперты ESET рекомендуют игнорировать подозрительные письма, проверять названия веб-сайтов в адресной строке браузера и загружать ПО только на официальных площадках. 

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru