


Уязвимость может заставить iPhone звонить на платные номера

Уязвимость может заставить iPhone звонить на платные номера

Специалисты по безопасности обнаружили в iOS критическую уязвимость, которая позволяет злоумышленникам зарабатывать деньги, заставляя iPhone звонить на платные номера. Чтобы попасться на крючок, владельцу гаджета достаточно просто перейти по вредоносной ссылке.

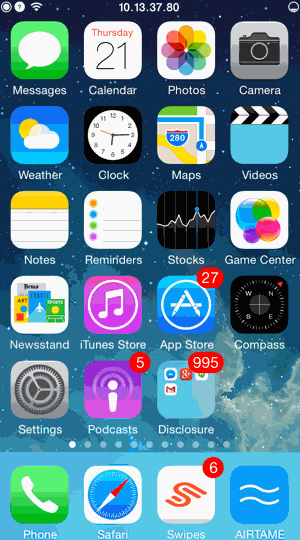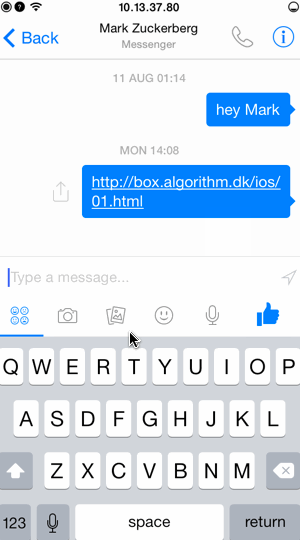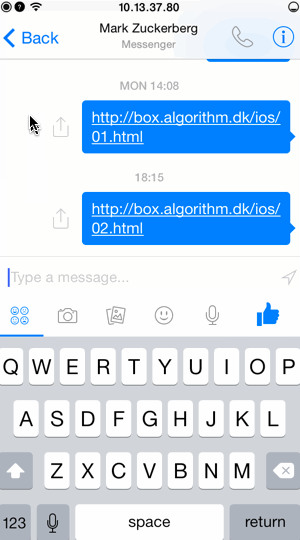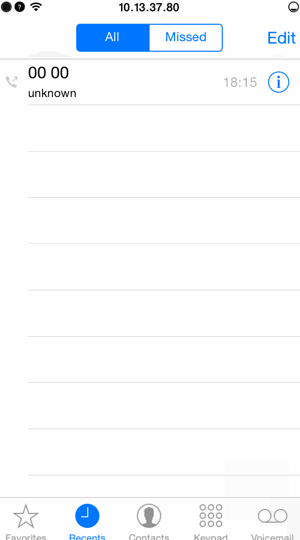
При использовании Safari владелец iPhone может быть спокоен - браузер будет спрашивать каждый раз перед совершением звонка. Однако, если вредоносная ссылка придет, к примеру, в WhatsApp, в приложение "Вконтакте", в письме Gmail или по iMessage, смартфон пр нажатии на нее сразу же начнет звонок на платный номер, сообщает hitech.vesti.ru.

Для инициации начала вызова злоумышленникам достаточно создать веб-страницу со специальным java-скриптом.


Уязвимость распространяется на большинство популярных приложений, включая клиент Google+, Gmail и FaceTime. Эксперты компании также выложили ссылку, при переходе по которой iPhone начинает совершать звонок.

Уязвимость была обнаружена сотрудником компании AirTame Андреем Некулаэси. В Apple на сообщение о новой уязвимости пока что не отреагировали. Остается надеяться, что брешь в безопасности будет заделана в следующей версии iOS.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru