


Eset предупреждает о трехкратном всплеске активности вымогателя FileCoder

Eset предупреждает о трехкратном всплеске активности вымогателя FileCoder

Международная антивирусная компания ESET сообщает о стремительном росте активности опасной троянской программы FileCoder, которая шифрует личные файлы пользователя с целью получения выкупа за расшифровку. Большую часть пострадавших составляют российские пользователи.

Эксперты компании ESET зафиксировали необычный всплеск активности семейства вредоносных программ Filecoder. Согласно данным, полученным при помощи облачной технологииESET Live Grid, активность Win32/Filecoder по сравнению со средним уровнем, зафиксированным в первой половине 2013 года, возросла более чем на 200%.

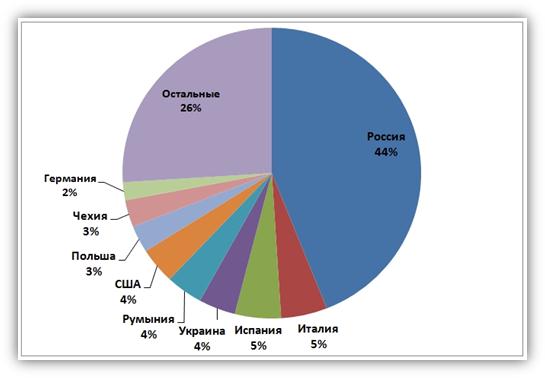
От данной активности больше всего пострадали пользователи из России. По данным ESET, на нашу страну приходится 44% обнаружений. Кроме того, значительная доля заражений зафиксирована в Европе – от вымогателей FileCoder пострадали пользователи из Германии, Испании, Италии, Польши, Румынии, Украины и Чехии. Также заражения этим вредоносным ПО были отмечены в США.


Диаграмма активности Win32/FileCoder в разных странах


Попав на компьютер, троян шифрует файлы пользователя, по расширению выбирая те, которые с наибольшей вероятностью представляют для него ценность: как правило, это документы, фотографии, музыкальные файлы и различные архивы.

В информационном окне трояна киберпреступники могут сообщить, что доступ к компьютеру пользователя ограничен, поскольку данный ПК является источником чрезвычайно опасного вируса или распространяет ссылки на детскую порнографию. За «чрезвычайно тяжелую работу по детектированию вируса» от пользователя могут потребовать заплатить от 100 до 3 000 евро.

«Семейство Win32/Filecoder представляет большую угрозу, чем другие разновидности блокеров-вымогателей, поскольку могут шифровать файлы пользователя. Разные модификации FileCoder используют разные по сложности алгоритмы шифрования, - говорит Роберт Липовски, аналитик антивирусной лаборатории ESET. - Суммы выкупа варьируются от 100 до 200 евро, однако некоторые варианты могут запрашивать суммы до 3 000 евро. Потребовать такой большой выкуп могут в тех случаях, когда зараженный компьютер принадлежит какой-либо компании».

«Деструктивность и последствия от заражения такой вредоносной программой трудно переоценить, так как пользователь лишается всех своих данных. Риски потери важной информации только увеличиваются, если речь идет о заражении компьютеров сотрудников компании, поскольку в этом случае может пострадать корпоративная информация, - говорит Артем Баранов, ведущий вирусный аналитик ESET Russia. - Если в случае обычных вымогателей, которые блокируют рабочий стол пользователя, можно избавиться через несколько общеизвестных действий в ОС, то в случае с шифровальщиком, на это может уйти очень много времени. Все зависит от конкретной модификации FileCoder».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru