


В Entensys собрали контент-фильтр нано-размера на Raspberry Pi

В Entensys собрали контент-фильтр нано-размера на Raspberry Pi

В Entensys собрали контент-фильтр нано-размера на Raspberry Pi

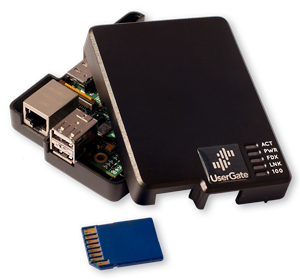
Специалисты Entensys смогли собрать опытный образец системы контентной фильтрации UserGate Web Filter на платформе Raspberry Pi. Данная сборка была сделана в рамках исследований возможностей по запуску продуктов Entensys на ARM-процессорах, что может представлять интерес в плане перспективного выпуска новых недорогих и компактных устройств.

Экспериментальный образец весит всего 94 грамма и может легко уместиться на ладони. Минимальная стоимость делает подобные устройства доступными для самых разных категорий, включая домашних пользователей, образовательные и социальные учреждения, а также пользователей беднейших стран, в которых как раз сейчас быстрыми темпами проходит интернетизация.

Кроме того, реализованная поддержка работы с ARM-процессорами позволит выпустить и более производительные, но по-прежнему недорогие и компактные устройства, в том числе и на других платформах. В целом возможность запуска UserGate Web Filter на столь скромных по ресурсам системах свидетельствует о его высокой производительности и возможности обрабатывать значительной объем трафика на полноценных серверных системах.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru