


IOSCO и WFE опубликовали отчет по безопасности финансовых сделок

Половина всех операций по ценным бумагам страдает от кибератак

Международная организация комиссий по ценным бумагам (IOSCO) и Всемирная федерация бирж (WFE) опубликовали отчет, посвященный исследованию киберпреступности и методам защиты финансовых данных на рынке ценных бумаг.

Согласно материалам исследования, киберпреступность пока не имела существенного систематического влияния на рынок. Однако, учитывая тот факт, что технологии взлома постоянно совершенствуются, специалисты не советуют пренебрегать угрозами, тем более что потенциальный вред от кибер-атаки может оказаться чрезвычайно серьезным.

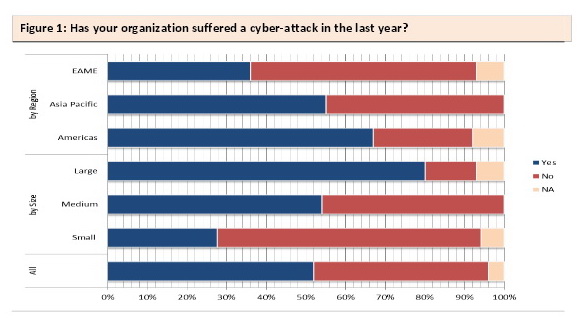
За последний год во время операций с ценными бумагами, примерно в 53% случаев осуществляются хакерские нападения. Подобные нападения отличаются от обычных видов киберпреступности, к которым все давно успели привыкнуть. В подобных случаях нападающие действуют не из желания нажиться, а просто ради того, чтобы помешать сделкам.

Количество пострадавшиз от кибератак в биржевом секторе экономики за прошедший год.

Взломщики в основном сосредотачивали внимание на вебсайтах и онлайн-сервисах, которые непосредственно связаны с торговлей ценными бумагами. Исследование также показало, что большая часть организаций хорошо знают о потенциальных угрозах и готовы отразить кибер-атаки. 93% респондентов также подготовились к возможному восстановлению данных. Все опрошенные финансовые организации говорят о том, что они могут распознать атаку в течение 48 часов. У 22% опрошенных имеется есть страховка на случай взлома.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru