


Новый банковский троян для Android распространяют посредством SMS-фишинга

Новый банковский троян для Android распространяют посредством SMS-фишинга

 Специалисты компании McAfee Labs обнаружили новый банковский троян для мобильной операционной системы Android, идентифицированный специалистами McAfee как Android/FakeBankDropper.A и Android/FakeBank.A. 


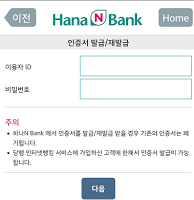
Вредоносная программа, действующая в основном на территории Южной Кореи, заменяет легитимные программы мобильного банкинга, предоставляемые своим клиентам местными банками.

По данным экспертов, вредонос распространяется посредством SMS-фишинга. Как правило, на мобильное устройство жертвы приходит поддельное SMS-сообщение, отправителем которого якобы является Комиссия по регулированию рынка финансовых услуг (Financial Services Commission). В сообщении содержится просьба установить на устройство новое приложение для защиты от вредоносных программ.

В данном SMS-сообщении также содержится ссылка, перейдя по которой жертва может загрузить и установить приложение. Попадая на устройство жертвы, вредоносное приложение пытается удалить легитимное приложение мобильного банкинга. В случае неудачи, оно выводит на экран устройства уведомление с просьбой удалить легитимное приложение вручную. После этого вредонос вновь выводит на экран инфицированного устройства сообщение с просьбой установить другое приложение.

Визуально это приложение мало чем отличается от легитимного, но при этом ведет себя крайне подозрительно, пытаясь выведать у жертвы конфиденциальную информацию. В частности, троян просит пользователей инфицированных устройств ввести банковские реквизиты, номер счета, пароль, идентификатор в системе интернет-банкинга, номер социального страхования.

Всю полученную информацию вредоносная программа пересылает на удаленный сервер, контролируемый злоумышленниками.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru