

В Пентагоне допустили крупную утечку данных

В Пентагоне допустили крупную утечку данных

Технические сбои в IT-структуре Пентагона привели к утечке большого объема секретных оборонных документов, а также более полумиллиона электронных писем по делам заключенных тюрьмы в Гуантанамо (Куба).

По словам командира Вальтера Руиза, советника по военным вопросам адвоката Мустафы аль Хавсафи ( одного из четырех подозреваемых в участии в атаках 11 сентября 2001 года), с жесткого диска также пропало значительное количество оборонных документов, а также более 500 000 писем, содержащих адвокатскую тайну, сообщает infowatch.ru со ссылкой на издание Frontline.

Представитель министерства обороны США Тодд Бриссл позже начал отрицать факт просмотра прокурорами конфиденциальных сообщений  электронной почты. "Я могу однозначно сказать вам, что ни прокуроры, ни члены группы по надзору за соблюдением адвокатской тайны не видели никаких сведений, не подлежащих оглашению",- заявил Тодд Бриссл.

Однако Бриссл признал, что сбои на сервере вкупе с задержками спутникового соединения  между компьютерами США и Гуантанамо, стали причиной  потери огромного количества данных между государствами.

Характер утечки настолько деликатен, что ставит в центр внимания IT-безопасность тех систем, которые используются правительственными учреждениями США. Эксперты полагают, что сети, которые используются госструктурами страны, должны быть защищены особенно. 

Утечка данных в Пентагоне подливает масла в огонь наряду с недавними пророчествами писателя Филипа Либермана. Он убежден, что самоуспокоение доведет США до серьезных кибератак на национальные инфраструктурные объекты.

"Подобные утечки, которые произошли как бы сами по себе, "в результате технического сбоя", всегда вызывали сильные подозрения. Это очень старый приём разведки - сдать противнику порцию не слишком важной, но формально секретной информации, подмешав к ней небольшое количество "дезы". Видимого ущерба для обороноспособности США тут не произошло.

Активных действий китайских хакеров не было. Поэтому у нас есть все основания не доверять той адвокатской переписке, которую мы вскоре прочитаем", - отмечает главный аналитик группы компаний InfoWatchНиколай Федотов.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.
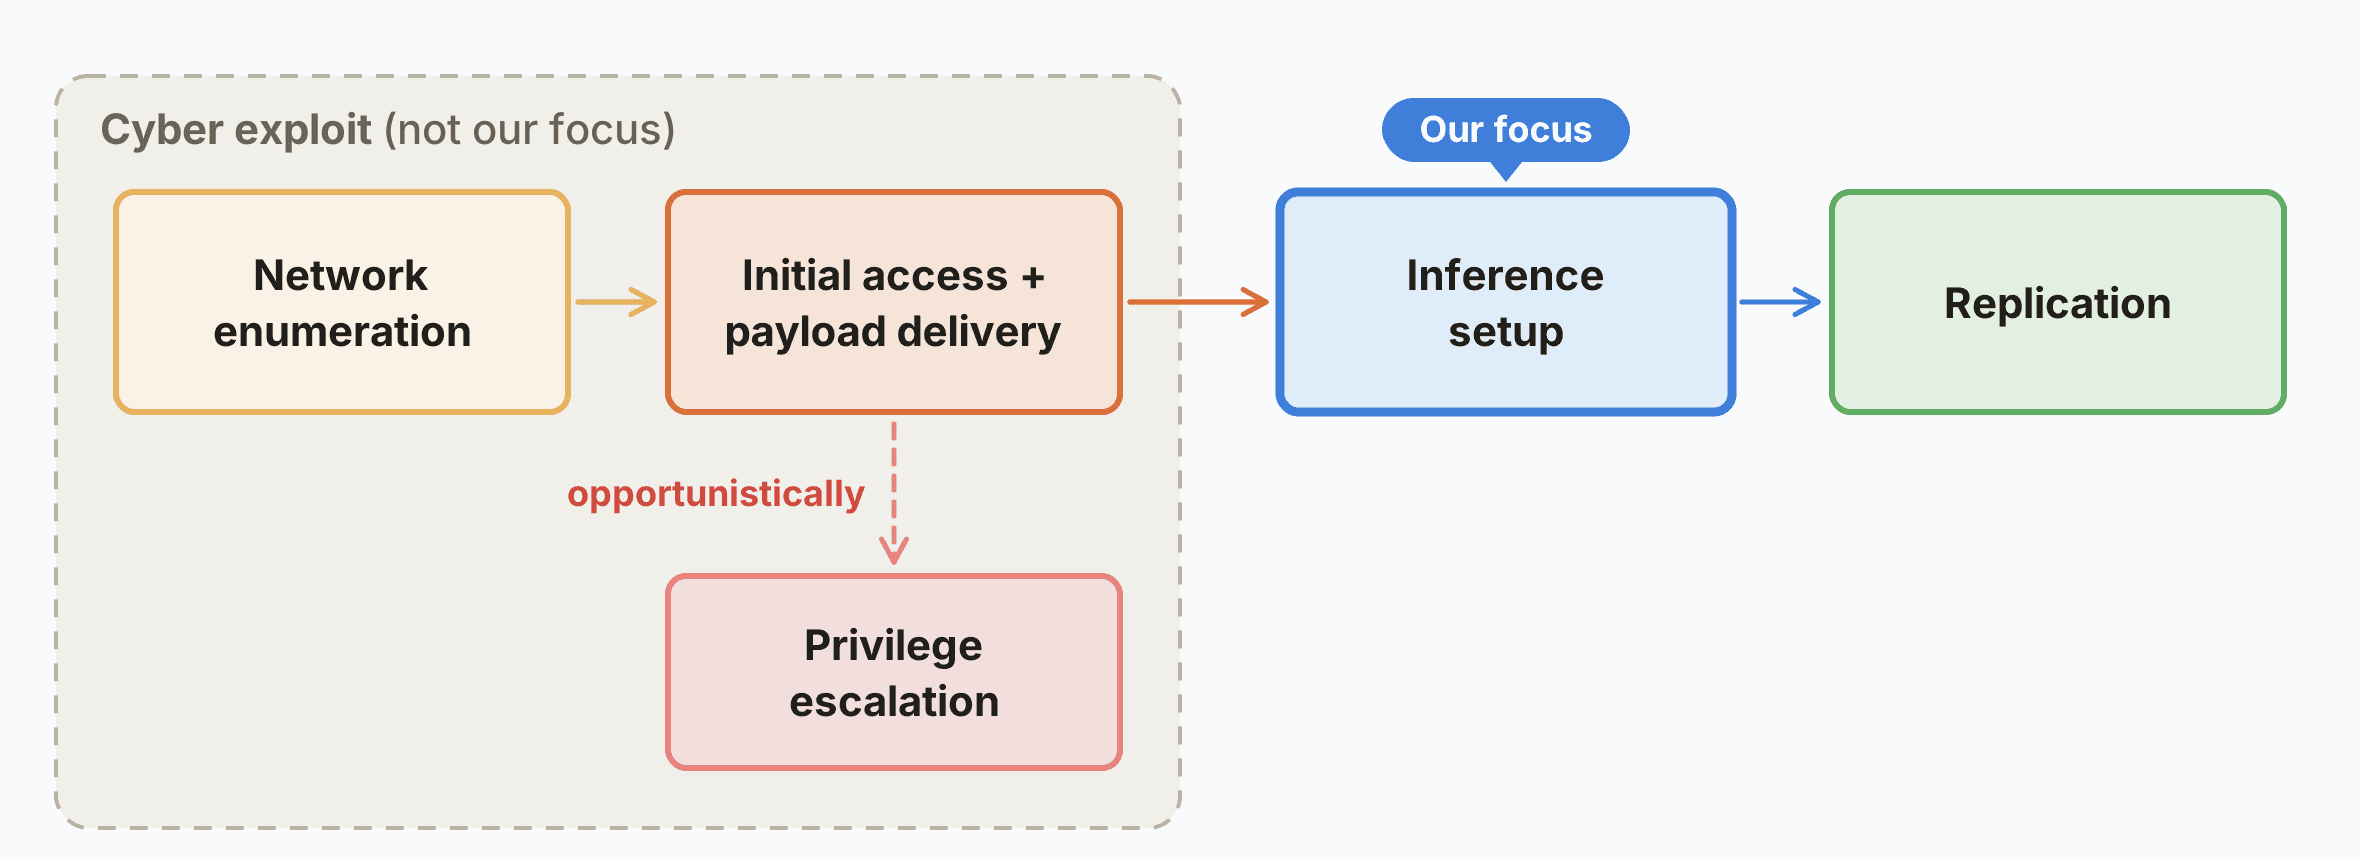

Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru