


Запускают «Pirate Bay» для 3D-печати

Запускают «Pirate Bay» для 3D-печати

Компания, которая разработала первое в мире рабочее оружие, которое можно распечатать на 3D-принтере, объявила о планах по созданию новой фирмы Defcad, которая будет собирать и распространять чертежи разнообразных предметов, которые можно растиражировать на 3D-принтере. Defcad уже назвали «Pirate Bay для 3D-принтеров». Сами разработчики называют свой сайт обычным поисковым ресурсом.


У истоков компании стоит Колди Уилсон – студент юридического факультета и самопровозглашенный крипто-анархист. В прошлом году он основал компанию Defense Distributed, которая занималась распечаткой запчастей, из которых можно собирать огнестрельное оружие. Его инициатива вызвала бурю негодования со стороны компании MakerBot, которая немедленно убрала чертежи оружия со своего вебсайта, после стрельбы в школе Сэнди Хук. Скандал устроила и компания-производитель 3D-принтеров Stratasys, которая запретила использовать свои машины для распечатки запчастей оружия. Более того, веб-сайт уже хотят закрыть.

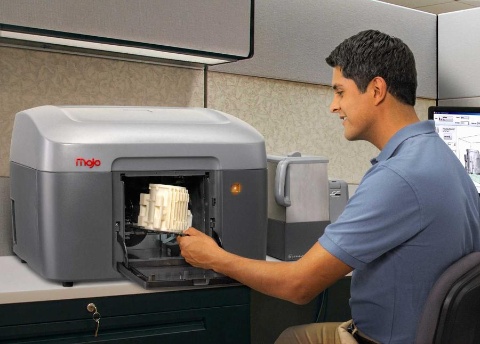
Фотография 3D-принтера в работе.

Вопреки всем трудностям и протестам в этом месяце Defense Distributed опубликовала видео, на котором показывается, как собранная из распечатанных на 3D-принтере винтовка AR-15 выстреливает более 600 патронов. Между тем, с Defcad.org уже было скачано более 400 тысяч разных схем.

По мнению Уилсона открытие платного сервиса Defcad.com станет лишь логичным шагом развития данной инициативы. По мнению организатора, расцвет 3D-печати возможен только в том случае, если эта технология будет освобождена от «корпоративных пут».

Уилсон уверяет, что через его ресурс будут распространяться только важные и интересные вещи. Никаких глупостей вроде садовых гномов там не будет. Только вещи, которые обычно предприятия не продают напрямую клиентам: медицинское оборудование, оружие и пр.

Уилсон сам утверждает, что его инициатива вряд ли пройдет мимо внимания юристов, так как некоторые из распространяемых чертежей будут нарушать чью-то интеллектуальную собственность. Кроме того, сайтом наверняка заинтересуются власти, ведь этот ресурс предлагает возможность беспрепятственно распространять через Интернет огнестрельное оружие и другое потенциально опасное оборудование.

Компания, которая разработала первое в мире рабочее оружие, которое можно распечатать на 3D-принтере, объявила о планах по созданию новой фирмы Defcad, которая будет собирать и распространять чертежи разнообразных предметов, которые можно растиражировать на 3D-принтере. Defcad уже назвали «Pirate Bay для 3D-принтеров». Сами разработчики называют свой сайт обычным поисковым ресурсом.

" />

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru
