


В японском текстовом редакторе Ichitaro обнаружена уязвимость нулевого дня

В японском текстовом редакторе Ichitaro обнаружена уязвимость нулевого дня

 Компания JustSystems - разработчик популярного японского текстового редактора Ichitaro, предупреждает пользователей об уязвимости нулевого дня, которая активно используется киберпреступниками для распространения вредоносных программ. Уязвимость позволяет удаленному пользователю выполнить произвольный код на целевой системе.

В свою очередь, специалисты компании Symantec заявляют, что киберпреступники используют эту уязвимость в кампании по распространению вредоносов, начатой ещё в середине января текущего года. По имеющейся информации, жертвами злоумышленников, как правило, становятся именно японцы.

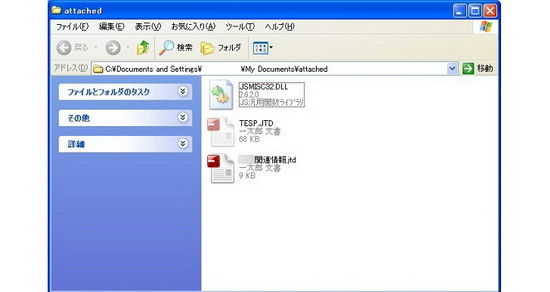
По данным Symantec, типичная схема заражения выглядит следующим образом: потенциальные жертвы злоумышленников получают архив, который содержит 3 файла: Модифицированная версия файла JSMISC32.DLL (используется текстовым редактором); неинфицированный текстовой документ с расширением jdt, открывается Ichitaro; инфицированный файл DLL, также имеющий расширение jdt.


 При открытии неинфицированного текстового файла, Ichitaro выполняет модифицированный JSMISC32.DLL файл, который, в свою очередь, запускает инфицированный файл DLL, идентифицированный Symantec, как троянец.

Следует отметить, что JustSystems уже выпустила патч, призванный закрыть обнаруженную уязвимость. Таким образом, чтобы не стать жертвой злоумышленников, эксперты советуют пользователям Ichitaro просто обновить приложение.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru