


В японском текстовом редакторе Ichitaro обнаружена уязвимость нулевого дня

В японском текстовом редакторе Ichitaro обнаружена уязвимость нулевого дня

 Компания JustSystems - разработчик популярного японского текстового редактора Ichitaro, предупреждает пользователей об уязвимости нулевого дня, которая активно используется киберпреступниками для распространения вредоносных программ. Уязвимость позволяет удаленному пользователю выполнить произвольный код на целевой системе.

В свою очередь, специалисты компании Symantec заявляют, что киберпреступники используют эту уязвимость в кампании по распространению вредоносов, начатой ещё в середине января текущего года. По имеющейся информации, жертвами злоумышленников, как правило, становятся именно японцы.

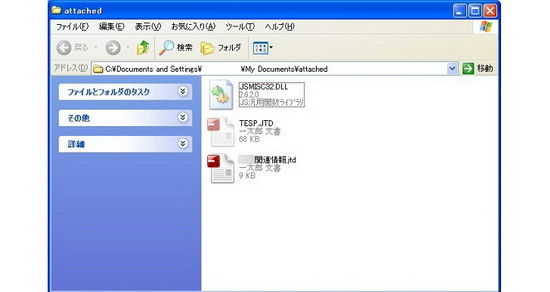
По данным Symantec, типичная схема заражения выглядит следующим образом: потенциальные жертвы злоумышленников получают архив, который содержит 3 файла: Модифицированная версия файла JSMISC32.DLL (используется текстовым редактором); неинфицированный текстовой документ с расширением jdt, открывается Ichitaro; инфицированный файл DLL, также имеющий расширение jdt.


 При открытии неинфицированного текстового файла, Ichitaro выполняет модифицированный JSMISC32.DLL файл, который, в свою очередь, запускает инфицированный файл DLL, идентифицированный Symantec, как троянец.

Следует отметить, что JustSystems уже выпустила патч, призванный закрыть обнаруженную уязвимость. Таким образом, чтобы не стать жертвой злоумышленников, эксперты советуют пользователям Ichitaro просто обновить приложение.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru