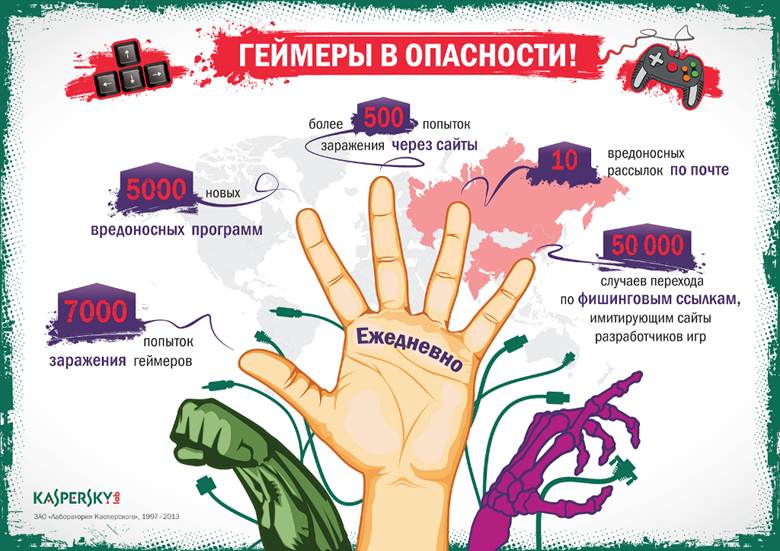
Эксперты «Лаборатории Касперского» ежедневно фиксировали 7000 попыток заражения геймеров по всему миру в 2012 году с помощью системы мониторинга KSN. Риску при этих атаках подвергаются личные данные пользователей, содержащие пароли от онлайн-игр и систем онлайн-банкинга: в первом случае злоумышленники пытаются украсть персонажей и игровые ценности с тем, чтобы впоследствии продать эти виртуальные артефакты за самые настоящие деньги, во втором – сами деньги с реальных банковских счетов.
Как выяснили специалисты «Лаборатории Касперского», для достижения своих преступных целей злоумышленники каждый день рассылают геймерам в среднем 10 писем с вредоносными ссылками и вложениями, а также предпринимают около 500 попыток заразить геймеров через браузеры. При этом «собранная» компанией «коллекция» вредоносных программ, ориентированных на атаки онлайн-игр, каждый день пополняется на 5000 новых образцов.
Излюбленным приёмом злоумышленников в мире онлайн-игр является, разумеется, социальная инженерия и, в частности, фишинг. К примеру, прикрываясь именем известной игры, преступники отчаянно пытаются привлечь геймеров на свои поддельные сайты с целью получить их пароли от учётных записей игры – в 2012 году специалисты «Лаборатории Касперского» зафиксировали 15 миллионов попыток посещения фишинговых сайтов, имитировавших порталы одного из крупнейших разработчиков онлайн-игр. Получается, что каждый день попыток переходов на фишинговые сайты начитывается до 50 тысяч. К счастью, все эти доверчивые пользователи были остановлены профессиональной системой антифишинга в Kaspersky Internet Security, распознавшей неладное.
Угрозы для геймеров распределены в мире, конечно же, неравномерно и прямо коррелируются с количеством активных игроков в разных странах. В TOP 3 этого нерадостного рейтинга в 2012 году оказались Россия, Китай и Индия. Именно в этих странах геймеры сталкиваются с наибольшим риском заражения и последующей кражи персонажей и игровых ценностей. Стоит добавить, что этот список «лидеров» более или менее постоянен вот уже на протяжении нескольких лет и ждать спада активности злоумышленников, увы, не приходится.
Тем не менее, защитить себя и своё игровое альтер-эго от посягательств со стороны киберпреступников вполне реально. Рекомендации экспертов, на первый взгляд, очевидны, однако они на практике они неоднократно доказывали свою эффективность. Ведущий антивирусный эксперт «Лаборатории Касперского» Сергей Голованов предлагает геймерам придерживаться следующих простых правил поведения в Сети:
«Прежде всего, нужно «включать голову» при получении писем, в которых, например, администрация сервера онлайн-игры запрашивает персональные данные от учётной записи или предлагает пройти авторизацию под каким-то предлогом – не стоит сразу же бросаться переходить по ссылке в письме, сайт может оказаться фишинговым.
Во-вторых, не стоит качать из сомнительных источников неофициальные патчи – вместе с ними легко можно заполучить «бонус» в виде троянов, внедряющихся в систему компьютера и крадущих всевозможные пароли. Причём не только от онлайн-игры, но, например, и от банковской карты, если она была «засвечена» в Интернете. В связи с этим для геймеров может быть актуальна виртуальная банковская карта, которая позволит потратить ровно столько, сколько было запланировано, и поможет избежать лишних рисков».









