


Уязвимость в ICQ позволяет получить доступ к архиву переданных через сервис файлов

Уязвимость в ICQ позволяет получить доступ к переданным через сервис файлам

После приобретения компанией Mail.ru некогда популярного сервиса обмена сообщениями ICQ был изменен способ передачи файлов между пользователями мессенджера. Если раньше файлы пересылались напрямую между отправителем и получателем, то сейчас отправитель закачивает файл на сервер компании, а получатель скачивает его по публичной ссылке.

Ссылка на файл имеет вид http://files.icq.net/files/get?fileId=XXXXXX и для получения доступа к закачанному на сервер файлу необходимо знать только её, так как никаких мер, обеспечивающих ограничение доступа к файлу, не предпринимается. Поскольку динамически генерируемая часть ссылки состоит всего из шести символов (цифры или английские буквы в верхнем регистре), это дает возможность получения доступа ко всему архиву переданных в последнее время через ICQ файлов методом перебора. Несложно подсчитать, что всего таким образом доступно чуть более двух миллиардов комбинаций, пишет habrahabr.ru.


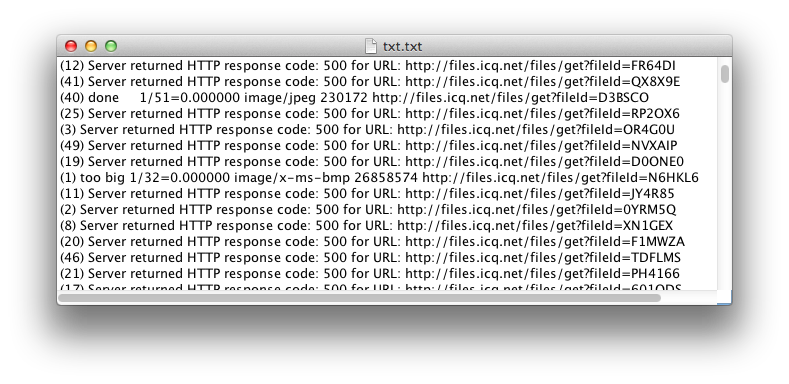
Про обнаруженную утечку данных написал блогер ntv в своем дневнике на сайте Живого Журнала. Как отмечается на его странице, сегодня в интернете появилась программа на языке Java, которая использует найденную уязвимость и случайным образом генерирует ссылки в заданном формате, после чего пробует скачать по получившимся ссылкам файлы. Из логов работающей программы видно, что большинство сгенерированных ссылок не соответствуют каким-либо файлам на сервере, часть ссылок ведет на слишком большие изображения или файлы других типов, которые сервер не отдает, но по части ссылок возвращаются закачанные кем-то ранее через ICQ личные фотографии и картинки.

Среди полученных с сервера изображений можно найти фотографии паспортов и сканы документов, скриншоты видеоигр и съёмку обнаженной натуры, да что там, даже котики есть. Думаю, не один человек сможет узнать на фотографиях из архива себя или своих близких. Стоит предположить, что полный архив полученных изображений в скором времени будет доступен через торренты.

Как отмечает блогер ntv, подобной уязвимости подвержен и мессенджер QIP, однако в нем ссылки имеют большую длину, а значит более устойчивы к перебору. Мы же отметим, что около двух лет назад подобная уязвимость была использована для получения доступа к архиву изображений, переданных через фотоприложение Quip для айфона. Как видно, программисты Mail.ru не особенно следят за подобными новостями.

"На самом деле мы максимально быстро перекрыли все возможные действия вредоносного скрипта, написанного для перебора ссылок, а также оперативно заблокировали все его модификации, тиражируемые злоумышленниками в блогосфере.  Доступ по старым коротким ссылкам отключен и включаться не будет. Работа сервиса по передаче файлов сейчас функционирует в рабочем режиме – теперь генерируются более безопасные длинные ссылки, обеспечивающие надежную защиту передаваемой информации", - комментирует пресс-служба Mail.Ru Group

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru