


Уязвимость в ICQ позволяет получить доступ к архиву переданных через сервис файлов

Уязвимость в ICQ позволяет получить доступ к переданным через сервис файлам

После приобретения компанией Mail.ru некогда популярного сервиса обмена сообщениями ICQ был изменен способ передачи файлов между пользователями мессенджера. Если раньше файлы пересылались напрямую между отправителем и получателем, то сейчас отправитель закачивает файл на сервер компании, а получатель скачивает его по публичной ссылке.

Ссылка на файл имеет вид http://files.icq.net/files/get?fileId=XXXXXX и для получения доступа к закачанному на сервер файлу необходимо знать только её, так как никаких мер, обеспечивающих ограничение доступа к файлу, не предпринимается. Поскольку динамически генерируемая часть ссылки состоит всего из шести символов (цифры или английские буквы в верхнем регистре), это дает возможность получения доступа ко всему архиву переданных в последнее время через ICQ файлов методом перебора. Несложно подсчитать, что всего таким образом доступно чуть более двух миллиардов комбинаций, пишет habrahabr.ru.


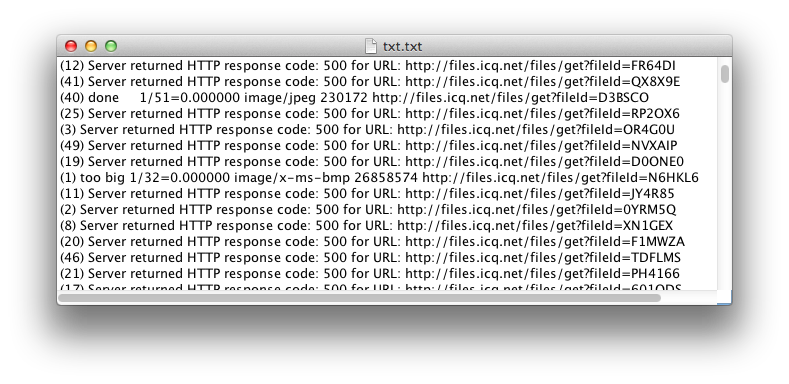
Про обнаруженную утечку данных написал блогер ntv в своем дневнике на сайте Живого Журнала. Как отмечается на его странице, сегодня в интернете появилась программа на языке Java, которая использует найденную уязвимость и случайным образом генерирует ссылки в заданном формате, после чего пробует скачать по получившимся ссылкам файлы. Из логов работающей программы видно, что большинство сгенерированных ссылок не соответствуют каким-либо файлам на сервере, часть ссылок ведет на слишком большие изображения или файлы других типов, которые сервер не отдает, но по части ссылок возвращаются закачанные кем-то ранее через ICQ личные фотографии и картинки.

Среди полученных с сервера изображений можно найти фотографии паспортов и сканы документов, скриншоты видеоигр и съёмку обнаженной натуры, да что там, даже котики есть. Думаю, не один человек сможет узнать на фотографиях из архива себя или своих близких. Стоит предположить, что полный архив полученных изображений в скором времени будет доступен через торренты.

Как отмечает блогер ntv, подобной уязвимости подвержен и мессенджер QIP, однако в нем ссылки имеют большую длину, а значит более устойчивы к перебору. Мы же отметим, что около двух лет назад подобная уязвимость была использована для получения доступа к архиву изображений, переданных через фотоприложение Quip для айфона. Как видно, программисты Mail.ru не особенно следят за подобными новостями.

"На самом деле мы максимально быстро перекрыли все возможные действия вредоносного скрипта, написанного для перебора ссылок, а также оперативно заблокировали все его модификации, тиражируемые злоумышленниками в блогосфере.  Доступ по старым коротким ссылкам отключен и включаться не будет. Работа сервиса по передаче файлов сейчас функционирует в рабочем режиме – теперь генерируются более безопасные длинные ссылки, обеспечивающие надежную защиту передаваемой информации", - комментирует пресс-служба Mail.Ru Group

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru