


Apple и Google по прежнему не отвечают за те программы, которые они продают

FTC обновила закон о защите детей в онлайне

Американские законодатели расширили правила, защищающие личную информацию детей в сети. Старое законодательство уже неэффективно. Ему более 10 лет, поэтому оно остро нуждалось в поправках. Теперь в Children's Online Privacy Protection Act (COPPA) оговаривается использование различных технологических новинок, вроде смартфонов и социальных сетей. Однако из-за давления со стороны крупных игроков, вроде Facebook и Apple, изменения в законодательстве оказались не достаточными, по мнению некоторых экспертов.

Apple, Google и Facebook путем лоббирования своих интересов, сумели остановить более жесткие регуляционные меры по контролю за частной информацией детей в Интернете. Комиссия хочет, чтобы детские программы и вебсайты получали подтверждения от родителей, прежде чем приложения смогут скачивать фотографии, видео или информацию о географическом расположении или онлайн-привычках детей.

В отличие от правил, которые правительство предлагало в августе, FTC освободило от ответственности владельцев магазинов программ от Apple и Google. Теперь они не несут отвечают за программы, которые продают. Большие поблажки сделаны и в отношении Facebook-приложений и рекламы.

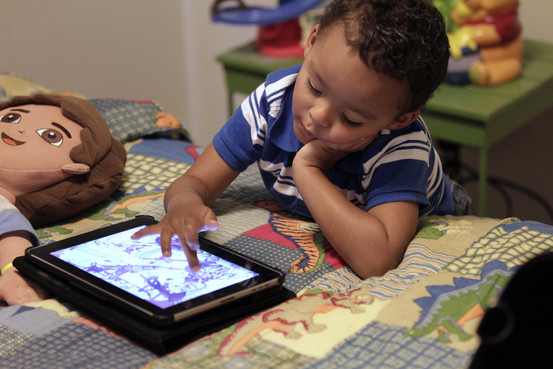
Фото ребенка, играющего с iPad (фотография WSJ).

Независимо от решений Вашингтона, защитники прав потребителей будут стараться заставить Apple и Google взять на себя ответственность за сбор информации программами, которые они распространяют.

При этом Google заявляет, что она продолжит работать над эффективными способами защиты детской информации и обеспечения им надежной защиты в сети.

Мелкие производители софта, впрочем, не так довольны нововведениями. Джон Поттер – президент Application Developers Alliance – говорит, что новые меры могут слишком осложнить жизнь мелким производителям и многие талантливые и ответственные разработчики попросту откажутся от рынка детских программ.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru