


Значительно снизился объем спама в ноябре 2012 года

Значительно снизился объем спама в ноябре 2012 года

В ноябре 2012 года эксперты «Лаборатории Касперского» отметили рекордно низкую долю спама в почтовом трафике, которая опустилась ниже 63% против 68% в октябре. Как и прежде, почти каждое второе незапрошенное электронное сообщение рассылается из Азии, следом за которой идут Северная Америка и Западная Европа. Россия же в рейтинге стран-распространителей почтового мусора сохранила 5-е место.

В ноябре мошенники, использующие в корыстных интересах спам, проявили не дюжую изобретательность там, где, казалось бы, сложно придумать что-либо новое. Как всегда их расчет строился на использовании методов социальной инженерии, а также недостаточной осведомленности пользователей об инструментах, которые взяли на вооружение злоумышленники. Так, примеры «нигерийского» спама пополнились сообщениями, разосланными якобы от американского военного, которому удалось захватить деньги движения «Талибан», полученные за продажу опиума. Спамеры предлагали совместно инвестировать «заработанные» средства, так как у них не хватает опыта. Для этого доверчивым пользователям нужно было перевести определенную сумму на «организационные нужды».

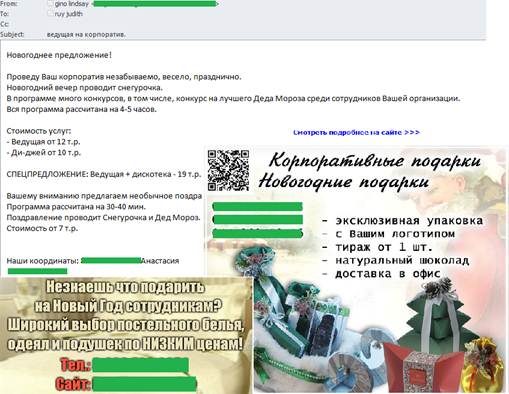
В последний осенний месяц традиционно активизируются рассылки предновогоднего спама. Наиболее популярная услуга, предлагаемая в этот период, — проведение праздников и корпоративов. Самые креативные из писем на предпраздничную тематику оформлены в виде рождественских открыток, содержащих еще и рекламу. Услуги, предлагаемые таким образом, – например, создание различных интернет- и мобильных приложений – могут не иметь никакого отношения к Новому году или Рождеству. Причем, во многих «праздничных» рассылках ноября использовался графический спам — как для привлечения внимания пользователей, так и для обхода спам-фильтров.


Пример спам-письма на предновогоднюю тему


В ноябре существенные изменения произошли в рейтинге вредоносных программ, которые чаще всего оказывались во вложениях в спам-письмах. В верхних строчках теперь преобладают зловреды, ворующие пароли не только от аккаунтов клиентов онлайн-банкинга, но и от учетных записей пользователей любых других интернет-сервисов.

«Миграция рекламы легальных товаров и услуг на другие ресурсы, включая соцсети и купонные сервисы, не замедлила сказаться на количестве спама в почте. Однако эта тенденция имеет и обратные последствия, поскольку в спаме будет встречаться больше случаев мошенничества и вирусов, – прокомментировала Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского». – В предпраздничный период пользователям стоит быть очень внимательными при получении писем с уведомлениями от различных магазинов, банков и других финансовых систем. Не следует открывать подозрительные вложения, присланные незнакомыми отправителями, переходить на банковские страницы по ссылкам в письме и уж тем более – вводить на открывшихся по подозрительным ссылкам страницах персональную информацию, особенно номера банковских карт, пароли и логины от платежных кабинетов».

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru