


AutoRun по-прежнему представляет угрозу под Windows

AutoRun по-прежнему представляет угрозу под Windows

Sophos, McAfee, Symantec и ряд других антивирусных компаний опубликовали предупреждение об угрозе нового червя, который эксплуатирует функцию автозапуска со сменных носителей под операционной системой Windows. Хотя компания Microsoft давно борется с этой угрозой, её так и не удалось устранить полностью, потому что очень большое количество пользователей не устанавливает последние патчи для ОС.

В феврале 2011 года компания Microsoft выпустила патчи для XP, 2003 и Vista, которые отключают автоматическое исполнение инструкций в файле autorun.inf по умолчанию. Дополнительно, выпущен мастер FixIt, с помощью которого можно отключить AutoRun без установки патчей. Опубликована инструкция, как сделать это самостоятельно. Хотя общее число заражений из-за AutoRun.inf снизилось в 2011 году, значительное количество пользователей до сих пор подвергаются опасности, пишет xakep.ru.

Новый червь в классификации Sophos называется W32/VBNA-X, у других компаний он известен как W32/Autorun.worm.aaeb, W32.ChangeUp, а также под другими названиями. Как сообщается, последняя версия этого зловреда стала особенно агрессивной.

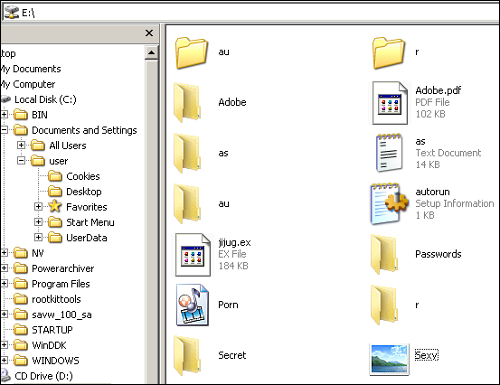
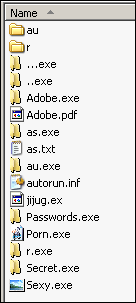
Кроме записи стандартного файла Autorun.inf, червь использует тактику социальной инженерии, а именно — сканирует названия оригинальных папок на диске, делает их скрытыми, а свои вредоносные файлы переименовывает в соответствии с названиями папок, с соответствующими иконками. Таким образом, пользователь может случайно щёлкнуть по значку папки, не подозревая, что тем самым запускает файл .exe.

Вот как выглядит содержимое зараженного диска для пользователя:


То же самое в режиме отображения расширений файлов.


Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru