


Экспертам удалось осуществить взлом роутеров Belkin

Экспертам удалось осуществить взлом роутеров Belkin

 Эксперты в области информационной безопасности Джейкоб Лелл (Jakob Lell) и Йорг Шнайдер (Jorg Schneider) заявляют, что им удалось взломать пароль по умолчанию в роутерах Belkin. В ходе исследований выяснилось, что пароль, присваиваемый многим роутерам Belkin по умолчанию, при использовании стандарта шифрования WPA2, достаточно легко вычислить.


Главная причина данной проблемы заключается в том, что пароль, присваиваемый по умолчанию, генерируется на основе MAC-адреса устройства. По словам Йорга Шнайдера, учитывая тот факт, что MAC-адрес передаётся устройством, посредством сигнальных кадров, злоумышленнику не составит особого труда вычислить такой пароль, и беспрепятственно подключится к беспроводной сети жертвы. Как утверждает Шнайдер, каждая из восьми цифр, устанавливаемого по умолчанию пароля, генерируется путем замещения соответствующей цифры шестнадцатеричного кода сетевого MAC-адреса с помощью статической таблицы подстановок.

В свою очередь Джейкоб Лелл утверждает, для того чтобы вычислить используемый по умолчанию пароль роутера Belkin, злоумышленнику достаточно нарисовать простую таблицу подстановок, т.е. для того чтобы скомпрометировать устройство, ему необходимо лишь узнать MAC-адрес роутера, а затем, потратив всего лишь несколько минут, перевести его в шестнадцатеричный код.

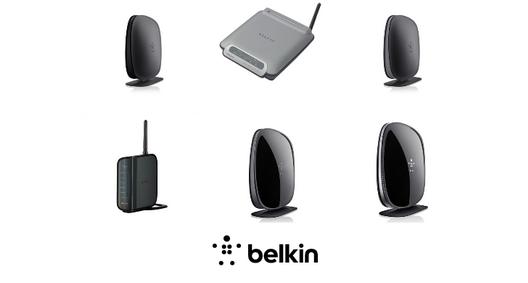
По имеющимся данным, вышеописанная уязвимость содержится в роутерах Belkin Surf N150 номер модели F7D1301v1. К тому же, специалисты заявляют, что если верить маркировке на сайте Belkin, то вполне возможно, что уязвимость содержится в моделях N900 (F9K1104v1), N450 (F9K1105V2) и N300 (F7D2301v1). При этом большинство специалистов также не исключают возможности, что вышеописанная уязвимость может содержаться и в других роутерах Belkin.

Исследователи утверждают, что сообщили компании Belkin о найденной уязвимости еще в январе текущего года, однако ответа так и не получили. Именно поэтому решили опубликовать результаты исследований.

Чтобы не стать жертвой злоумышленников, эксперты советуют владельцам роутеров Belkin по возможности сразу же сменить присваиваемый по умолчанию пароль на более сложный.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru