

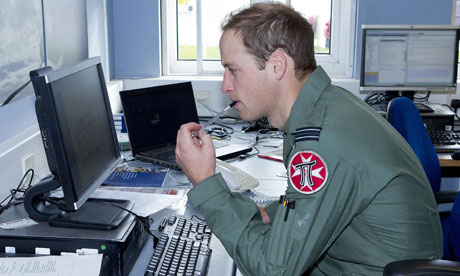

На официальных фото принца Вильяма случайно оказалась секретная информация

На официальных фото принца Вильяма случайно оказалась секретная информация

 На серии официальных фото принца Вильяма, проходящего службу в ВВС Великобритании, оказалась секретная информация. Фотографии были сделаны штатным фотографом Министерства обороны Великобритании на базе ВВС Великобритании РАФ Велли (RAF Valley),расположенной на острове, на севере Уэльса.

 На посту!

Изначально планировалось использовать эти фотографии с целью пиара. Они должны были показать активное участие принца в работе поисково-спасательного отряда ВВС Великобритании. Но в конечном итоге стали причиной очередного скандала. На четырех фотографиях оказались компьютеры ВВС, на экранах мониторов которых были отчетливо видны различные конфиденциальные данные. Также на заднем плане отчетливо просматривались данные с информационных досок. По информации The Daily Mail, на одной из фотографий Вильям запечатлен в помещении для предполетного инструктажа перед компьютером с открытой страницей запроса пароля. Еще на одной фотографии отчетливо просматриваются документы на столе и сообщения электронной почты на экране монитора. На ряде других фотографий оказались листы с логинами и паролями, приколотыми на стену

В свою очередь, The Inquirer утверждает, что на одной из фотографий, под названием «Flt. Lt. Wales is part of a four man crew», принц Вильям сидит перед компьютерной панелью, на которой отчетливо виден логин и пароль.

После того, как Министерство обороны Великобритании обнаружило, что на фотографии попала секретная информация, которую при желании можно достаточно легко считать, четыре фотографии сразу же исчезли с официального сайта Сент -Джеймского дворца. По данным The Guardian, все изъятые фотографии планируется вернуть, предварительно затерев попавшие на них секретные данные.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru