


Против Blizzard подали коллективный иск

На Blizzard подали в суд из-за защиты Battle.net

Компания Blizzard, занимавшаяся разработкой и поддержкой компьютерной ролевой игры Diablo, внезапно оказалась на скамье подсудимый. Всему виной инструменты безопасности, которые она продает игрокам, беспокоящимся о хакерских атаках.


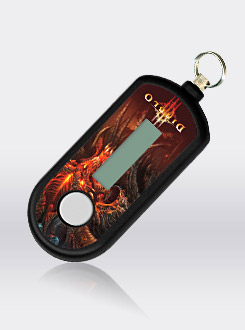
Игроки могут приобрести специальную программу для аутентификации от Blizzard. Приложение позволяет обеспечить безопасность учетных записей в игровом сервисе Battle.net. Данный продукт привязан к учетной записи пользователя и регулярно генерирует случайные числа, которые необходимо вводить в специальном окошке, чтобы активизировать игру.

В материалах иска говорится, что заставлять пользователей использовать Battle.net и программное обеспечение для аутентификации попросту нечестно. Такая практика вводит клиентов в заблуждение, считают юристы. Blizzard не согласна с обвинениями и говорит, что будет защищать себя от любых юридических претензий.

В 2009 Blizzard полностью перезапустила Battle.net, сделав эту систему обязательной для всех клиентов, которые хотят играть в ее продукты. Сервис позволяет управлять платежами, подписками для таких игр как Diablo 3, Starcraft 2 и World of Warcraft.

Аутентификатор от Blizzard.

Коллективный иск был подан от имени Бенджамина Белла. Он сказал, что Blizzard не имела права заставлять людей использовать Battle.net, чтобы играть в современные хиты. Господин Белл говорит, что компания сумела заработать миллионы долларов благодаря продаже аутентификаторов игрокам уже после того, как они купили сам проект. В Европе такой аутентификатор стоит £8,99 (€9,99). Компания также предлагает бесплатную версию этой программы для смартфонов.

По мнению обвинителя, разработчикам лучше защищать свои продукты, а не вытягивать деньги из геймеров, пытаясь залатать дырки в защите своих систем. В судебной документации неоднократно упоминаются случаи, когда личные данные игроков крали напрямую из Battle.net.

Обвинители также утверждают, что Blizzard не предприняла предусмотренные законом меры по оповещению потребителей о проблемах с системой безопасности. Господин Белл хочет отсудить у Blizzard солидную компенсацию, а также получить запрет на то, чтобы компания продавала защитное программное обеспечение, вместо того, чтобы раздавать его пользователям бесплатно.

Представители Blizzard сказали, что иск базируется на неверной информации. В частности студия отметила, что аутентификатор не обязателен для работы с сервисом Battle.net.

Напомним, что несколько недель назад в сети разгорелся настоящий скандал, связанный со взломом компьютерной ролевой игры World of Warcraft. Хакер проникнул в этот сетевой мир и убил там почти всех пользовательских персонажей. Данный инцидент привлек внимание общественности к незащищенности многих игровых продуктов.

занимавшаяся разработкой и поддержкой компьютерной ролевой игры Diablo, внезапно оказалась на скамье подсудимый. Всему виной инструменты безопасности, которые она продает игрокам, беспокоящимся о хакерских атаках.

" />

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru