


Против Blizzard подали коллективный иск

На Blizzard подали в суд из-за защиты Battle.net

Компания Blizzard, занимавшаяся разработкой и поддержкой компьютерной ролевой игры Diablo, внезапно оказалась на скамье подсудимый. Всему виной инструменты безопасности, которые она продает игрокам, беспокоящимся о хакерских атаках.


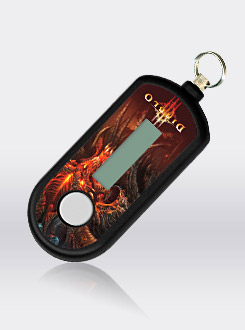
Игроки могут приобрести специальную программу для аутентификации от Blizzard. Приложение позволяет обеспечить безопасность учетных записей в игровом сервисе Battle.net. Данный продукт привязан к учетной записи пользователя и регулярно генерирует случайные числа, которые необходимо вводить в специальном окошке, чтобы активизировать игру.

В материалах иска говорится, что заставлять пользователей использовать Battle.net и программное обеспечение для аутентификации попросту нечестно. Такая практика вводит клиентов в заблуждение, считают юристы. Blizzard не согласна с обвинениями и говорит, что будет защищать себя от любых юридических претензий.

В 2009 Blizzard полностью перезапустила Battle.net, сделав эту систему обязательной для всех клиентов, которые хотят играть в ее продукты. Сервис позволяет управлять платежами, подписками для таких игр как Diablo 3, Starcraft 2 и World of Warcraft.

Аутентификатор от Blizzard.

Коллективный иск был подан от имени Бенджамина Белла. Он сказал, что Blizzard не имела права заставлять людей использовать Battle.net, чтобы играть в современные хиты. Господин Белл говорит, что компания сумела заработать миллионы долларов благодаря продаже аутентификаторов игрокам уже после того, как они купили сам проект. В Европе такой аутентификатор стоит £8,99 (€9,99). Компания также предлагает бесплатную версию этой программы для смартфонов.

По мнению обвинителя, разработчикам лучше защищать свои продукты, а не вытягивать деньги из геймеров, пытаясь залатать дырки в защите своих систем. В судебной документации неоднократно упоминаются случаи, когда личные данные игроков крали напрямую из Battle.net.

Обвинители также утверждают, что Blizzard не предприняла предусмотренные законом меры по оповещению потребителей о проблемах с системой безопасности. Господин Белл хочет отсудить у Blizzard солидную компенсацию, а также получить запрет на то, чтобы компания продавала защитное программное обеспечение, вместо того, чтобы раздавать его пользователям бесплатно.

Представители Blizzard сказали, что иск базируется на неверной информации. В частности студия отметила, что аутентификатор не обязателен для работы с сервисом Battle.net.

Напомним, что несколько недель назад в сети разгорелся настоящий скандал, связанный со взломом компьютерной ролевой игры World of Warcraft. Хакер проникнул в этот сетевой мир и убил там почти всех пользовательских персонажей. Данный инцидент привлек внимание общественности к незащищенности многих игровых продуктов.

занимавшаяся разработкой и поддержкой компьютерной ролевой игры Diablo, внезапно оказалась на скамье подсудимый. Всему виной инструменты безопасности, которые она продает игрокам, беспокоящимся о хакерских атаках.

" />

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru