


Корпорации замалчивают компьютерные взломы

Взлом Coca-Cola вскрыл опасную практику современных корпораций

Bloomberg раскрыл весьма интересные подробности из жизни крупнейшей корпорации США. Оказывается, в марте 2009 года представители ФБР обратились к менеджерам Coca-Cola, рассказав им весьма неприятные новости, которые для многих остались тайной.


Оказалось, что хакеры взломали компьютерную систему компании и крали файлы, имеющие непосредственное отношение к предполагаемой покупке China Huiyuan Juice Group за $2.4 млрд. Об этом сообщают инсайдеры, близкие к компании, проводившей внутреннюю документацию взлома. Сделка с Huiyuan расстроилась через три дня. Coca-Cola никогда публично не рассказывала о потере информации Huiyuan.

Сейчас цифровые взломщики все чаще пытаются заполучить информацию о больших сделках: от слияний и поглощений до формирования совместных предприятий и заключения долгосрочных соглашений. Компании, подвергнувшиеся нападению, обычно просто скрывают информацию о взломе от публики, на что жалуются правительственные чиновники и компании, занимающиеся защитой информации.

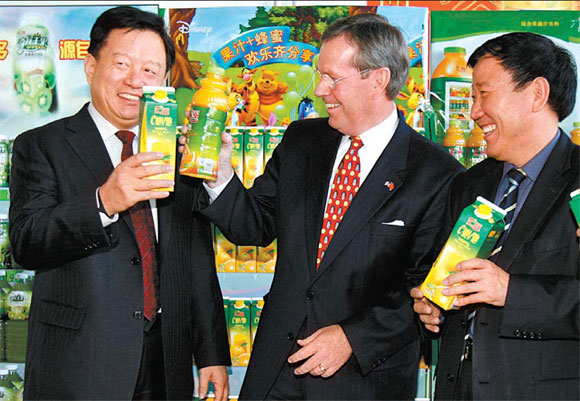
Секретарь по вопросам здравоохранения США Майкл Левит пьет сок вместе с зам-министра Управления стандартами качества Китая и Жу Ксинли – председателям China Huiyuan Juice Group.

Они опасаются, что кражи меняют расстановку сил на поле боя, ставят компании в неудобное положение, влияют на деловые переговоры, в то время как инвесторы остаются в полном неведении.

«Акционеры не имеют ни малейшего понятия о том, что происходит», – говорит Джейкоб Олкотт – бывший советник по кибер-безопасности Конгресса США. «Компании сегодня практически не дают информации о таких событиях».

Комиссия по ценным бумагам и биржевым операциям в США постановила в прошлом году, что компании должны сообщать о любых материальных потерях от подобных атак, включая любую информацию, которая может показаться инвестору интересной.

Тем не менее, ни одна компания публично не раскрыла факты взлома и кражи важной информации посредством компьютерного взлома. Некоторые компании считают, что обнародование подобных данных может попросту разрушить их репутацию, негативно отразиться на курсе акций. Об этом говорят многие менеджеры, занимающиеся защитой информации. Эксперты склонны полагать, что обнародование такой информации может нанести больше вреда, чем принести пользы, что подтверждает Майкл Оберлаендер, работавший менеджером по информационной безопасности в разных компаниях из США и Германии.

Опасность подобных взломов в том, что об украденной информации, собственно как и о самой краже известно чрезвычайно мало. Никто не в курсе, как эту информацию можно использовать. Из-за этого никто толком не может оценить, сколько денег было потеряно при взломе.

Невзирая на $60 млрд инвестиций в защитные системы, сделанные корпорациями и правительством, хакеры продолжают их обманывать. Показательна история с Coca-Cola. Хакеры рылись во всех файлах компании, включая внутренние e-mail и сервера, рабочие станции. Они полностью получали удаленный доступ ко всем машинам на протяжении целого месяца.

раскрыл весьма интересные подробности из жизни крупнейшей корпорации США. Оказывается, в марте 2009 года представители ФБР обратились к менеджерам Coca-Cola, рассказав им весьма неприятные новости, которые для многих остались тайной.

" />

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru