


Специалисты обнаружили опасную уязвимость в устаревших смартфонах

Специалисты обнаружили опасную уязвимость в устаревших смартфонах

Независимые специалисты по информационной безопасности говорят, что iPhone 4, а также более старые устройства Apple и других производителей, в частности Samsung, HTC и Motorola, подвержены уязвимости, используя которую потенциальные атакующие могут блокировать для смартфонов возможность работы в WiFi-сетях.

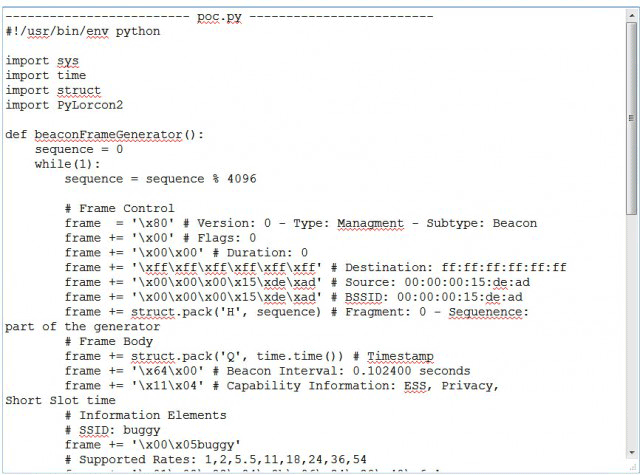
На этой неделе в интернете появился демо-эксплоит, показывающий возможность блокировки WiFi в старых iPhone, HTC Droid, Motorola Droid X2, а также 20 других мобильных устройствах. Подвержена этой же уязвимости даже автомобильная система Ford Edge.


Уязвисмость класса Denial of Service связана с ошибкой в системе "входящей валидации" в прошивке двух беспроводных чипов Broadcom - BCM4325 и BCM4329. Ранее об уязвимости данных чипов предупредили в US CERT.

"Единственное условие для вызова данной уязвимости - это поддержка беспроводным чипом неформатированных 802.11-фреймов. Многие готовые Linux-дистрибутивы поддерживают все, что вам нужно для вызова уязвимости", - говорит Андре Бланко, один из ИТ-исследователей компании Core Security. По его словам, Core Security ранее уже передала Broadcom всю необходимую служебную информацию об уязвимости и последняя выпустила исправление прошивки, ликвидирующее ошибки в чтении, однако проблема заключается в том, что не все чипы поддерживают возможность внезаводской перепрошивки, сообщает cybersecurity.ru.

Бланко говорит, что атака достаточно серьезна, так как позволяет полностью отключить мобильное устройство от беспроводной сети на время проведения DoS-атаки. В свою очередь этот баг может быть использован как платформа для более высокоуровневых атак.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru