


Создателей The Pirate Bay не пустили на хакерское мероприятие

Основатели The Pirate Bay не добрались до конференции Hack in the Box

Журналисты и любители теорий заговора ломают голову над тем, куда могли пропасть два основателя The Pirate Bay, которые должны были выступать на конференции Hack in the Box в Куала-Лумпуре в среду. Знаменитые разработчики так и не появились перед публикой.


Выступление Питера «brokep» Санде и Фредрика “tiamo” Неджи в 3 часа дня отменили. Их доклад носил название «Информация как политика». Микко Хиппонен из компании F-Secure написал в своем Twitter, что основателей The Pirate Bay задержаны в Банкоке, из-за чего выступление и отменили.

Координатор Hack in the Box Меи Линг Фу сказала, что организаторам известно лишь то, что выступающие не явились на конференцию. Связаться с ними было невозможно, так как у нее не было контактов специалистов, которые предпочитали оставаться невидимыми.


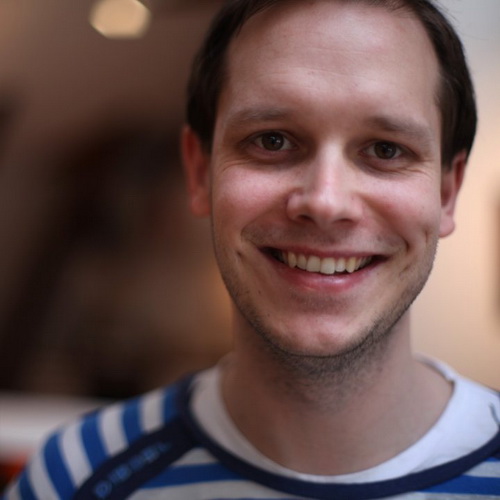
Питер «brokep» Санде.

Отсутствие дуэта на мероприятии не особенно удивил журналистов, учитывая, что разработчики непосредственно связаны с The Pirate Bay – популярнейшим поисковым движком, который используется для поиска торрентов. В феврале Верховный суд Швеции отказался рассмотреть апелляцию от основателей The Pirate Bay, который в итоге признали виновными из-за того, что они виновны в нарушении прав интеллектуальной собственности. Согласно апелляции, Неджи был приговорен к 10 месяцам в тюрьме, а Сунде был приговорен к 8 месяцам тюрьмы. Кроме того срок в 1 год получил Готфрид Свартхольм Варг, которого арестовали в Камбодже 30 августа. Его в итоге депортировали и вернули в Швецию. Сейчас представители обвинения выясняют его участие во взломе IT-компании Logica.

The Pirate Bay был официально запущен 15 сентября 2003 года и с тех пор стал одной из самых популярных платформ для распространения файлов. Исходя ихз природы сервиса, он неоднократно привлекал внимание законодателей и даже блокировался во многих странах мира, включая Китай, Великобританию и Малайзию. В октябре 2010 основатели сайта были признаны виновными в пособничестве распространения нелегальной информации и получили тюремные сроки. Им также надлежит выплатить огромные штрафы, исчисляемые десятками миллионов крон.

Впрочем, посетители Hack in the Box еще могут получить свою долю скандального The Pirate Bay: на специальном аукционе будут продаваться футболку Неджи с его автографом.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru