

Больницы США бессильны перед угрозой утечек

Больницы США бессильны перед угрозой утечек

В течение 3 лет в США зафиксировали 489 случаев утечки информации из медучреждений, в каждом из которых пострадали данные более 500 пациентов. Всего, по сообщению Министерства здравоохранения и социальных служб США, был нанесен ущерб более 21 млн пациентов.

По сообщению Министерства здравоохранения и социальных служб Конгрессу, потеря флеш-носителя в июле сотрудником Онкологического центра им. М. Д. Андерсона является примером человеческой ошибки. В данном случае, медсестра потеряла флешку в служебном автобусе на больничной стоянке. Практически в этот же период больница начала шифровать данные о пациентах в связи с тем, что двумя месяцами ранее был также утерян ноутбук, содержавший информацию о 30 000 пациентах, передает infowatch.ru.

В случаях, когда речь идет об утечке информации о более чем 500 пациентах, расследование Министерства здравоохранения и социальных служб начинается автоматически. Организация, в которой зафиксирован подобный случай, обязана немедленно уведомить Министерство здравоохранения и социальных служб, а также всех пострадавших при этом пациентов в течение 60 дней с момента обнаружения утечки данных.

Государственные правоохранительные органы также угрожают больницам и другим учреждениям судебными разбирательствами за утерю данных о пациентах. В 46 штатах существуют законы, по которым за утерю персональных данных предусмотрено уголовное наказание и штрафы.

В марте организация Blue Cross Blue Shield («Синий крест и Синий щит») в Теннеси согласилась выплатить штраф размером 1,5 миллиона за утерю 57 жестких дисков, содержавших информацию более чем о миллионе пациентов.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.
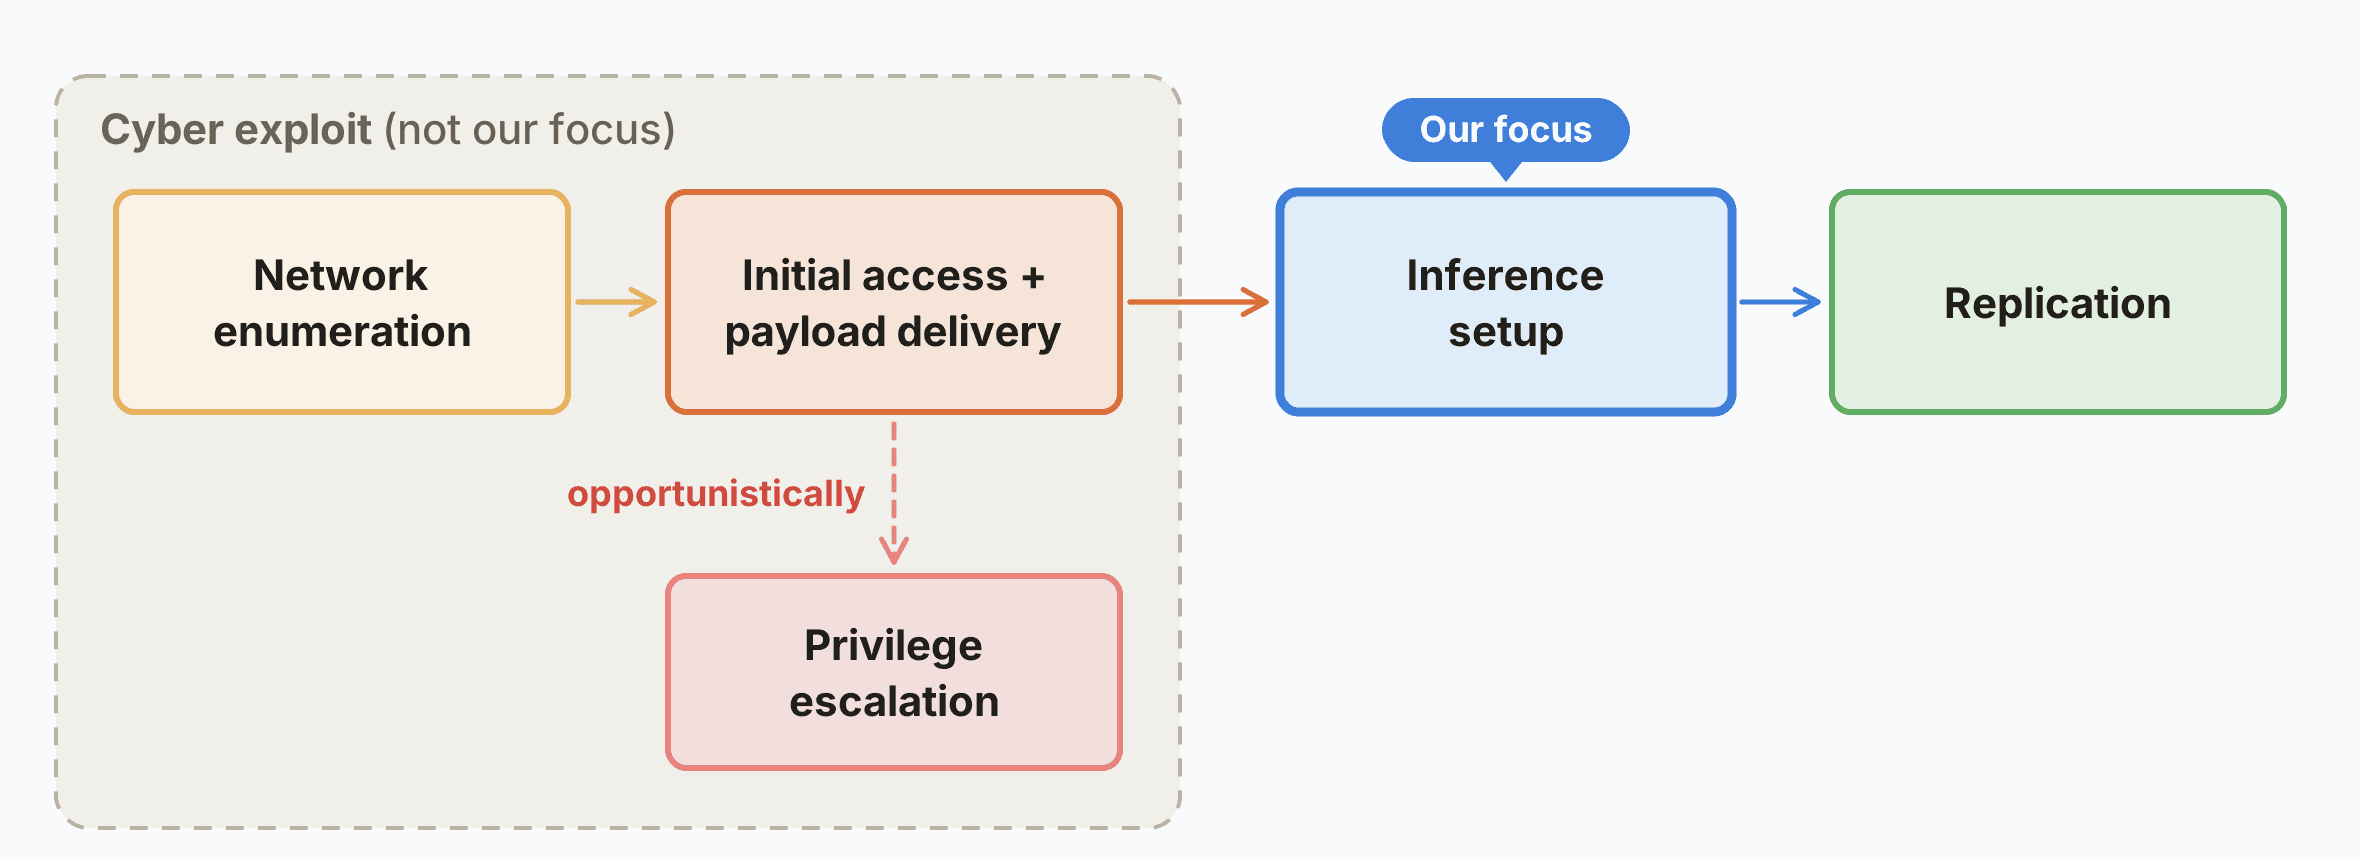

Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru