

Электроэнергетические компании чаще других страдают от социальной инженерии

Электроэнергетические компании чаще других страдают от социальной инженерии

По данным Check Point Software Technologies, за последние 2 года целевым атакам, использующим методы социальной инженерии, подверглись 43% бизнес-структур и некоммерческих организаций. При этом 32% предприятий были атакованы 25 и более раз.


Исследование было проведено по результатам летнего онлайн-опроса, проведенного по заказу Check Point маркетинговой компанией Dimensional Research. В опросе приняли участие свыше 850 ИТ-профессионалов и специалистов по информационной безопасности, представляющих разные по величине и профилю компании США, Великобритании, Канады, Австралии, Новой Зеландии и Германии. Лишь 16% из них с уверенностью заявили, что их работодателей «социальные инженеры» не беспокоят, сообщает securelist. 

Как показал опрос, чаще прочих от целевых атак, рассчитанных на человеческий фактор, страдают электроэнергетические компании и коммунальные службы (61% респондентов). Наибольший урон эти инциденты наносят финансовым институтам и производственным предприятиям. Каждая кибератака, использующая социальный инжиниринг, в среднем обходится жертве в 25-100 тыс. долларов. В половине случаев целью нападения является получение материальной выгоды, реже ― промышленный шпионаж, ослабление конкурентоспособности или личная месть.

Рост популярности Web 2.0 и мобильного доступа к интернету упростил поиск персональных данных и расширил поле деятельности злоумышленников, практикующих социально-инженерные трюки. Согласно результатам опроса, наиболее распространенными источниками угрозы являются фишинговые письма (47% ответов), социальные сети (39%) и незащищенные мобильные устройства (12%). Группу повышенного риска в компании составляют новобранцы (60% голосов) и фрилансеры (44%), плохо знающие внутреннюю политику безопасности.

Хотя 86% участников опроса заявили, что прекрасно осознают риски, связанные с человеческим фактором, лишь 26% регулярно проводят профилактические тренинги для персонала. 19% планируют разработку такой программы, а 40% возлагают ответственность за возможные утечки на персонал, который должен знать и строго соблюдать соответствующие циркуляры.

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.
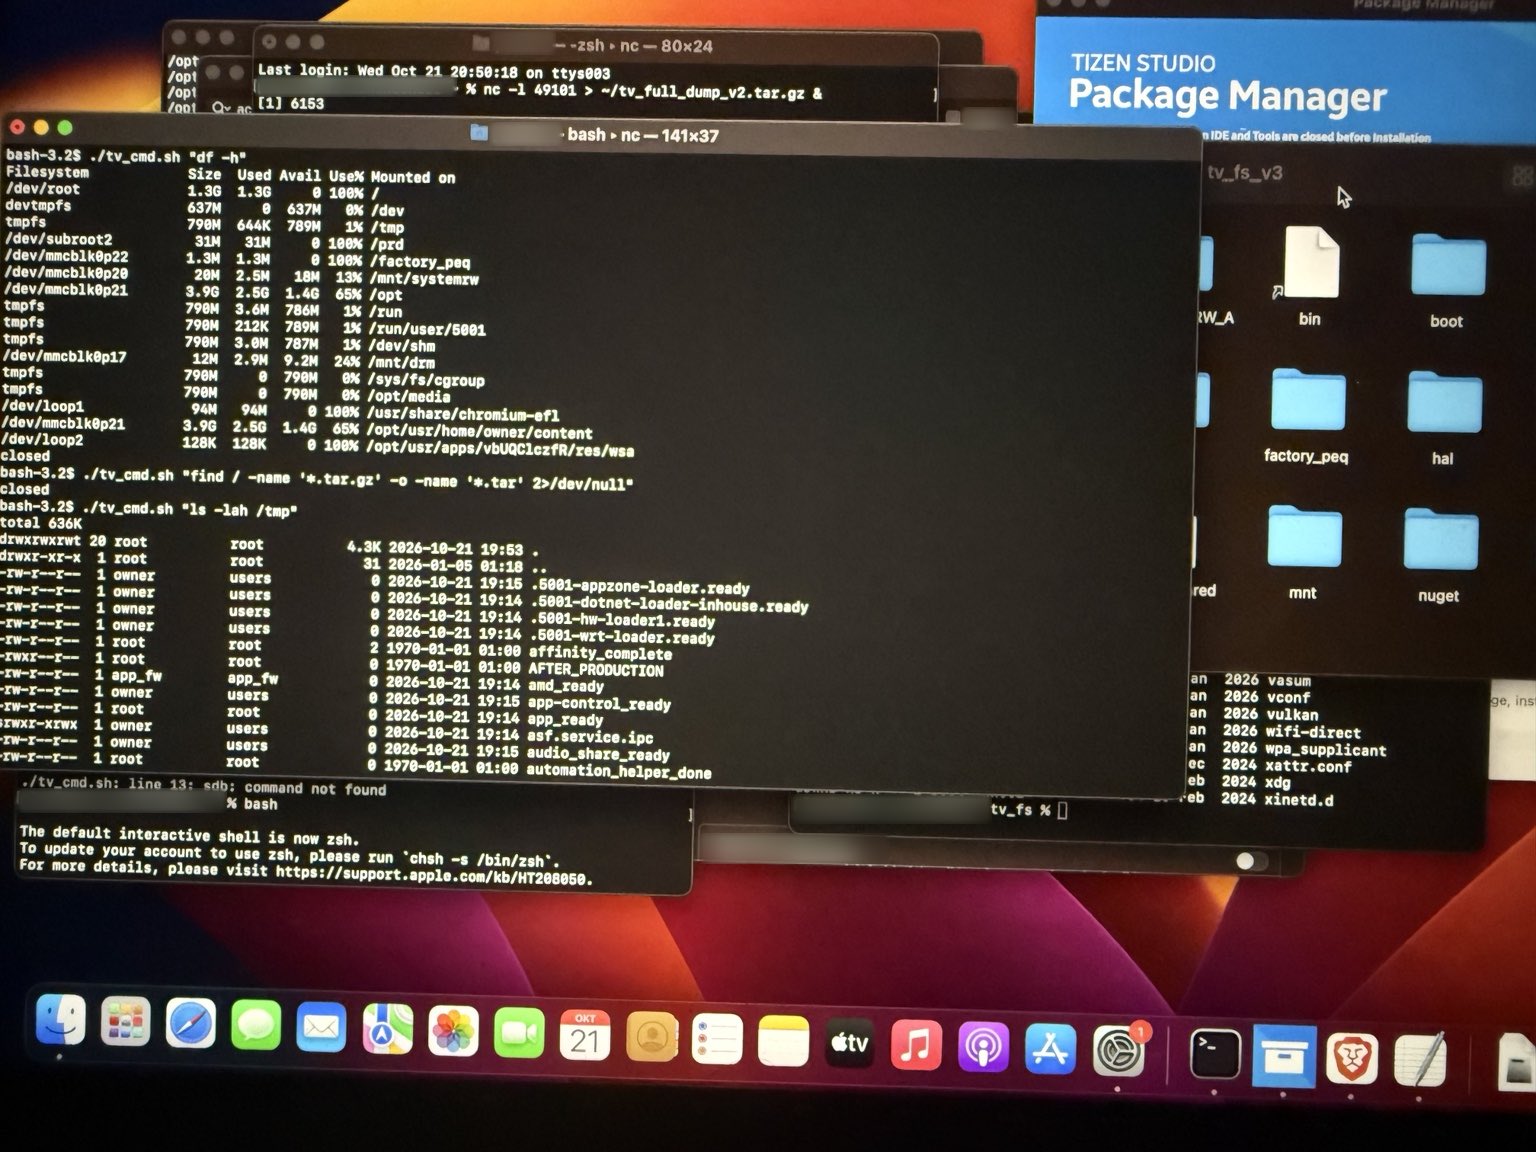

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru