


Интернет-мошенники наживаются на событиях в Ливии

Интернет-мошенники наживаются на событиях в Ливии

Эксперты Symantec зафиксировали очередной всплеск «нигерийского» спама. Использование злободневных новостей в мошеннических целях, к сожалению, является одним из распространенных методов обогащения в сети.


Был обнаружен поток спам-сообщений, из которых следует, что жена Каддафи, его дочь и личный охранник выводят огромные денежные суммы из Ливии. Согласно заверениям мошенников, вывести эти средства за пределы ливийских границ самостоятельно родственники и приближенные низложенного правителя не могут, а за содействие обещают крупную сумму.

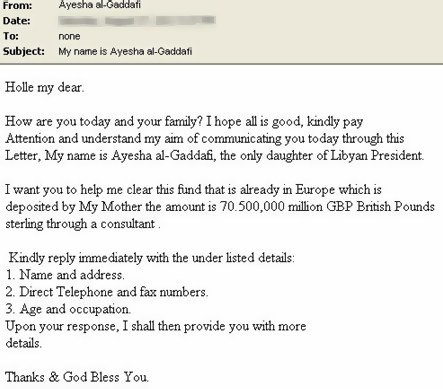
Ниже вы видите пример письма, где «дочь» Мауммара Каддафи пытается получить 70,5 миллиардов фунтов стерлингов, хранящихся в европейских депозитариях. Осуществить операцию она может только через посредника, от которого требуется сообщить домашний адрес, телефон, возраст и область деятельности.

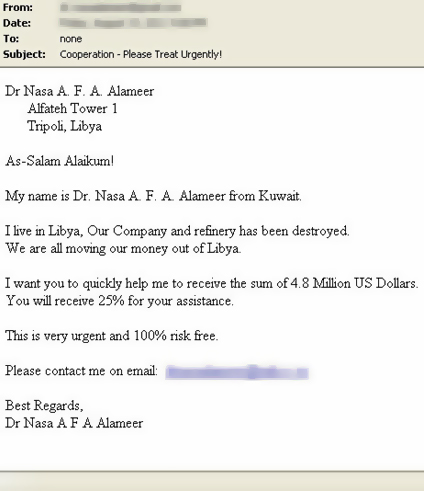
Ниже пример письма от ливийского гражданина, работающего в нефтеперерабатывающей отрасли. Он сообщает, что бизнес уничтожен, а денежные средства срочно выводятся из Ливии. За содействие он предлагает получателю 1,2 миллиона долларов в награду и, что примечательно, просит обращаться по отличающемуся от адреса отправителя e-mail.

«С авторами нигерийских писем вступать в переписку нельзя, - предостерегают эксперты Symantec, - После вашего ответа за дело берутся профессионалы, которым удается убедить многих пользователей перевести некую сумму денег на свой счет».

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru