


Злоумышленники переключились с MBR на загрузчик NTFS-раздела

Злоумышленники переключились с MBR на загрузчик NTFS-раздела

В последнее время модифицирование областей жесткого диска, ответственных за начальную загрузку системы, становится все более популярным у злоумышленников. При этом если раньше изменению подвергалась MBR (основная загрузочная запись), то сейчас злоумышленники переключились на заражение кода загрузчика NTFS-раздела.


Недавно был обнаружен интересный зловред — Cidox. Его особенность в том, что он заражает код загрузочной области загрузочного раздела на жестком диске.

Основной файл Trojan-Dropper.Win32.Cidox «несет на борту» два драйвера-руткита (Rootkit.Win32/Win64.Cidox). Один из них скомпилирован под 32-битную платформу, а второй — под 64-битную, сообщает securelist. 

Исходный компонент Cidox модифицирует начальную область жесткого диска:
Записывает соответствующий драйвер в свободные сектора в начале жесткого диска.
Для заражения выбирает раздел, помеченный как загрузочный в таблице разделов в MBR. Важно отметить, что заражаются только разделы с файловой системой NTFS.

Записывает часть своего кода поверх области Extended NTFS IPL (Initial Program Loader), которая отвечает за разбор таблицы MFT (Master File Table), поиск файла с загрузчиком в корневой директории раздела (ntldr — до Vista, bootmgr — Vista+), считывание этого файла с диска и передачу управления на него. При этом оригинальное содержимое Extended NTFS IPL сохраняется в зашифрованном виде и дописывается в конец зловредного кода.

При следующей загрузке системы будет вызван вредоносный код загрузочной области. Он с помощью известной техники, используя перехват Int 13h и некоторых функций ядра Windows, успешно загрузит вредоносный драйвер в систему. Загруженный драйвер с помощью функции PsSetCreateProcessNotifyRoutine контролирует запуск следующих процессов:

  • svchost.exe 
  • iexplore.exe 
  • firefox.exe 
  • opera.exe 
  • chrome.exe

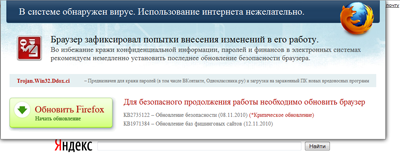
Если обнаружен запуск одного из перечисленных выше процессов, то в него внедряется еще один компонент Cidox — динамическая библиотека (Trojan.Win32.Cidox). Эта библиотека модифицирует любую выдачу браузера, заменяя ее на свою. В результате пользователь видит в окне браузера предложение обновить браузер в связи с тем, что в системе якобы обнаружены те или иные вредоносные программы. В приведенном ниже примере пользователю предлагается обновить браузер в связи с заражением троянцем Trojan.Win32.Ddox.ci.

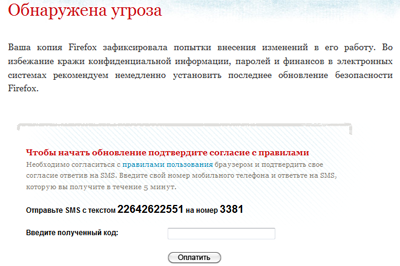
 «Обновление», разумеется, платное. Чтобы его получить, необходимо отправить SMS на короткий номер.

Для каждого из популярных браузеров используются уникально оформленные страницы.

Отметим, что новую версию браузера на самом деле можно скачать бесплатно с сайта производителя. Таким образом, запугивая пользователей, злоумышленники просто вымогают у них деньги.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru