Компания Winfrasoft выпустила визуальную систему аутентификации

Компания Winfrasoft выпустила визуальную систему аутентификации

Решение, предложенное британской фирмой, принадлежит к числу альтернативных средств парольной защиты, в которых необходимо запоминать не традиционные кодовые слова, а визуальные образы. Такой метод позволяет часто менять пароли, не заставляя пользователей каждый раз сохранять их в памяти заново.


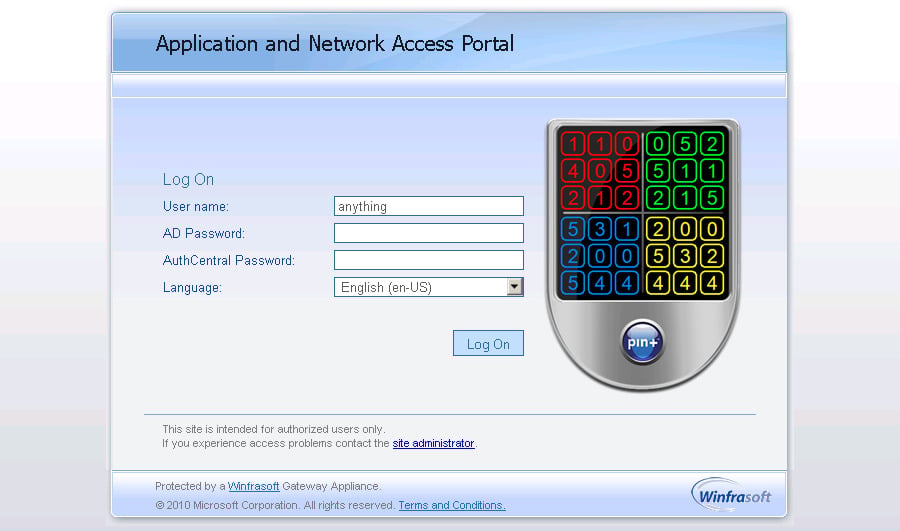
В рассматриваемой системе участник может самостоятельно выбрать или получить от администратора схему расположения определенных ячеек в квадратной решетке 6x6. Каждый раз, когда пользователь пожелает пройти процедуру авторизации, ему будет отображаться эта решетка (снимок экрана с иллюстрацией можно найти здесь), содержащая различные цифры; оператору компьютера нужно вспомнить свой визуальный образец, соотнести его с решеткой и вписать в особое поле те цифры, которые на текущий момент находятся в "его" ячейках.

Содержимое ячеек можно менять сколь угодно быстро (по умолчанию набор обновляется каждые 60 секунд), в то время как заданная пользователем схема остается неизменной. Соответственно, уже через минуту после входа у участника будет новый пароль, однако запоминать комбинацию цифр не понадобится - следует лишь держать в памяти схему. Кроме того, поскольку цифры в сетке повторяются (на вышеупомянутом снимке каждый символ воспроизведен по шесть раз), потенциальный злоумышленник не сможет угадать кодовый образец даже в случае прямого визуального контакта с решеткой.

Базовый уровень защиты при желании можно усилить. Так, в продукте есть функция установки фиксированного PIN-кода; если она включена, то заданную комбинацию цифр потребуется вставлять до или после динамического пароля. Еще одна дополнительная возможность - увеличение сторон решетки до 10 ячеек. Все это, по мнению создателей, делает продукт Winfrasoft AuthCentral надежной и удобной системой аутентификации пользователей.

Хотя подобные разработки можно считать довольно молодыми, их ниша на рынке не пуста. В этом секторе уже имеются игроки, с которыми Winfrasoft потребуется конкурировать. В частности, можно упомянуть другую британскую компанию GRIDsure, которая предлагает свое решение для визуализированной парольной защиты. В нем нет фиксированного PIN, но взамен этот продукт может предложить более сильные кодовые слова - в ячейках его решетки размещаются не только цифры, но и буквы.

The Register

Письмо автору

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru