Компания Winfrasoft выпустила визуальную систему аутентификации

Компания Winfrasoft выпустила визуальную систему аутентификации

Решение, предложенное британской фирмой, принадлежит к числу альтернативных средств парольной защиты, в которых необходимо запоминать не традиционные кодовые слова, а визуальные образы. Такой метод позволяет часто менять пароли, не заставляя пользователей каждый раз сохранять их в памяти заново.


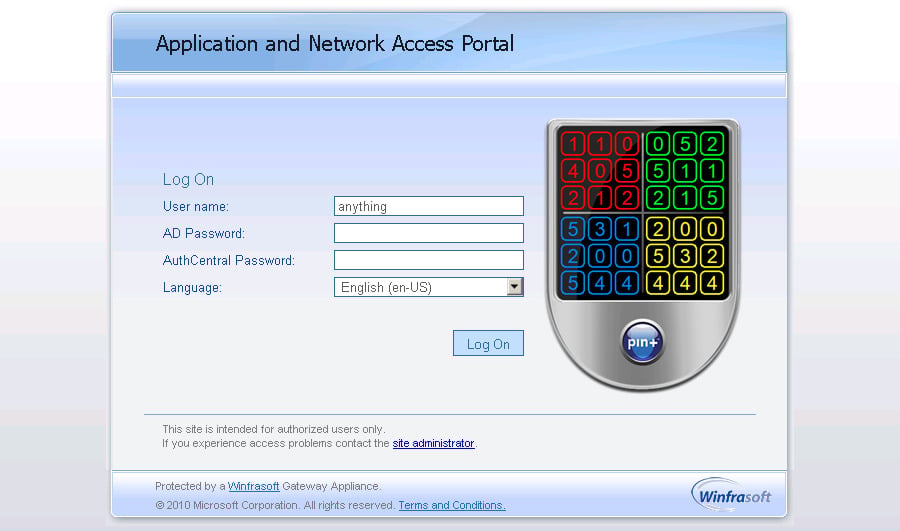
В рассматриваемой системе участник может самостоятельно выбрать или получить от администратора схему расположения определенных ячеек в квадратной решетке 6x6. Каждый раз, когда пользователь пожелает пройти процедуру авторизации, ему будет отображаться эта решетка (снимок экрана с иллюстрацией можно найти здесь), содержащая различные цифры; оператору компьютера нужно вспомнить свой визуальный образец, соотнести его с решеткой и вписать в особое поле те цифры, которые на текущий момент находятся в "его" ячейках.

Содержимое ячеек можно менять сколь угодно быстро (по умолчанию набор обновляется каждые 60 секунд), в то время как заданная пользователем схема остается неизменной. Соответственно, уже через минуту после входа у участника будет новый пароль, однако запоминать комбинацию цифр не понадобится - следует лишь держать в памяти схему. Кроме того, поскольку цифры в сетке повторяются (на вышеупомянутом снимке каждый символ воспроизведен по шесть раз), потенциальный злоумышленник не сможет угадать кодовый образец даже в случае прямого визуального контакта с решеткой.

Базовый уровень защиты при желании можно усилить. Так, в продукте есть функция установки фиксированного PIN-кода; если она включена, то заданную комбинацию цифр потребуется вставлять до или после динамического пароля. Еще одна дополнительная возможность - увеличение сторон решетки до 10 ячеек. Все это, по мнению создателей, делает продукт Winfrasoft AuthCentral надежной и удобной системой аутентификации пользователей.

Хотя подобные разработки можно считать довольно молодыми, их ниша на рынке не пуста. В этом секторе уже имеются игроки, с которыми Winfrasoft потребуется конкурировать. В частности, можно упомянуть другую британскую компанию GRIDsure, которая предлагает свое решение для визуализированной парольной защиты. В нем нет фиксированного PIN, но взамен этот продукт может предложить более сильные кодовые слова - в ячейках его решетки размещаются не только цифры, но и буквы.

The Register

Письмо автору

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru