



Дипфейки, сим-свопы и персонализированный фишинг сделали традиционные технологии идентификации и аутентификации недостаточно эффективными. Сможет ли искусственный интеллект защитить от новых техник злоумышленников без ущерба для конфиденциальности? Эта тема была в числе обсуждаемых на SOC Forum.
- 1. Введение
- 2. Фрод, антифрод и искусственный интеллект
- 3. Единая система противодействия мошенничеству. Есть ли она?
- 4. Компрометация защитной ИИ-модели. Гипотеза или реальность?
- 5. Дальнейшие пути развития антифрода
- 6. Выводы
Введение
Телефонное и онлайн-мошенничество является глобальной угрозой. Наиболее распространённые сценарии от страны к стране различаются, но есть и общие, например «мама, я попал в беду». Этот вид преступлений уже давно привлекает традиционную организованную преступность, которая даже начинает забрасывать свои привычные виды незаконного бизнеса.
Так, например, организованная преступная группировка «Химпром», которая до недавнего времени специализировалась на торговле наркотиками, практически полностью переориентировалась на телефонное мошенничество, в основном инвестиционное. Печально известные китайские триады также с начала пандемии COVID-19 переориентировались на этот вид деятельности.
Для таких атак злоумышленники всё чаще используют нейросетевые технологии, которые объединяются зонтичным термином «искусственный интеллект» (ИИ). В частности, они создают довольно точные копии голосов и изображений реальных людей, что делает атаки убедительными.
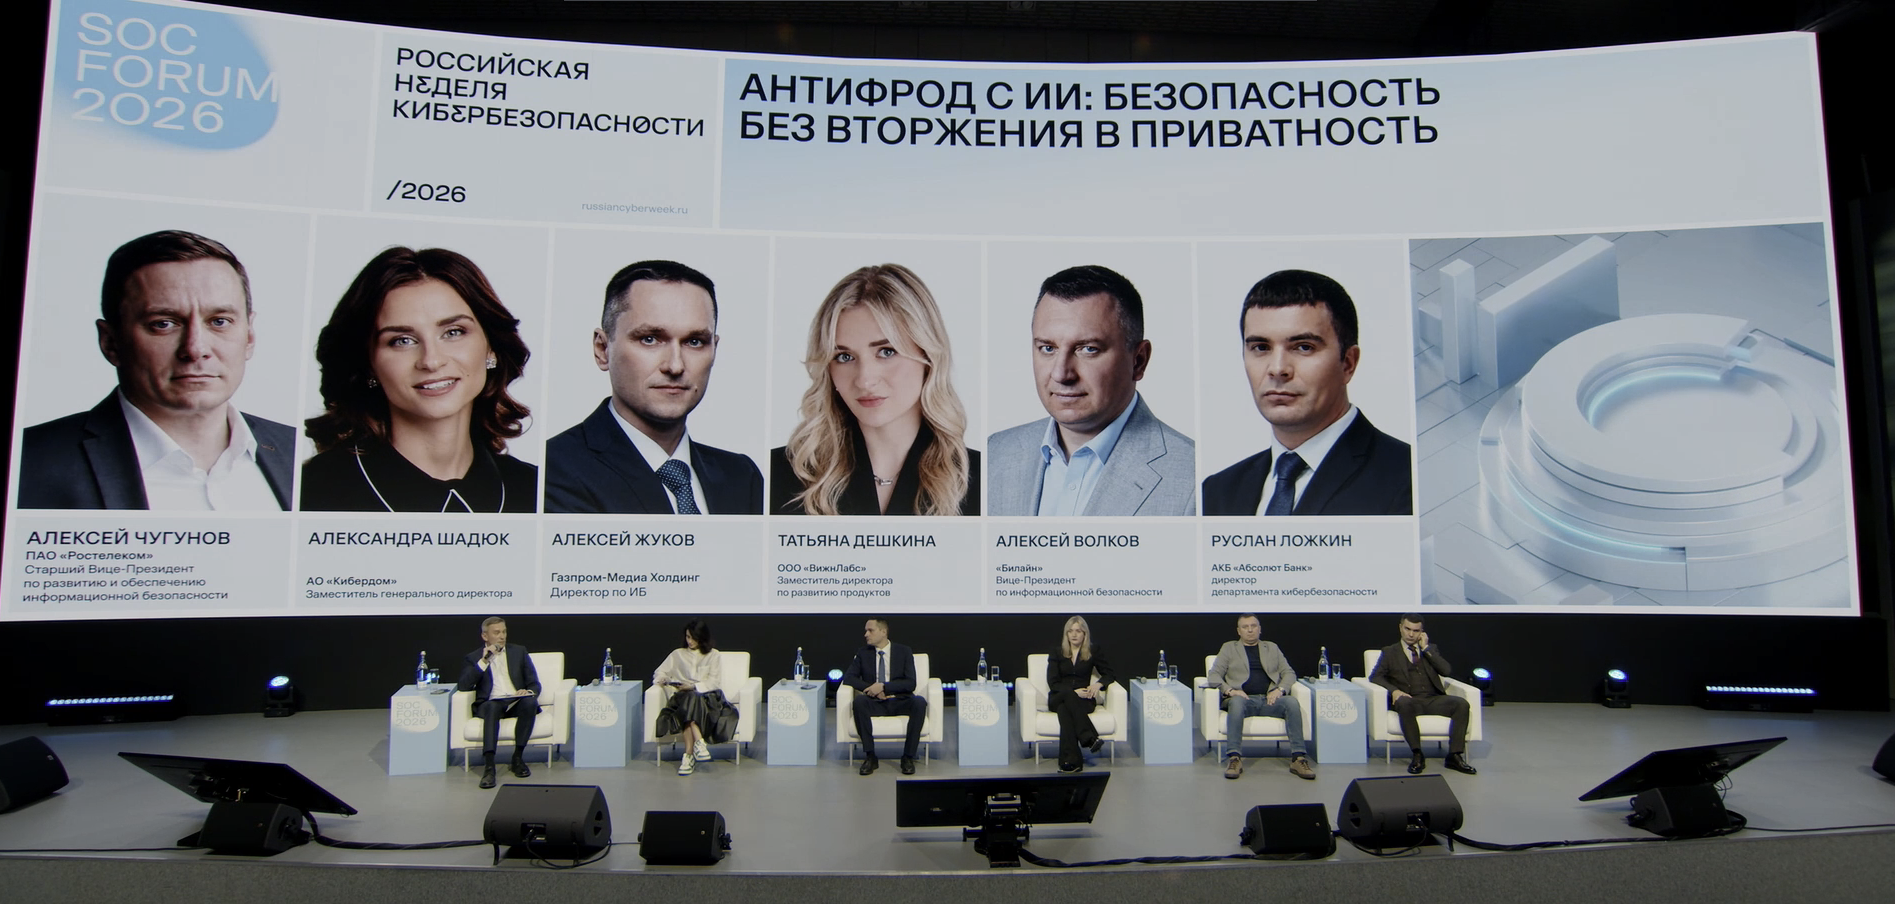
И в целом использование искусственного интеллекта необходимо учитывать создателям систем защиты от мошенничества, работающих в банках, у телеком-операторов, на различных цифровых платформах. Это стало предметом для обсуждения на сессии «Антифрод с ИИ: безопасность без вторжения в приватность» конференции SOC Forum 2026.
Рисунок 1. Участники сессии «Антифрод с ИИ: безопасность без вторжения в приватность»
Фрод, антифрод и искусственный интеллект
С началом волны массовых атак фрод стал серьёзной глобальной проблемой, но у нас она острее, чем где-либо ещё. В России телефонное мошенничество наносит наибольший ущерб среди всех видов дистанционных преступлений. На пике, по итогам 2024 года, ущерб от деятельности телефонных мошенников превысил 1 трлн рублей (данные «Сбера»), а объём украденного составил около 300 млрд рублей. С онлайн-мошенничеством сталкивались практически все россияне. На уловки злоумышленников, по данным опросов, попадался в среднем каждый шестой.
В 2025 году злоумышленники начали переключать фокус на атаки против бизнеса, а не обычных людей, как раньше. По оценкам экспертов «Лаборатории Касперского», крупный бизнес атаковали в основном с помощью шифровальщиков, а малый и средний — через каналы дистанционного банковского обслуживания или через сотрудников, под видом просьб от руководителей (схема Fake Boss). В последнем случае широко используется технология дипфейков для имитации голоса и изображений.
Системы защиты от фрода и мошенничества одними из первых обогатились аналитическими технологиями. Изобретательность внутренних злоумышленников и довольно массовый характер всевозможных махинаций, число которых росло во времена экономических неурядиц, способствовали необходимости их быстро выявлять и пресекать.
Такие технологии даже внедрялись в системы автоматизации бизнес-процессов, в частности от немецкой SAP. Потери от фрода составляли до 7 % от оборота бизнеса в телекоме или традиционной рознице. Если же речь шла о наиболее ликвидных товарах (продовольственные, топливо, стройматериалы), то эта доля была вдвое выше. Признавали, что сталкивались с проявлениями мошенничества и корпоративной коррупции, до двух третей компаний.
Интеграция с технологиями передовой аналитики позволила существенно удешевить системы защиты от фрода и радикально сократить сроки внедрения. Если раньше внедрение традиционной антифрод-системы, с учётом предпроектного аудита, занимало не менее полутора лет, то системы нового поколения, которые появились в середине 2010-х гг., требовали не более полугода для начала продуктивной работы.
Однако с 2022 года киберпреступники начали активно применять большие языковые модели и нейросетевые инструменты для генерации аудиоданных и изображений. Это позволило им существенно поднять эффективность атак, в результате чего массовые схемы приблизились по результативности к целевым.
Как отметил вице-президент «Ростелекома» по развитию и обеспечению ИБ Алексей Чугунов, открывая сессию «Антифрод с ИИ: безопасность без вторжения в приватность», в нынешних условиях, когда искусственный интеллект активно используют злоумышленники в ходе атак — как массовых, так и целевых, — без использования ИИ не обойтись и в антифрод-системах, тем более что люди сами не в состоянии отличить подлинное изображение или голос от синтезированного.
Заместитель директора по развитию продуктов VisionLabs Татьяна Дёшкина назвала пугающими тенденции по интеграции дипфейков, фишинга и социальной инженерии. По её оценкам, такое сочетание потенциально может повысить ущерб от манипулятивных атак более чем на порядок.
Люди, как отметила Татьяна, часто уже не доверяют тому, что видят. Как показывают исследования, трое из четырёх россиян ошибаются при идентификации синтезированных изображений, тогда как ИИ почти всегда правильно идентифицирует результаты работы нейросетей.
Заместитель генерального директора «Кибердома» Александра Шадюк назвала в качестве относительно новой тенденции в атаках то, что злоумышленники используют ту же модель, что и популярные ИИ-психологи.
Вместе с тем вице-президент «Билайна» по информационной безопасности Алексей Волков назвал реальные атаки с использованием ИИ не иначе как убожеством — из-за низкого качества применяемых злоумышленниками имитаций, по крайней мере если речь идёт о массовых атаках. Также боты не умеют притворяться, что также играет не на руку злоумышленникам. По его оценке, на атаки с применением дипфейков приходится не более 3 % всех операций злоумышленников.
Однако Алексей охарактеризовал эту угрозу как очень опасную в перспективе. Заметим, что на конференции «Проверка на прочность. Практика анализа защищённости» тоже назвали широкое использование дипфейков главной тенденцией в развитии всех видов социоинженерных атак. Особое внимание вице-президент «Билайна» обратил на то, что в качестве средства противодействия им плохо работают программы повышения осведомлённости сотрудников (Security Awareness). Плюс ко всему, злоумышленники часто меняют сценарии атак. Другой крайне опасной тенденцией он назвал миграцию технологий, которые раньше использовались в целевых атаках, на массовые.
Рисунок 2. Основные тенденции развития социоинженерных атак
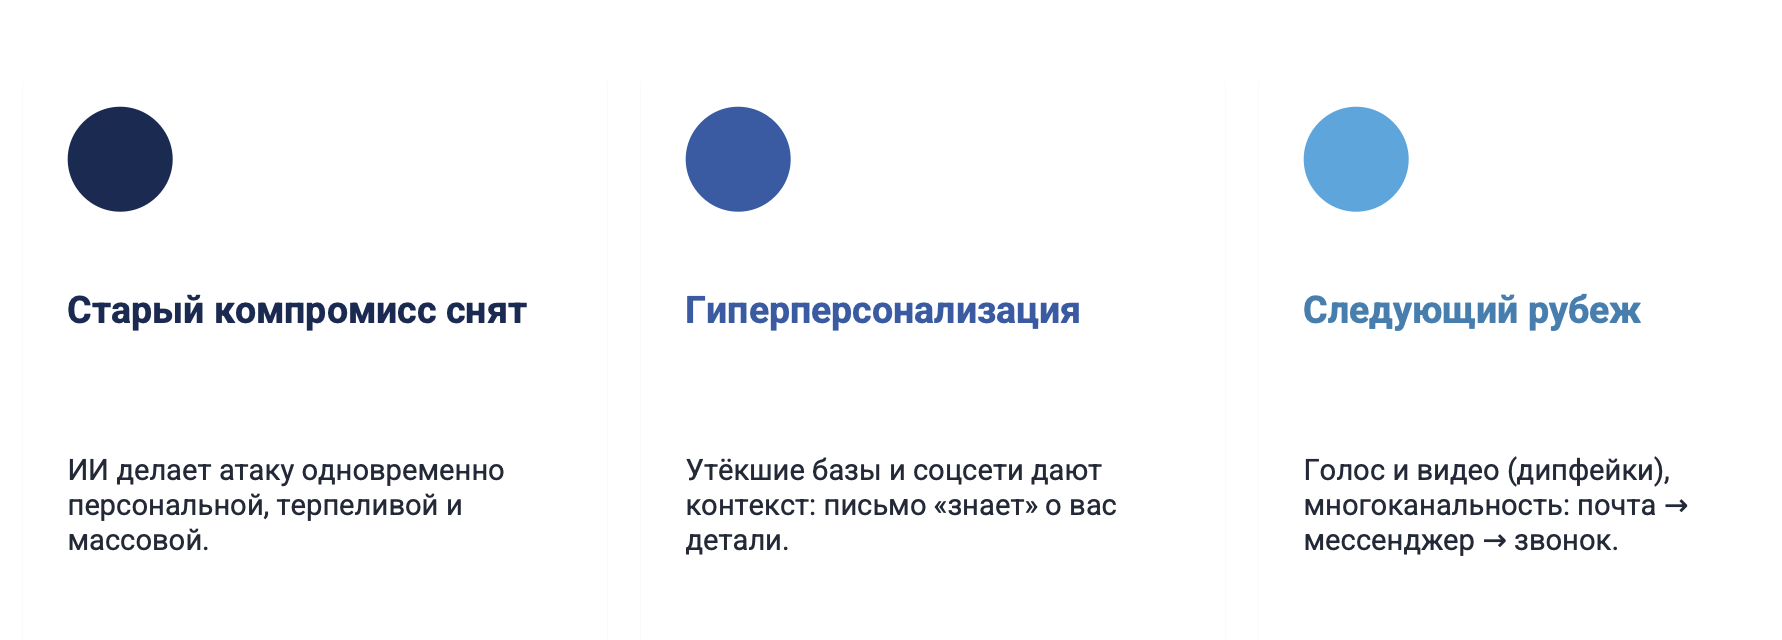
Впрочем, точка зрения, что программы повышения осведомлённости плохо работают против атак с дипфейками, как минимум дискуссионна. На других форумах уже делились вполне успешным опытом адаптации программ информирования сотрудников, которые показывают результат в том числе в отношении атак с использованием технологий дипфейков. Вопросы здесь в большей мере адресованы разработчикам технических платформ для организации обучения в рамках Security Awareness, где соответствующие сценарии действительно не предусмотрены или сильно отстали от реальной практики.
Главный эксперт «Лаборатории Касперского» Сергей Голованов на подведении итогов 2025 года отметил, что атаки класса Fake Boss очень часто выявлялись сотрудниками, на которых были направлены. Прежде всего этому способствовало то, что манера разговора злоумышленников разительно отличалась от поведения человека, которого они имитировали. Плюс ко всему, материалы злоумышленников были слишком рафинированными: в них не было фонового шума, характерного для реальных разговоров. Участники дискуссии на SOC Forum тоже обратили внимание на данное обстоятельство.
Уже в 2025 году показатели ущерба от дистанционного мошенничества, по оценке «Сбербанка», уменьшились, хотя ещё в сентябре там прогнозировали продолжение роста. В 2026 году тенденция усилилась, снижение составило, по некоторым данным, около 20 %, что даже привело к снижению количества мошеннических колл-центров, ориентированных на русскоязычных потенциальных жертв.
Рисунок 3. Объём операций, совершённых без согласия клиентов (млрд рублей, по данным Банка России)
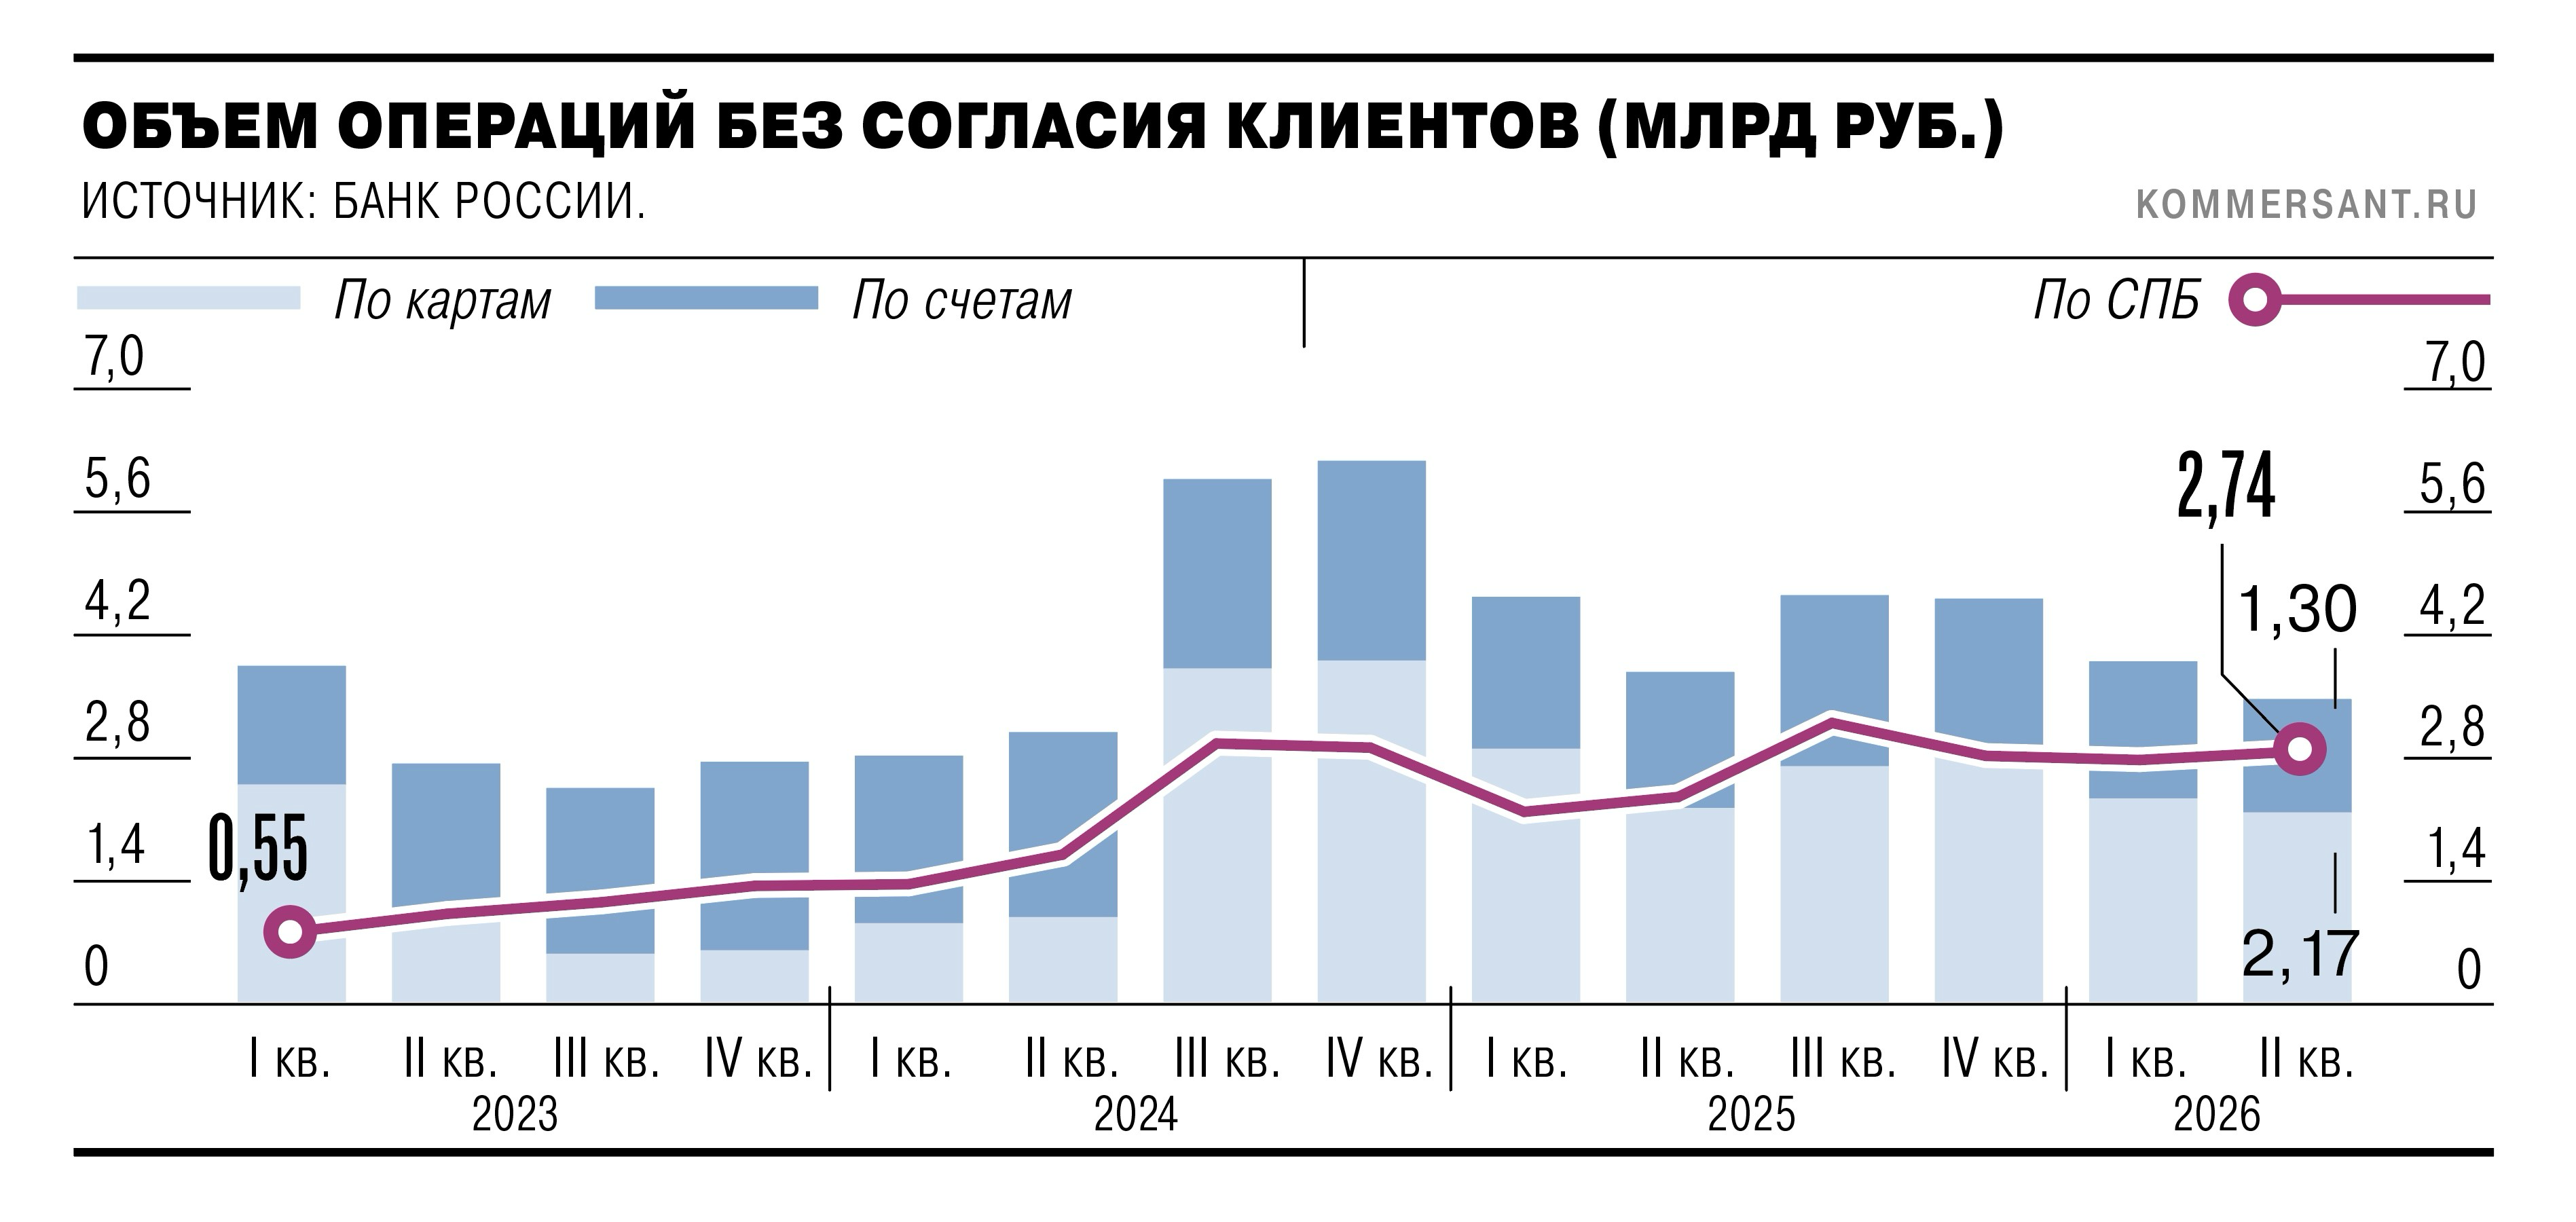
И в целом, согласно данным Банка России, широкое внедрение систем антифрода позволило снизить объёмы операций без согласия клиентов. В первой половине 2026 года падение несанкционированных списаний с карт и счетов оказалось практически двукратным, что, однако, отчасти компенсировалось заметным ростом краж через Систему быстрых платежей (СБП).
Единая система противодействия мошенничеству. Есть ли она?
Тут к общей точке зрения участники дискуссии не пришли. Во многом это связано с тем, что они располагают разными данными (с одной стороны) и разными полномочиями (с другой стороны). При этом, как напомнил руководитель службы информационной безопасности «Абсолют Банка» Руслан Ложкин, единой системы, разговоры о создании которой ведут уже несколько лет, до сих пор не существует — по крайней мере, фактически.
При этом единая Государственная информационная система (ГИС) «Антифрод» запущена ещё 1 марта 2026 года, а в пилотном режиме она заработала с мая 2025 года. В её работе участвуют Минцифры, ФСБ России, Росфинмониторинг, ФСТЭК России, Генпрокуратура, МВД, Банк России, а также финансовые организации, телеком-операторы и другие компании.
Однако многие практические аспекты функционирования этой системы не были разработаны к официальному запуску. Так, нормативная база по подключению систем организаций к ГИС «Антифрод» появилась только в сентябре. А ведь подобная интеграция весьма непроста и требует довольно длительной работы. Поэтому данная система заработает в полную силу только в 2027 году.
Пока же, как заявил заместитель председателя правления «Сбербанка» Станислав Кузнецов, ГИС «Антифрод» работает ограниченно, а обмен данными происходит практически в ручном режиме и в крайне невеликих объёмах. И, что самое главное, в таких условиях не может быть и речи о высокой скорости реакции на те или иные события; на это обратил внимание директор по ИБ «Газпром-Медиа Холдинга» Алексей Жуков.
Как заявила Александра Шадюк, системы операторов, банков, цифровых платформ и правоохранительных органов до сих пор практически никак не связаны между собой. Этим и пользуются мошенники, которые атакуют через слепые зоны на стыках разных систем. В итоге финансовая информация остаётся только в руках банков, сведения о соединениях и сеансах доступа в интернет — у операторов связи, данные о гражданах — у Федеральной миграционной службы. При этом по крайней мере часть этих данных является информацией ограниченного доступа, обращение с ней довольно строго регламентируется, а передача её вовне организаций требует как минимум согласований.
Также, как подчеркнула Александра, необходимо участие интернет-платформ, прежде всего поисковиков, в работе этой системы. Именно они собирают профили пользователей, которые всё больше интересуют злоумышленников. Профилирование позволяет отслеживать поведение потенциальных жертв вплоть до маршрутов их движения, времени перерывов в работе или предпочтений при выборе мест отдыха. Такая информация представляет ценность и для традиционного криминала, например квартирных воров.
Алексей Волков отметил, что операторы связи видят очень и очень многое, включая цепочки действий мошенников и результаты воздействия вредоносных приложений. У банков же ко всем этим данным нет доступа, и, соответственно, они не имеют полной картины, нужной для принятия решения о блокировке злонамеренной активности. У оператора, в свою очередь, нет полномочий вмешиваться во все процессы, связанные с платежами и переводами. Тем не менее, как заявил представитель «Билайна», оператор регулярно предупреждает банки о клиентах, которые находятся под явным влиянием мошенников или у кого устройства заражены вредоносными приложениями.
Уже с 1 марта 2027 года российские банки будут обязаны блокировать переводы с заражённых устройств и требовать от клиента подтверждения операции в случае такого подозрения. Однако проверять смартфоны и планшеты без явного согласия владельца банки всё же не смогут. Сбор таких согласий, как показывает практика, может стать проблемой, особенно для относительно небольших организаций.
Есть примеры и того, что банки и процессинговые компании без участия операторов способны найти средства противодействия кражам через вредоносные приложения. Тут наглядный пример — разработка банком ВТБ совместно с НСПК механизма противодействия вредоносу NFCGate в его изначальной, или «прямой», версии. К слову, разработать этот защитный механизм помогли технологии передовой аналитики. Однако против модернизированной «обратной» версии этого троянца такой механизм уже бессилен.
Алексей Волков также отметил, что только «Билайн» заблокировал с начала года без малого миллиард явно мошеннических звонков. Ещё около 20 млн вызовов были переведены на «Киберсемью» — группу из в общей сложности 10 голосовых ботов, которые ведут разговоры с аферистами, тратя их ресурсы.
Для полноценной работы единой антифрод-системы все её участники, как подчеркнул представитель «Билайна», должны обмениваться данными в настоящем времени. Особенно это актуально для борьбы с целевыми атаками, которые наиболее опасны для их жертв. В них злоумышленники ведут жертву в течение нескольких недель или даже месяцев, и ущерб нередко составляет сотни миллионов рублей.
Кроме того, как подчеркнул Руслан Ложкин, необходим некий координационный центр. Он должен, с одной стороны, стать единой «точкой входа», а с другой — аккумулировать данные о злоумышленниках. В частности, по словам эксперта, очень недостаёт единой базы дропов.
Компрометация защитной ИИ-модели. Гипотеза или реальность?
Как отметили участники дискуссии, такая компрометация возможна. Подобные прецеденты уже отмечались за рубежом. Не исключено и то, что такие атаки уже случались и в России, но о них пока не объявляли публично.
Среди возможных путей компрометации Алексей Жуков назвал следующие:
- Обход ограничений модели.
- Отравление данных в ходе обучения.
- Применение средств удалённого управления.
Однако более опасной и при этом более реальной угрозой он назвал некорректную работу ИИ-моделей, особо выделив галлюцинации. Особенно склонны к галлюцинациям модели, развёрнутые во внутреннем контуре организации. Найти же им альтернативу трудно, поскольку использование публичных ИИ-моделей чревато утечками данных и, как следствие, регуляторными рисками. Возможны, впрочем, различные гибридные варианты развёртывания, которые сочетают ресурсы российского провайдера с внутренними.
Плюс ко всему, некоторые модели, как публичные коммерческие, так и с открытым кодом, оказались неустойчивыми к так называемому джейлбрейку — обходу ограничений, которые заложены в неё. Этими механизмами злоумышленники довольно активно пользуются для реальных атак.
Другой проблемой ИИ-моделей является склонность к логическим ошибкам. Это наиболее значимо при использовании искусственного интеллекта для генерации программного кода, но нельзя исключить, что данную особенность злоумышленники смогут использовать и в ходе атак.
Также, как отметил старший исследователь угроз в Kaspersky GReAT Леонид Безвершенко, популярные в настоящее время ИИ-агенты могут стать усилителями для атак. Получив контроль над одним, можно легко скомпрометировать всех агентов, которые эксплуатируются в компании. Эта угроза крайне значима, поскольку ИИ-агентов многие компании и банки внедряют весьма активно, а все потенциальные участники единой системы защиты обладают большими наборами крайне востребованных у злоумышленников данных.
Также, как рассказал Леонид, злоумышленники активно атакуют цепочки поставок разработок с открытым кодом. Это касается в том числе библиотек, отвечающих за взаимодействие с ИИ-моделями. Тут показателен пример с популярной LiteLLM, количество загрузок которой измеряется десятками миллионов.
Поэтому, как подчеркнула Татьяна Дёшкина, необходимо тщательно проектировать такие системы и обеспечивать их кибербезопасность, причём «на вырост». Алексей Волков сделал важное дополнение: необходимо регулярно корректировать бизнес-логику антифрод-систем. И, что самое главное, последнее слово в их работе всегда должно оставаться за человеком. По мнению CISO «Билайна», главное — не в том, чтобы не допускать тех или иных ошибок, а в том, чтобы исправлять их, причём как можно более оперативно.
Дальнейшие пути развития антифрода
По мнению участников дискуссии, главной тенденцией в развитии антифрод-систем станет их объединение и обмен данными между разными сегментами в настоящем времени. Как подчеркнул Алексей Волков, в организации такого обмена будет велика роль ИИ, без которого эту задачу не решить. Тут, как дополнил Алексей Жуков, особо значима скорость реакции, в которой искусственный интеллект многократно опережает людей.
Также CISO «Газпром-Медиа Холдинга» призвал не аккумулировать в антифрод-системе персональные данные и не использовать их для обучения. Без них вполне можно обойтись, зато сложностей и неудобств, связанных с их хранением и обработкой, предостаточно. Плюс ко всему, их очень сложно полностью удалить, а переобучать модели потом будет долго, дорого и неэффективно.
Это особо важно на фоне того, что появление объединённой системы естественным образом вызовет беспокойство за сохранность данных пользователей, будь то компании или частные лица. В противном случае доверия к такой системе со стороны тех, кого она призвана защищать, не будет. Любое же усиление контроля (или то, что воспринимается как усиление контроля) приведёт к расширению практики использования всяческих техник маскировки, что затруднит борьбу с киберпреступностью.
Эту точку зрения поддержала Александра Шадюк. По её словам, даже злоумышленники не собирают больше номера карт, реквизиты документов, СНИЛС или ИНН, за которыми они охотились раньше. Им вполне достаточно профилей потенциальных жертв, которые, как уже было сказано выше, они формируют на основе агрегирования данных, собранных различными интернет-платформами, прежде всего поисковиками.
Также, по мнению Алексея Волкова, ГИС «Антифрод» со временем трансформируется в некий аналог технических средств противодействия угрозам (ТСПУ). В этом комплексе, по его мнению, большую роль будет играть ИИ. Он станет главным инструментом по обеспечению координации разных участников.
Важно, впрочем, не переборщить с контролем, который может вызвать нежелательную реакцию. Тот же ИИ вполне позволяет добиваться необходимых результатов без сбора лишних данных.
Выводы
В нынешних условиях широкого использования ИИ злоумышленниками антифрод-системы также должны применять нейросетевые технологии, в противном случае они окажутся неработоспособными. Более того, без применения аналитических технологий невозможно добиться того, чтобы защита от мошенничества работала без нарушения законодательных норм по защите персональных данных и частной жизни пользователей.
Однако главным условием полноценной работы системы защиты от мошенничества является объединение данных между всеми участниками цепочек платежей, включая банки, телеком-операторов, цифровые платформы. Это позволит устранить слепые зоны в мониторинге, которые часто используют злоумышленники.


