



Security GRC помогает управлять рисками ИБ, контролировать выполнение требований регуляторов и автоматизировать связанные процессы. В материале разбираем задачи SGRC-систем и решения, представленные на российском рынке.
- 1. Введение
- 2. Что такое SGRC и чем он отличается от GRC и IRM
- 3. Обзор SGRC-систем на российском рынке
- 4. Что меняется в SGRC
- 5. Как выбрать SGRC-систему
- 6. Как оценивать результат внедрения SGRC
- 7. Выводы
Введение
Подразделение ИБ типичной российской компании ведёт учёт СКЗИ и СЗИ, управляет уязвимостями, разрабатывает документы, проводит аудиты, оценивает риски и готовит отчётность. Для субъектов КИИ отдельная задача — категорирование объектов КИИ. Все эти процессы связаны: требования ФСТЭК, Банка России, Роскомнадзора и внутренние политики компании нужно сопоставлять с конкретными информационными системами, оборудованием и приложениями.
Без автоматизации каждый процесс живёт в своём Excel-файле или Word-документе. Реестр активов — в одном месте, требования — в другом, риски — в отдельных матрицах. Связи между ними приходится поддерживать вручную, поэтому данные могут быстро устаревать.
Для управления такими задачами используют системы класса SGRC (Security Governance, Risk and Compliance — управление безопасностью, рисками и соответствием требованиям). Они связывают требования, активы, меры защиты, риски, проверки и задачи по устранению нарушений в одном контуре.
Рынок ИБ растёт, компании сталкиваются с дефицитом специалистов, а количество уязвимостей и атак остаётся высоким:
- 364,4 млрд рублей составил объём российского рынка ИБ по итогам 2025 года. За год он вырос на 16%.
- 47% — рост направления мониторинга, реагирования и управления ИБ, куда входят SIEM, SOAR и SGRC, по данным «Инфосистемы Джет». Исследование основано на анализе 905 реализованных проектов за 2025 год.
- 80% компаний из исследования «Инфосистемы Джет» сообщили о потребности в специалистах по ИБ. Полностью укомплектованный штат был только у 11%.
- Каждая третья кибератака в России в 2026 году, по статистике Kaspersky Incident Response, начиналась с эксплуатации уязвимостей. В первом полугодии 2026 года число уязвимостей выросло на 24% по сравнению с тем же периодом 2025 года.
На этом фоне востребована автоматизация управления требованиями, рисками и соответствием. В этом обзоре разбираем решения, доступные на российском рынке, и задачи, которые они автоматизируют.
Что такое SGRC и чем он отличается от GRC и IRM
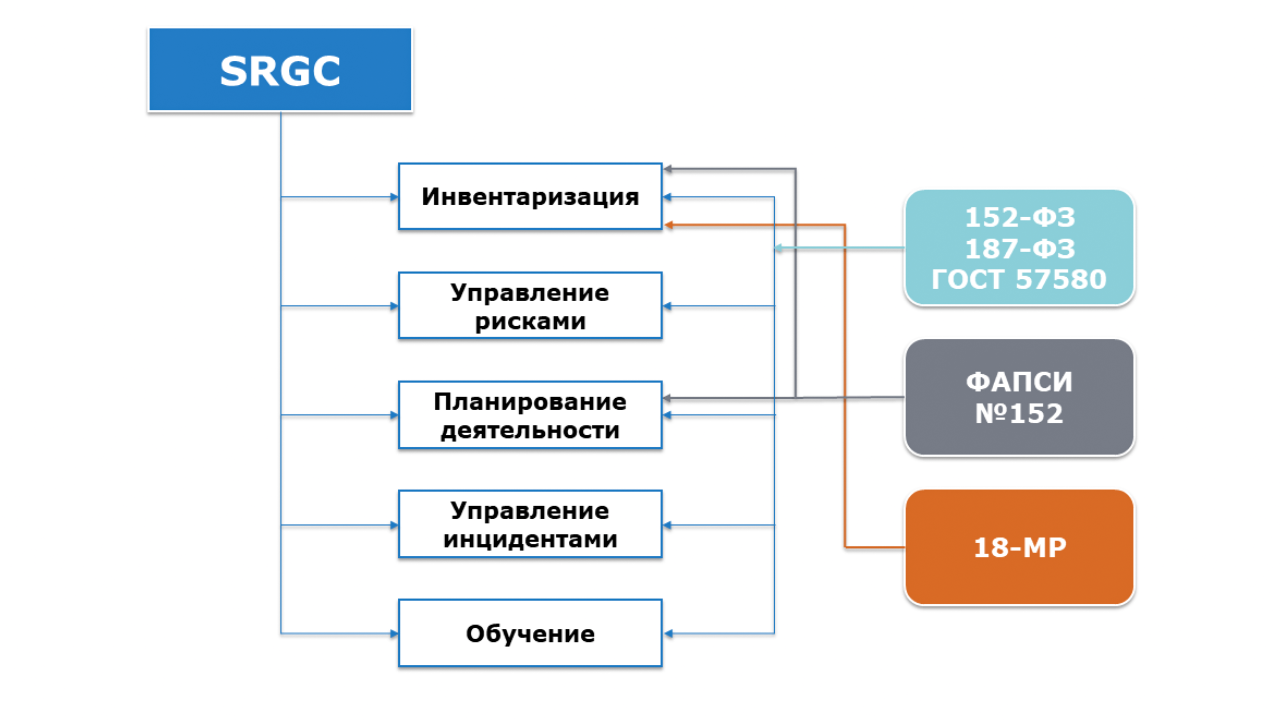
SGRC — системы для управления стратегией, документами и процессами ИБ (Governance), киберрисками (Risk Management) и соответствием требованиям (Compliance). Они связывают нормативные требования и внутренние политики с информационными системами, активами и мерами защиты. С их помощью проводят проверки и контролируют устранение нарушений.
Например, при проверке защиты персональных данных SGRC-система связывает требование с конкретной информационной системой и мерами защиты. Если проверка выявила несоответствие, в системе фиксируют результат, назначают ответственного и срок устранения.
Объектами SGRC-системы могут быть активы, уязвимости, нормативные требования, аудиты, документы, инциденты ИБ и киберриски.
Рисунок 1. Функции SGRC-систем (Источник: RTM Group)
GRC (Governance, Risk and Compliance — управление, риски и соответствие требованиям) используют для управления рисками, политиками и проверками в разных областях организации. Например, GRC-система может учитывать финансовые и операционные риски, внутренние политики и результаты проверок подразделений.
IRM-системы (Integrated Risk Management — комплексное управление рисками) выявляют и оценивают риски, помогают определять меры реагирования и контролировать их выполнение. В поле зрения IRM могут одновременно находиться стратегические, операционные, ИТ- и другие риски.
Рисунок 2. Функции GRC-систем (Источник: ZenGRC)
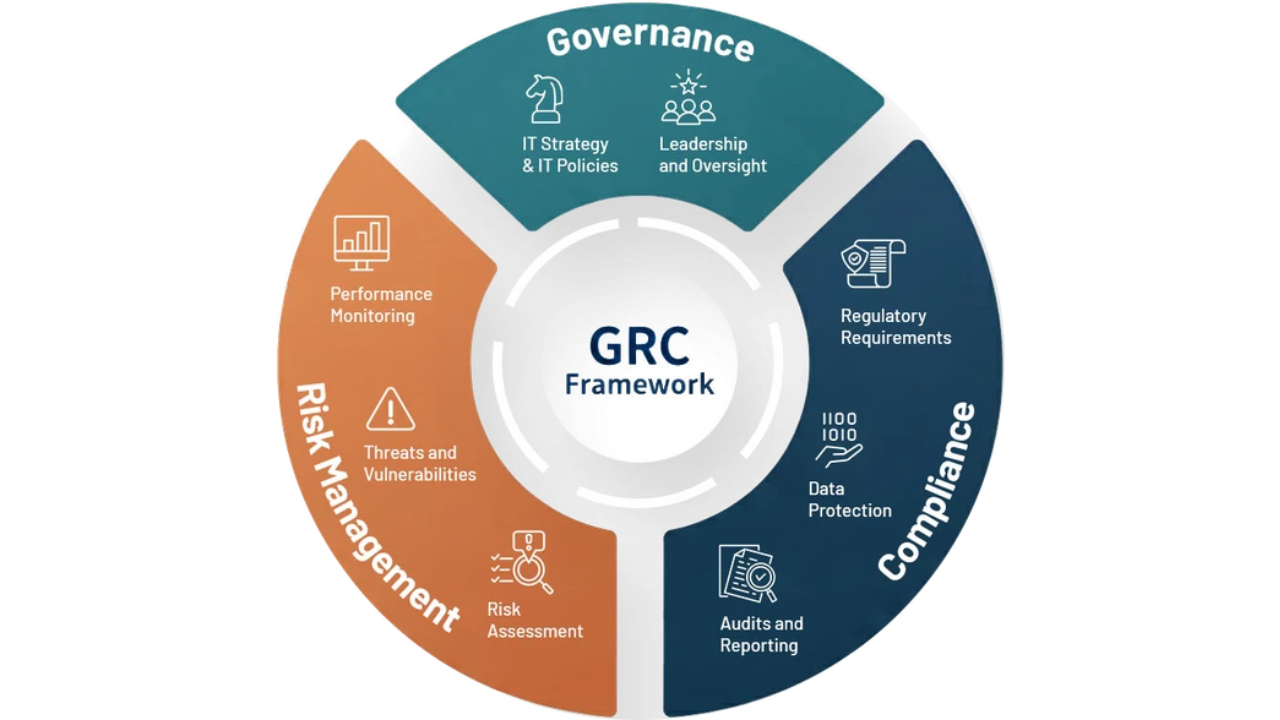
Границы между классами систем не жёсткие. GRC- и IRM-платформы могут включать функции управления ИБ, а SGRC может быть отдельным продуктом или частью более широкой платформы. Поэтому при сравнении решений важнее оценивать конкретные функции и связи между ними, чем название продукта.
Обзор SGRC-систем на российском рынке
На рынке есть системы для управления требованиями, соответствием и рисками ИБ. Есть платформы для управления активами, уязвимостями и реагированием, в которых есть SGRC-функции. Есть и решения для подготовки документации по защите информации, которые автоматизируют отдельные задачи SGRC.
Ниже — подробнее о решениях, которые автоматизируют задачи SGRC или связанные с ними процессы.
АльфаДок.Платформа
АльфаДок.Платформа — система для автоматизации организационных мер по защите информации и аналитической поддержки деятельности специалиста по информационной безопасности, разработанная ООО «НПЦ «КСБ».
Что умеет система:
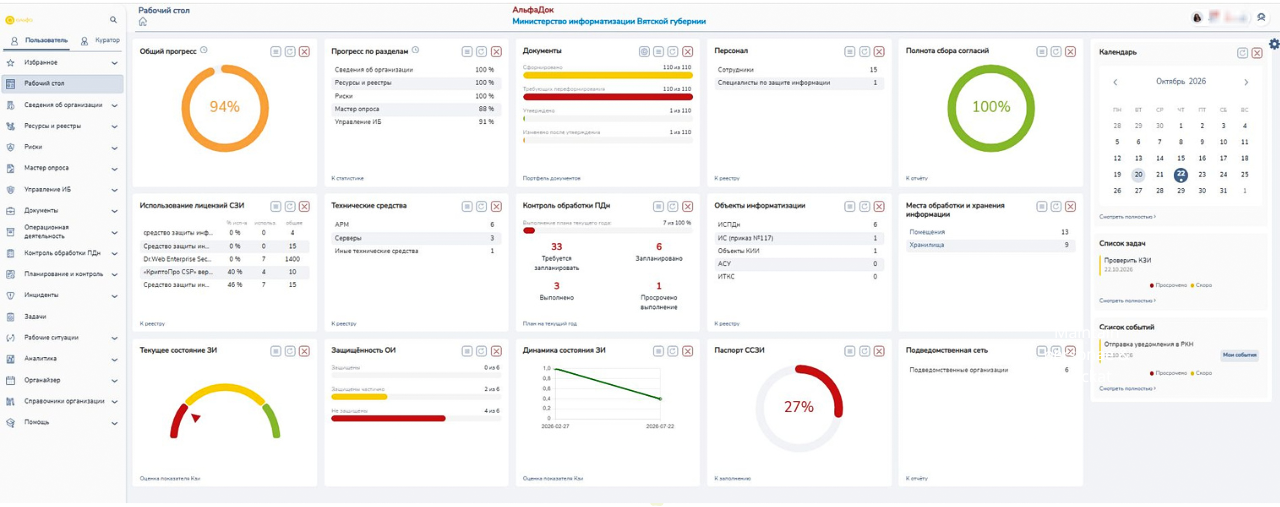
- ведёт учёт активов (информационных систем, объектов КИИ, технических средств, СЗИ, сотрудников и целей обработки ПДн) с помощью реестров, справочников и интеграции с кадровыми системами и системами сетевой инвентаризации;
- содержит готовые формы документов для выполнения требований законов о ПДн и КИИ, а также приказов ФСТЭК и ФСБ России по СКЗИ;
- ведёт учёт рисков и автоматически оценивает угрозы на базе сведений об ИТ-инфраструктуре и БДУ ФСТЭК России, формирует модель угроз с возможностью ручной корректировки;
- рассчитывает показатели технической защищённости (Кзи) и уровня зрелости деятельности по защите информации (Узи), готовит отчётные документы для ФСТЭК;
- автоматизирует периодические задачи (уведомления Роскомнадзора, формирование согласий на обработку ПДн, напоминания об истечении лицензий, сертификатов и плановых мероприятий);
- управляет рабочим процессом защиты информации через внутренний календарь и встроенный таск-трекер для контроля событий и задач.
Для второго фактора аутентификации система использует сертифицированное решение «Альфа-ID».
Рисунок 3. Скриншот «Панель управления АльфаДок» (Источник: Альфа)
Что важно знать:
- Сильные стороны: глубокая проработка локальных требований по защите ПДн, ГИС и КИИ, инвентаризация активов, обновляемые документы и поддержка сложных организационных структур.
- Ограничения: продукт ориентирован на локальные российские требования по защите ПДн, ГИС и КИИ, международные практики пока не рассмотрены.
- Кому подойдёт: федеральным и региональным госорганам, муниципальным организациям и компаниям в ключевых сферах экономики (энергетика, транспорт, связь, здравоохранение, финансы) с развитыми организационными структурами.
АльфаДок включена в Единый реестр российского ПО (реестровые записи № 1207 от 05.09.2016 и № 4174 от 11.12.2017).
Больше информации можно найти на сайте компании.
КиберОснова SGRC
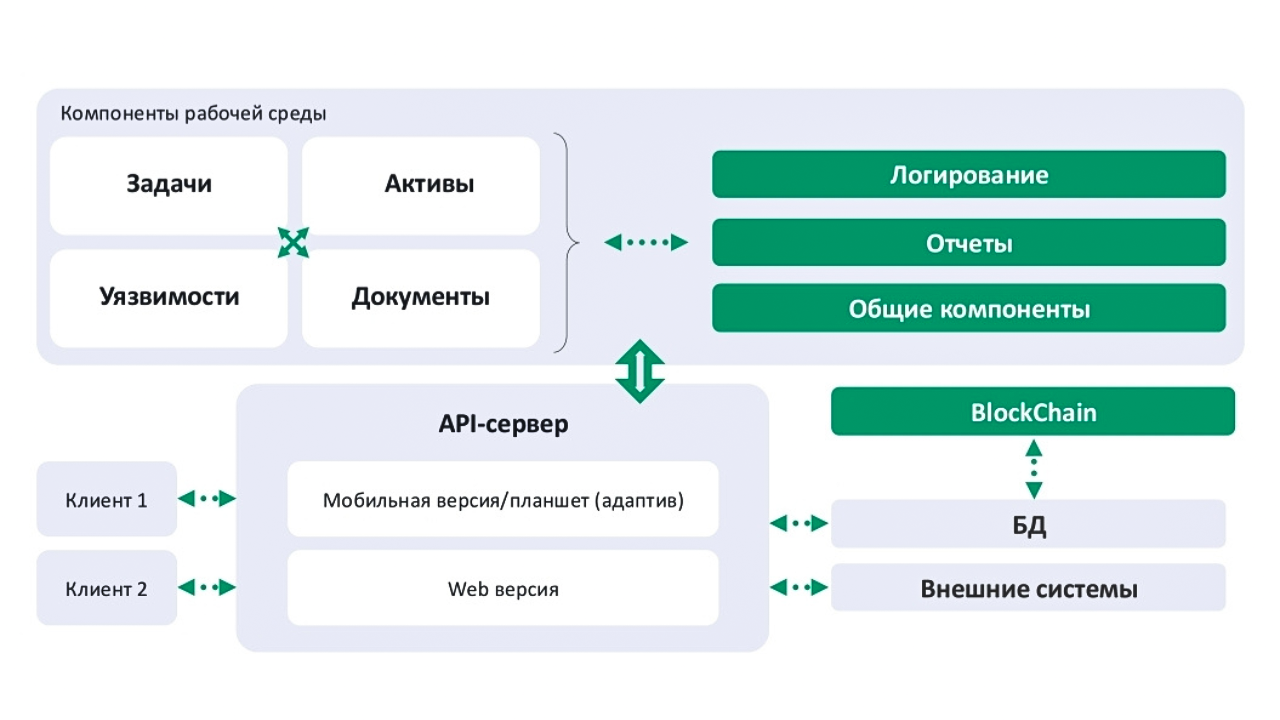
КиберОснова SGRC — модульная платформа для управления информационной безопасностью. Она объединяет модули для инвентаризации активов, учёта средств криптографической защиты информации (СКЗИ), работы с угрозами и уязвимостями, управления рисками, аудита, подготовки документов ИБ и управления задачами. Модули используют общую базу данных.
Что умеет система:
- ведёт реестр оборудования, ПО и других активов с привязкой к ответственным, локациям и бизнес-процессам;
- ведёт поэкземплярный учёт СКЗИ, электронные журналы и акты установки и уничтожения;
- использует данные БДУ ФСТЭК, связывает угрозы с активами и применяет CVSS v4.0, EPSS и CISA KEV при работе с уязвимостями;
- оценивает риски качественными и количественными методами, связывает их с активами и формирует планы обработки;
- проводит аудиты по ISO 27001 и требованиям ФСТЭК, формирует чек-листы и отчёты;
- создаёт документы ИБ по шаблонам и ставит задачи по результатам аудитов, оценки рисков и работы с уязвимостями.
Платформу устанавливают на серверы организации. Она поддерживает работу в изолированном контуре. Для обнаружения уязвимостей используются внешние сканеры, результаты которых можно импортировать в систему. REST API доступен в корпоративном тарифе. Учёт СКЗИ, работа с БДУ ФСТЭК, управление рисками и аудит доступны в тарифе «Профессиональный» и выше.
Рисунок 4. Схема работы системы, микросервисная архитектура (Источник: КиберОснова)
Что важно знать:
- Сильные стороны: единая база данных связывает активы, угрозы, риски, результаты аудитов и задачи.
- Ограничения: для обнаружения уязвимостей используются внешние сканеры. Интеграция с AD/LDAP доступна с тарифа «Профессиональный», REST API — только в корпоративном.
- Кому подойдёт: организациям, которым нужно вести в одной системе учёт активов и СКЗИ, оценивать риски, проводить аудиты и управлять задачами. Может использоваться в госорганизациях, банках, промышленности, энергетике и здравоохранении.
КиберОснова включена в Единый реестр российского ПО (реестровая запись № 25547 от 20.12.2024).
Больше информации можно найти на сайте компании.

НОТА КУПОЛ. Документы
НОТА КУПОЛ. Документы — система для автоматизации работы с объектами критической информационной инфраструктуры (КИИ). Продукт собирает сведения об информационных системах и сетевых активах, автоматизирует категорирование объектов КИИ, моделирование угроз и подготовку документов. Разработчик — вендор НОТА (входит в ИТ-холдинг Т1), позиционирующий продукт как решение класса SGRC.
Что умеет система:
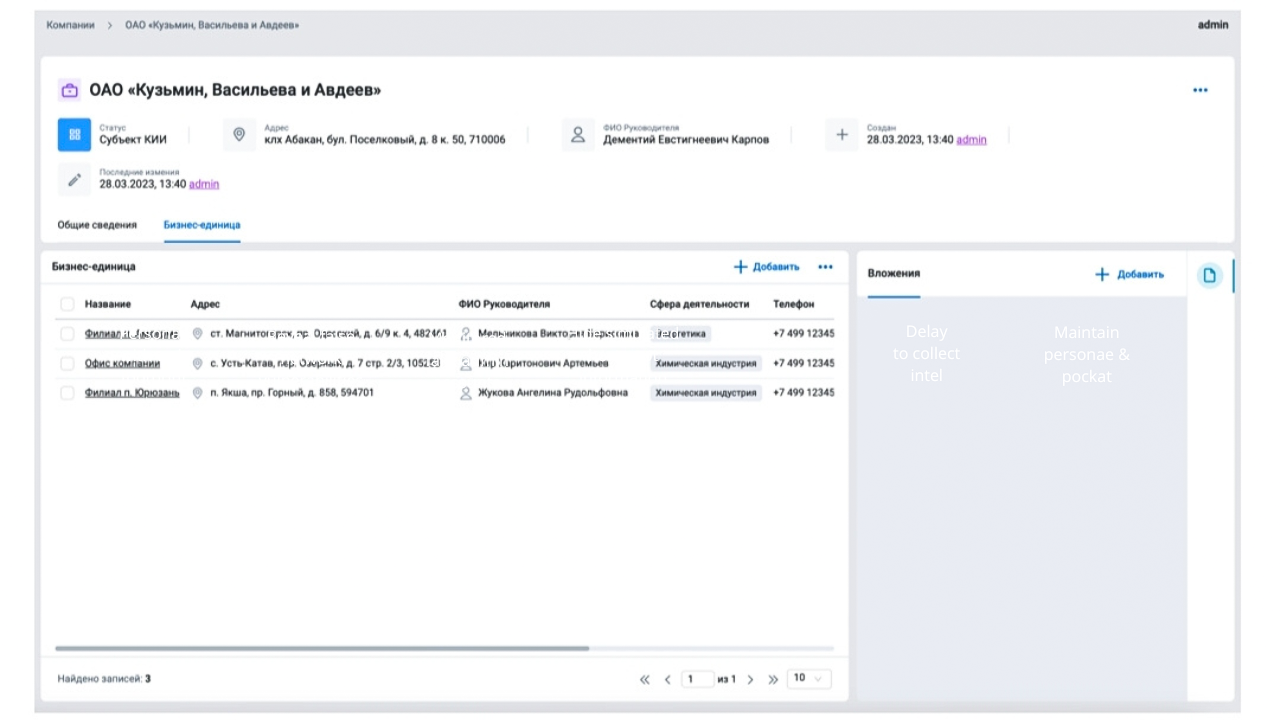
- учитывает несколько субъектов КИИ, их сотрудников, информационные системы, сети и автоматизированные системы управления технологическими процессами;
- собирает сведения о сетевых активах по расписанию;
- рассчитывает категорию значимости объекта по заданным показателям и определяет требования к его защите;
- формирует модель угроз на основе БДУ ФСТЭК России; специалист может изменить статус угрозы и добавить обоснование;
- оценивает актуальность угроз по 10-балльной шкале;
- формирует документы по результатам категорирования.
Система работает через браузер. Права доступа распределяются по ролям, поддерживается вход по доменной учётной записи. Отчёты выгружаются в XLSX и CSV.
Рисунок 5. Карточка компании (Источник: НОТА)
Что важно знать:
- Сильные стороны: несколько субъектов КИИ в одной системе, сбор данных по расписанию и редактируемый справочник угроз ФСТЭК России.
- Ограничения: продукт ориентирован на КИИ; отдельного развитого модуля управления рисками нет.
- Кому подойдёт: организациям, которым нужно работать с несколькими субъектами КИИ и автоматизировать связанные с ними процессы.
НОТА КУПОЛ. Документы включена в Единый реестр российского ПО (реестровая запись № 18525 от 09.08.2023).
Больше информации можно найти на сайте компании.
BI.ZONE GRC
BI.ZONE GRC — SGRC-платформа для автоматизации процессов кибербезопасности и выполнения требований законодательства РФ. Она охватывает управление соответствием требованиям, активами, уязвимостями, рисками и аудитами. Ранее платформа называлась BI.ZONE Compliance Platform.
Что умеет система:
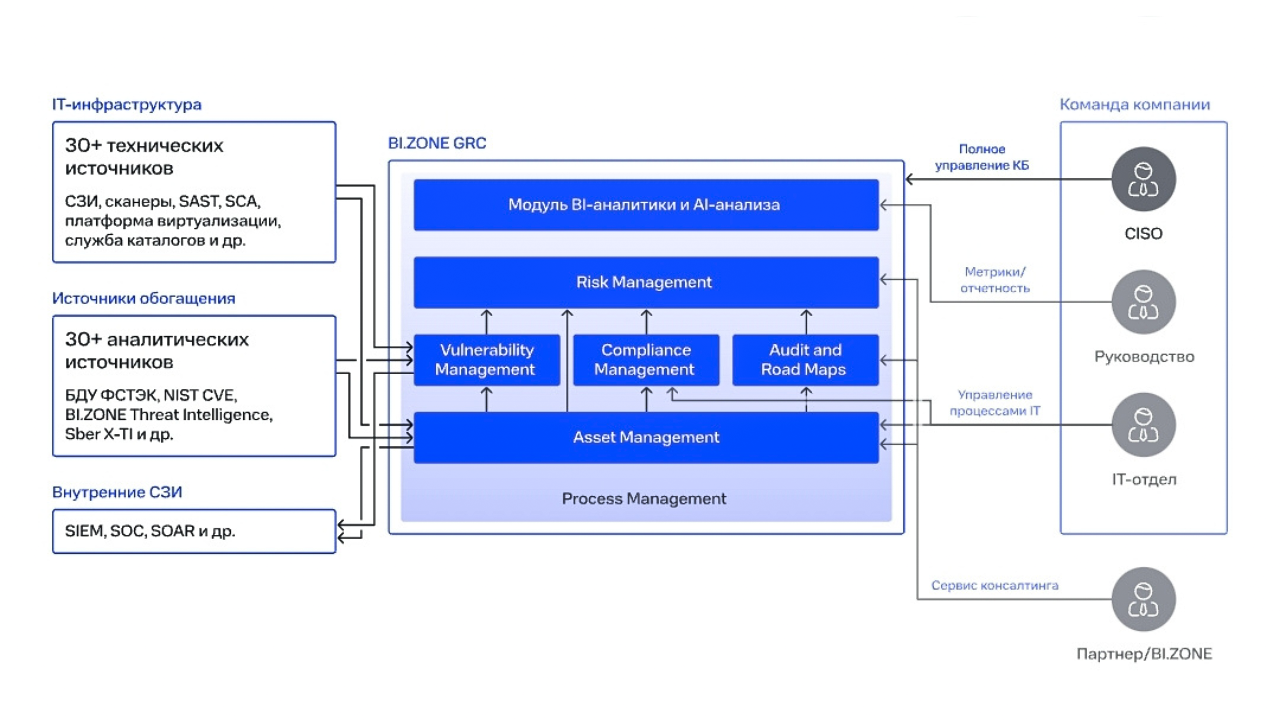
- модуль Asset Management ведёт единую базу ИТ-активов для инвентаризации инфраструктуры, учёта СКЗИ, контроля покрытия средствами защиты и расчёта метрик кибербезопасности с помощью конструктора типов активов, автоматической оценки критичности и графа связей;
- Vulnerability Management собирает данные из сканеров и инструментов анализа кода (SAST, SCA), автоматически сопоставляет их с активами, приоритизирует уязвимости с учётом контекста, назначает ответственных, создаёт задачи и контролирует сроки устранения по SLA-шкале;
- Risk Management оценивает риски качественно и количественно по готовым методикам (БДУ ФСТЭК, ISO 27005, ГОСТ Р ИСО 31000), связывает их с активами и мерами защиты и сравнивает остаточный риск с риск-аппетитом;
- Compliance Management автоматизирует выполнение требований 152-ФЗ, 187-ФЗ и приказов ФСТЭК, ведёт реестры ПДн и объектов КИИ, рассчитывает категорию значимости, моделирует угрозы и формирует пакеты документов по приказу № 117;
- Audit and Road Maps проводит аудиты через конструктор опросников, оценивает зрелость ИБ по готовым и собственным методикам с расчётом КЗИ и УЗИ, готовит отчётность и строит дорожные карты;
- управление задачами и BI-аналитика объединяют сервис-деск и дашборды. В сервис-деске есть рассылки с подтверждением прочтения и опросы, а задачи создаются вручную или автоматически по правилам других модулей. Дашборды дают настраиваемые виджеты, перекрёстную фильтрацию и детализацию данных до конкретных объектов, а доступ к ним разграничивается по организациям.
BI.ZONE GRC работает поверх существующих средств защиты и не заменяет их. Она собирает данные из систем каталогов, сканеров уязвимостей, инструментов анализа кода, систем виртуализации и фидов киберразведки (БДУ ФСТЭК, NIST CVE, НКЦКИ, ФинЦЕРТ).
Новые источники подключаются через универсальный конструктор коннекторов без доработки кода. Также доступны безагентский сбор, импорт файлов и ручной ввод — все сведения попадают в единую карточку актива.
Для холдингов есть вертикальная модель управления в одной инсталляции с мультитенантностью: у каждой дочерней организации есть свой личный кабинет. Головная компания задаёт эталонные стандарты и контролирует их соблюдение, а дочерние организации отчитываются перед ней. Система ведёт паспорта организаций, оценивает их по единым методикам, строит дорожные карты по группе компаний, а также даёт доступ к базе знаний, управлению документами и задачами.
В облачной версии работают ИИ-помощник BI.ZONE Cubi и ИИ-агенты на локальных LLM-моделях без передачи данных третьим лицам. Они анализируют киберздоровье компании, отвечают на вопросы, дают рекомендации, разрабатывают документы и проводят оценку соответствия.
Рисунок 6. Схема работы BI.ZONE GRC (Источник: BI.ZONE)
Что важно знать:
- Сильные стороны: данные об активах и уязвимостях собираются в единые карточки из множества источников. Есть универсальный конструктор коннекторов, вертикальная модель управления для холдингов, автоматизация комплаенса и ИИ на собственных моделях.
- Ограничения: возможности зависят от состава подключённых модулей, а ИИ-функции доступны только в облачной версии.
- Кому подойдёт: компаниям, которым нужен SGRC-контур вместе с управлением активами, уязвимостями, рисками и аудитами. Платформа подходит любым организациям, холдингам и группам компаний с дочерними структурами.
BI.ZONE GRC включена в Единый реестр российского ПО (реестровая запись № 10568 от 17.05.2021) и сертифицирована ФСТЭК России (сертификат № 5022 от 26.12.2025).
Больше информации можно найти на сайте компании и в нашем обзоре.

MEDOED SGRC
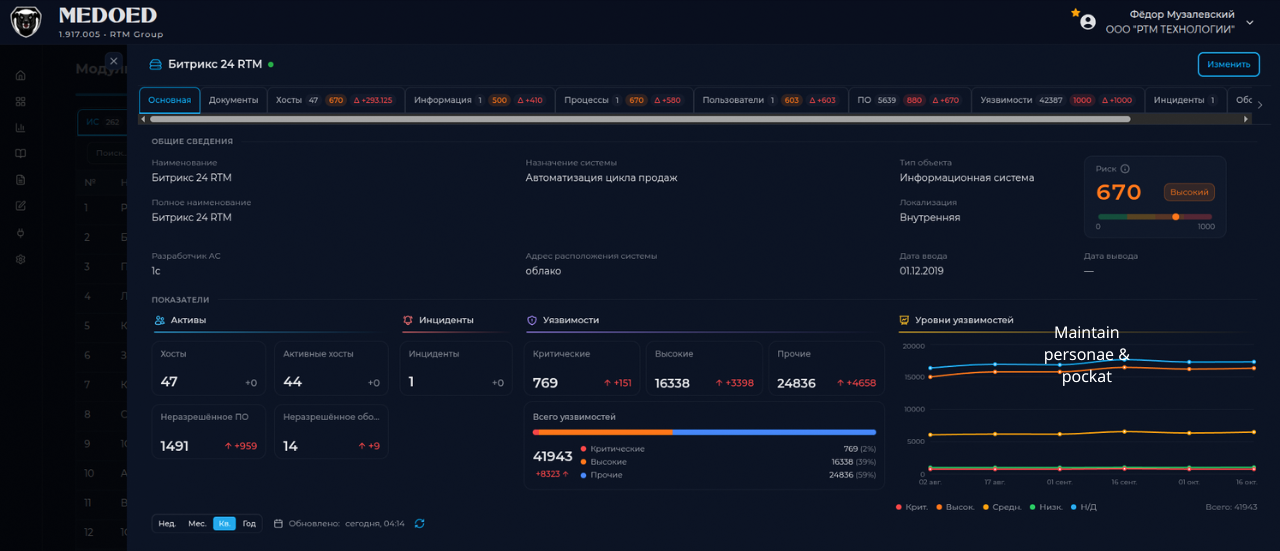
MEDOED SGRC — SGRC-платформа для управления информационной безопасностью, рисками и соответствием требованиям. MEDOED SGRC входит в платформу MEDOED. Помимо SGRC в системе есть модули ITAM (управление ИТ-активами), SAM (управление лицензиями), SOAR (автоматизация реагирования), UEBA (анализ поведения пользователей).
Что умеет система:
- готовит документы по категорированию КИИ, защите персональных данных, моделированию угроз и паспортизации по приказу ФСТЭК России № 77;
- помогает обучать сотрудников с помощью встроенных курсов, можно добавлять свои материалы (не только по безопасности);
- ведёт инвентаризацию и мониторинг изменений в системах через собственного агента, интеграции с контроллерами доменов и антивирусами;
- закрывает задачи по защите ИСПДн, ЗОКИИ, ГИС и финансовых систем, помогает реагировать на инциденты с помощью планировщика, базы знаний и плейбуков;
- находит уязвимости встроенным агентным сканером и собирает данные о них из сторонних решений;
- анализирует состав активов и наличие уязвимостей, после чего показывает уровень риска для приоритизации задач по устранению проблем и обучению сотрудников.
Для задач по процессам ИБ есть общий планировщик. В нём можно создавать и контролировать задачи, связанные с результатами проверок и другими мероприятиями по ИБ.
Разработчик обновляет справочную информацию при изменении требований регуляторов.
Работает в облачном режиме (SaaS) и в варианте In-House для установки в инфраструктуре организации.
Рисунок 7. Карточка актива с рассчитанным уровнем риска и связанными элементами (Источник: MEDOED)
Что важно знать:
- Сильные стороны: документация, планирование, обучение и управление активами, рисками и уязвимостями собраны в одной системе. Задачи по этим направлениям можно контролировать через общий планировщик.
- Ограничения: часть функций зависит от подключённых модулей платформы MEDOED.
- Кому подойдёт: компаниям, которым нужны сторонняя экспертиза и единое окно для разных задач ИБ и которые хотят разгрузить свой отдел безопасности.
В Едином реестре российского ПО зарегистрирована сама платформа MEDOED ver. 1.0 (реестровая запись № 21982 от 20.03.2024).
Больше информации можно найти на сайте компании и в нашем обзоре.
R-Vision SGRC
R-Vision SGRC — система управления информационной безопасностью на основе работы с требованиями, рисками, активами и процессами ИБ.
Что умеет система:
- оценивает общее состояние ИБ с детализацией и расчётом метрик по доменам и объектам, а также помогает контролировать работу дочерних организаций;
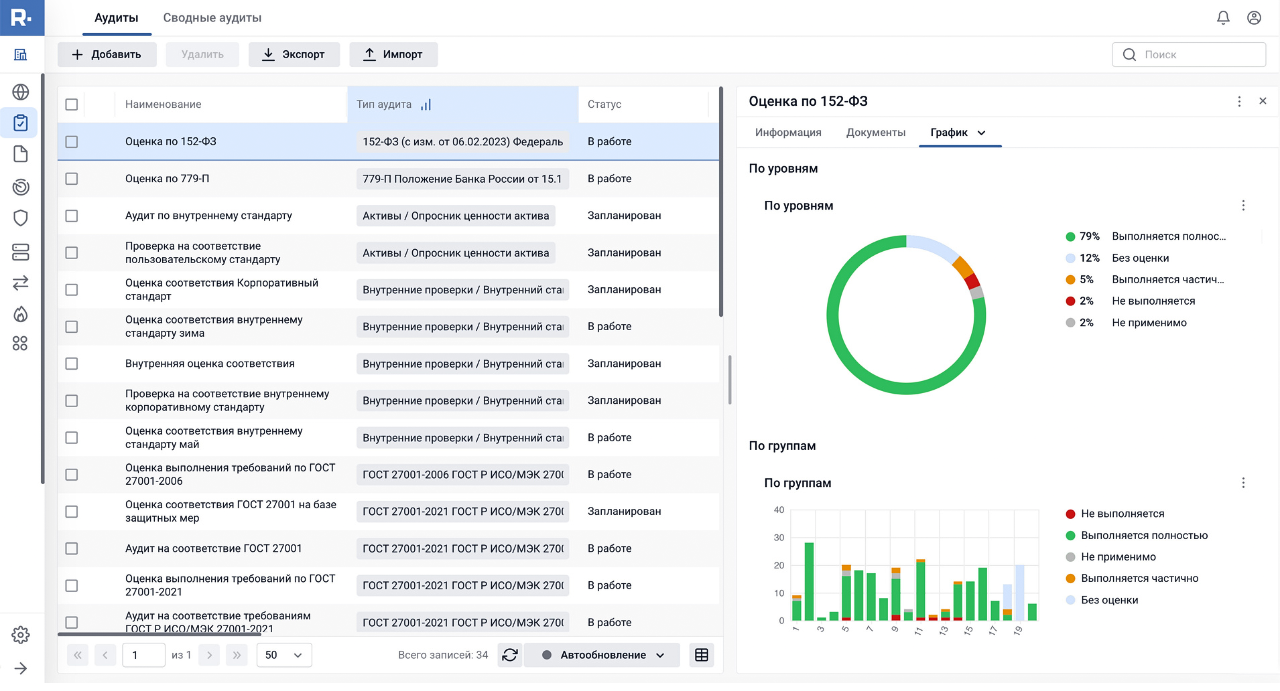
- автоматизирует аудиты информационной безопасности и использует для этого встроенную базу нормативных требований и готовых методик оценки (ГОСТ Р 57580.1-2017, ISO 27001, PCI DSS, приказы ФСТЭК России № 117, 21, 31 и 239, 152-ФЗ, 187-ФЗ, Указ Президента № 250 и другие);
- оценивает риски качественными и количественными методами по ISO 27005, РС БР ИББС-2.2, FAIR, ALE и методике R-Vision, позволяет настраивать собственные методики расчётов на основе данных из других систем и помогает обрабатывать операционные риски по 716-П;
- строит модели угроз по методике ФСТЭК России с опорой на встроенную базу данных угроз;
- проводит инвентаризацию активов собственным движком, ведёт ресурсно-сервисную модель (ИТ-активы, объекты КИИ, ИСПДн, ГИС) и связывает их с другими объектами;
- ведёт реестр документов по ИБ и других артефактов процессов, формирует отчёты и дашборды по коробочным и кастомным шаблонам.
Собственные методики аудита и оценки рисков создаются в no-code/low-code конструкторе. Для интеграции со смежными ИТ- и ИБ-системами есть публичный API. Управление уязвимостями работает через интеграцию с R-Vision VM или сторонними VM-решениями.
Рисунок 8. Интерфейс аудитов R-Vision SGRC (Источник: R-Vision)
Что важно знать:
- Сильные стороны: большая база системного контента (требования регуляторов и экспертные материалы R-Vision), собственный движок инвентаризации активов и широкая практика внедрений.
- Ограничения: управление уязвимостями вынесено в отдельный продукт R-Vision VM. Для работы с данными из других ИТ- и ИБ-систем используются интеграции R-Vision.
- Кому подойдёт: компаниям и холдингам со сложной структурой для автоматизации аудитов и работы с рисками, а также контроля дочерних организаций. Применяется во всех секторах экономики.
R-Vision SGRC включена в Единый реестр российского ПО (реестровая запись № 1954 от 23.09.2016).
Больше информации можно найти на сайте компании.
SECURITM
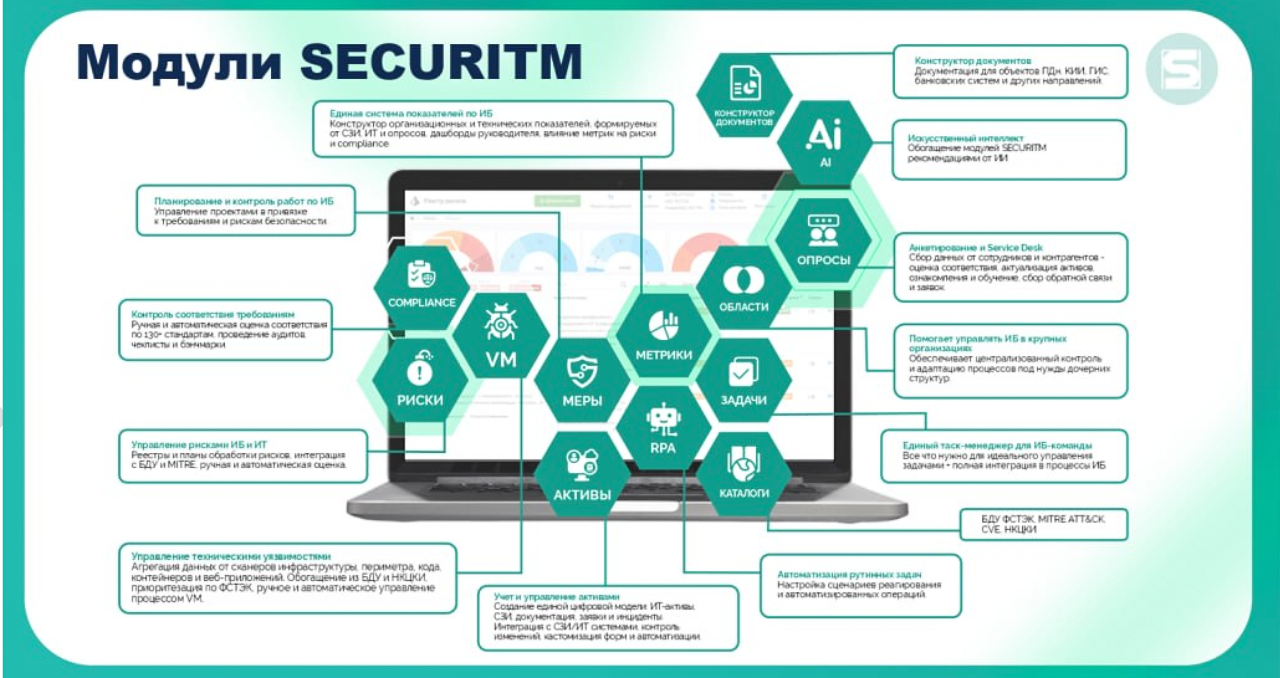
SECURITM — система управления информационной безопасностью, выходящая за рамки классической SGRC. Она объединяет риски, активы, соответствие требованиям, уязвимости и задачи, дополняя их автоматизацией RPA и инструментами ИИ. Работает в облаке и локальной инфраструктуре.
Что умеет система:
- ведёт реестр активов и связывает их с рисками, инцидентами и задачами;
- оценивает риски качественными и количественными методами с учётом активов, угроз, уязвимостей и мер защиты;
- помогает контролировать соответствие требованиям на основе 250+ стандартов и нормативных документов;
- собирает данные об уязвимостях, расставляет приоритеты и контролирует их устранение;
- ведёт задачи с ответственными и сроками, интегрируется с Jira и Яндекс Трекером, использует ИИ-ассистента для консультаций, обогащения данных и рекомендаций;
- автоматизирует операции через RPA-конструктор без доработки системы.
Контроль соответствия охватывает персональные данные (152-ФЗ), КИИ (187-ФЗ, приказы ФСТЭК № 235 и № 239), ГИС (приказ ФСТЭК № 117), финансовый сектор (ГОСТ Р 57580, положение Банка России № 716-П) и международные стандарты (ISO 27001, NIST CSF, PCI DSS). Требования связаны с активами и рисками, поэтому оценка становится основой плана работ.
Для управления уязвимостями SECURITM собирает данные внешних сканеров и использует встроенные инструменты на базе Nmap. Они находят открытые порты и сервисы, определяют версии ПО и ищут известные уязвимости. Процесс идёт от обнаружения до контроля устранения.
MCP-сервер подключает внешние ИИ-модели к данным платформы. Они отвечают на вопросы об активах, рисках, задачах и метриках на естественном языке.
Рисунок 9. Модули SECURITM (источник: SECURITM)
Что важно знать:
- Сильные стороны: связанные процессы ИБ в одном рабочем пространстве: от уязвимости можно перейти к активу, риску и задаче на устранение. Есть нормативная база, готовые интеграции, RPA и ИИ.
- Ограничения: модули, автоматизацию и интеграции настраивают под процессы организации. Для управления уязвимостями система использует встроенные инструменты и данные специализированных сканеров.
- Кому подойдёт: компаниям, которым нужна единая система для управления ИБ, объединения данных СЗИ и сокращения ручных операций.
SECURITM включена в Единый реестр российского ПО (реестровая запись № 11924 от 29.10.2021) и сертифицирована ФСТЭК России (сертификат № 5019 от 25.12.2025). Разработчик, ООО «СЕКЪЮРИТМ», имеет лицензию ФСБ России № Л051-00105-00/06296474 от 31.08.2026 на работы и услуги в области криптографической защиты информации.
Больше информации можно найти на сайте компании и в нашем обзоре.

Security Vision SGRC
Security Vision SGRC — SGRC-решение на платформе Security Vision. Разработано компанией «Интеллектуальная безопасность».
Что умеет система:
- ведёт реестр ИТ-активов и ресурсно-сервисную модель с учётом взаимосвязей и бизнес-параметров;
- строит модели угроз по методике ФСТЭК России и использует матрицу MITRE ATT&CK при анализе киберрисков;
- модуль управления рисками (RM) оценивает киберриски качественными и количественными методами (FAIR и моделирование методом Монте-Карло);
- проверяет соответствие требованиям приказов ФСТЭК России № 117, 21, 31 и 239, ГОСТ Р 57580.1-2017, ISO 27001 и других стандартов из библиотеки требований;
- управляет непрерывностью бизнеса: оценивает критичность процессов и учитывает RTO, RPO и MTPD при планировании восстановления;
- позволяет настраивать рабочие процессы, справочники и опросные листы в графическом no-code-редакторе.
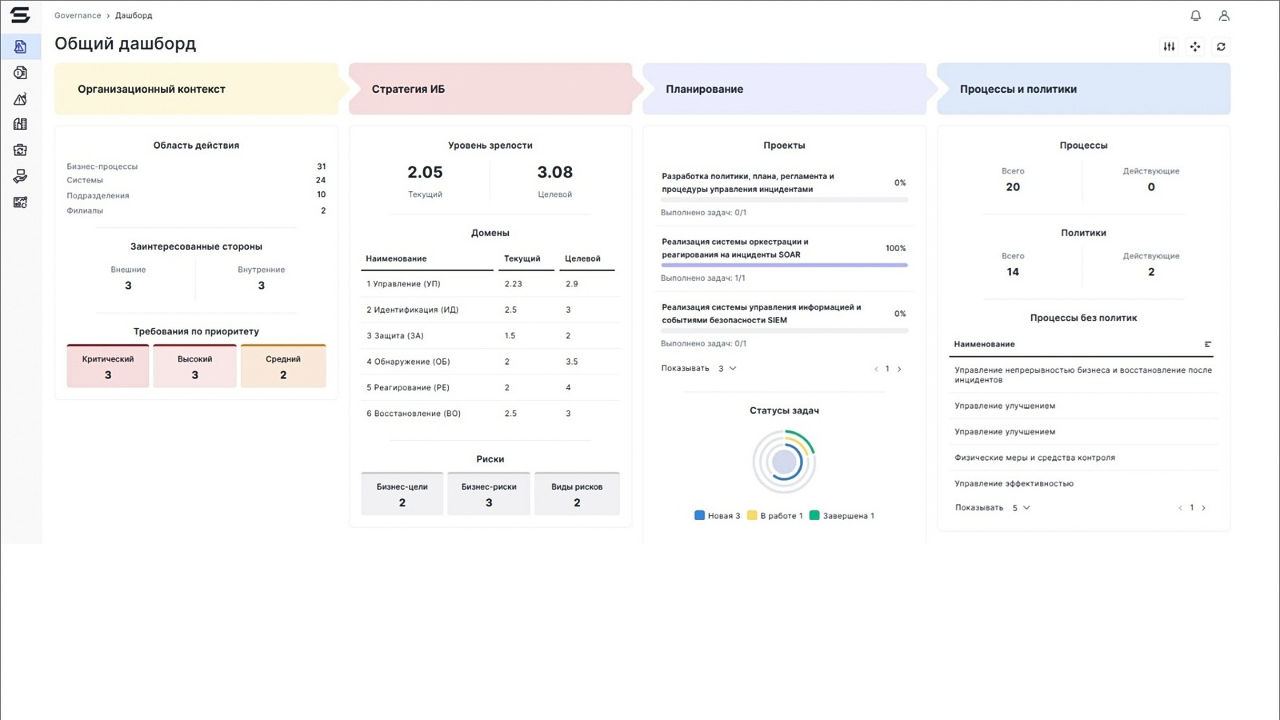
Рисунок 10. Сводный отчёт для отслеживания задач (Источник: Security Vision)
Что важно знать:
- Сильные стороны: единый контур для управления активами, соответствием, рисками и непрерывностью бизнеса; качественная и количественная оценка киберрисков; no-code-конструкторы.
- Ограничения: управление уязвимостями вынесено в отдельный продукт Security Vision VM.
- Кому подойдёт: организациям, которым нужно управлять активами, соответствием требованиям, рисками и непрерывностью бизнеса в одной системе. Для малого и среднего бизнеса доступны Security Vision SGRC Basic для установки на один сервер и облачная версия Security Vision SGRC SaaS.
Security Vision SGRC включено в Единый реестр российского ПО (реестровая запись № 6946 от 01.09.2020). Сертификат ФСТЭК России выдан на платформу Security Vision (сертификат № 4964 от 19.08.2025).
Больше информации можно найти на сайте компании.
Что меняется в SGRC
На примере рассмотренных решений можно выделить несколько заметных направлений развития SGRC.
SGRC связывают с управлением уязвимостями
Несколько решений объединяют оценку рисков с данными об уязвимостях. BI.ZONE GRC собирает сведения об уязвимостях более чем из 20 источников: сканеры, SAST, DAST, SCA.
SECURITM получает данные из внешних сканеров и связывает их с активами и задачами. КиберОснова использует данные БДУ ФСТЭК и учитывает CVSS v4.0, EPSS и CISA KEV при работе с уязвимостями.
Такой подход помогает учитывать данные об уязвимостях при оценке рисков и не переносить их между системами вручную.
SGRC становится частью платформ ИБ
Часть решений развивается как отдельные SGRC-системы, часть — как контур более широкой платформы. BI.ZONE GRC объединяет SGRC с управлением активами, уязвимостями, аудитами и процессами. MEDOED SGRC работает вместе с модулями ITAM, SAM, SOAR и UEBA. Security Vision развивает SGRC вместе с другими продуктами платформы.
Поэтому при выборе важно смотреть не только на название продукта, но и на состав модулей и связи между ними.
Производители развивают настройку процессов
Low-code и no-code-инструменты дают возможность настраивать систему под требования организации без разработки или с минимальными доработками. Security Vision использует no-code-редактор для настройки рабочих процессов. Решение UDV ePlat4m SGRC построено как раз на low-code-платформе.
Появляются функции на основе ИИ
ИИ в SGRC пока используется как помощник. Например, BI.ZONE GRC использует ассистента Cubi для работы с требованиями и документами и подготовки рекомендаций специалистам по ИБ.
ИИ-функции дополняют работу специалистов по ИБ, но не заменяют оценку рисков и принятие решений.
Все эти изменения показывают, что SGRC-инструменты всё теснее связываются с техническими данными, платформами ИБ и настройкой процессов под конкретную компанию.
Как выбрать SGRC-систему
Ниже пять шагов, которые помогут отсеять неподходящие решения и выбрать систему под задачи компании.
- Определите, что нужно автоматизировать
Составьте список задач: управление требованиями и соответствием, рисками, аудитами и мероприятиями, учёт СЗИ и СКЗИ, категорирование КИИ, работа с уязвимостями.
- Проверьте требования регуляторов
Убедитесь, что система поддерживает нужные вам требования ФСТЭК России, Банка России, Роскомнадзора и другие нормативные документы и методики.
- Проверьте интеграции
Узнайте, можно ли подключить ваши CMDB, SIEM, ITSM, каталоги пользователей и сканеры уязвимостей. Отдельно проверьте наличие API и состав данных, которыми система может обмениваться с другими инструментами.
- Оцените состав поставки и стоимость владения
Проверьте, какие модули и интеграции входят в выбранную конфигурацию, а какие лицензируются отдельно. Учитывайте не только стоимость лицензии, но и расходы на внедрение, интеграции, доработки, обучение и поддержку.
- Проведите пилот
Попросите вендора выполнить в системе ваш рабочий сценарий. Например, связать требование с информационной системой, провести проверку, зафиксировать несоответствие и назначить ответственному мероприятие. Оцените время настройки и выполнения сценария, количество ручных операций и удобство работы для сотрудников.
Как оценивать результат внедрения SGRC
У SGRC нет универсального набора KPI. Показатели зависят от задач организации и исходного состояния процессов. До внедрения стоит зафиксировать исходные значения: время на подготовку отчётности, долю рисков с назначенными владельцами, долю мероприятий, выполненных в срок, объём ручных операций. После внедрения эти же показатели сравнивают с исходными.
Полезно отслеживать долю рисков с назначенным владельцем и долю рисков с актуальной оценкой, среднее время устранения уязвимостей по уровням критичности, долю требований с актуальным статусом и время выполнения отдельных процессов.
Целевые значения организация устанавливает сама — универсальных нормативов для SGRC нет.
Выводы
На российском рынке представлены специализированные SGRC-системы и платформы ИБ с SGRC-контуром. Одни сосредоточены на требованиях, рисках, проверках и связанных процессах, другие объединяют эти задачи с управлением активами, уязвимостями, инцидентами и другими процессами ИБ.
Решения различаются составом модулей, вариантами развёртывания, интеграциями и возможностями настройки. Поэтому при выборе важно исходить из задач компании и уже используемых ИТ- и ИБ-систем.
Результат внедрения зависит не только от продукта, но и от готовности процессов: нужны актуальные данные об активах, назначенные ответственные и участие смежных подразделений. Перед масштабированием стоит провести пилот на одном процессе и оценить изменения по заранее выбранным показателям.


