



Фишинг и социальная инженерия стали основным методом проникновения злоумышленников в инфраструктуру компаний любых размеров. Именно сотрудники являются главным слабым звеном в ИБ. Наиболее надёжным методом противодействия фишингу стали программы повышения осведомлённости (Security Awareness).
- 1. Введение
- 2. Программы Security Awareness. Затраты и эффект
- 3. Реализм и регулярность как условия эффективности
- 4. Как измерить эффективность Security Awareness?
- 5. Проблемы и препятствия
- 6. Выводы
Введение
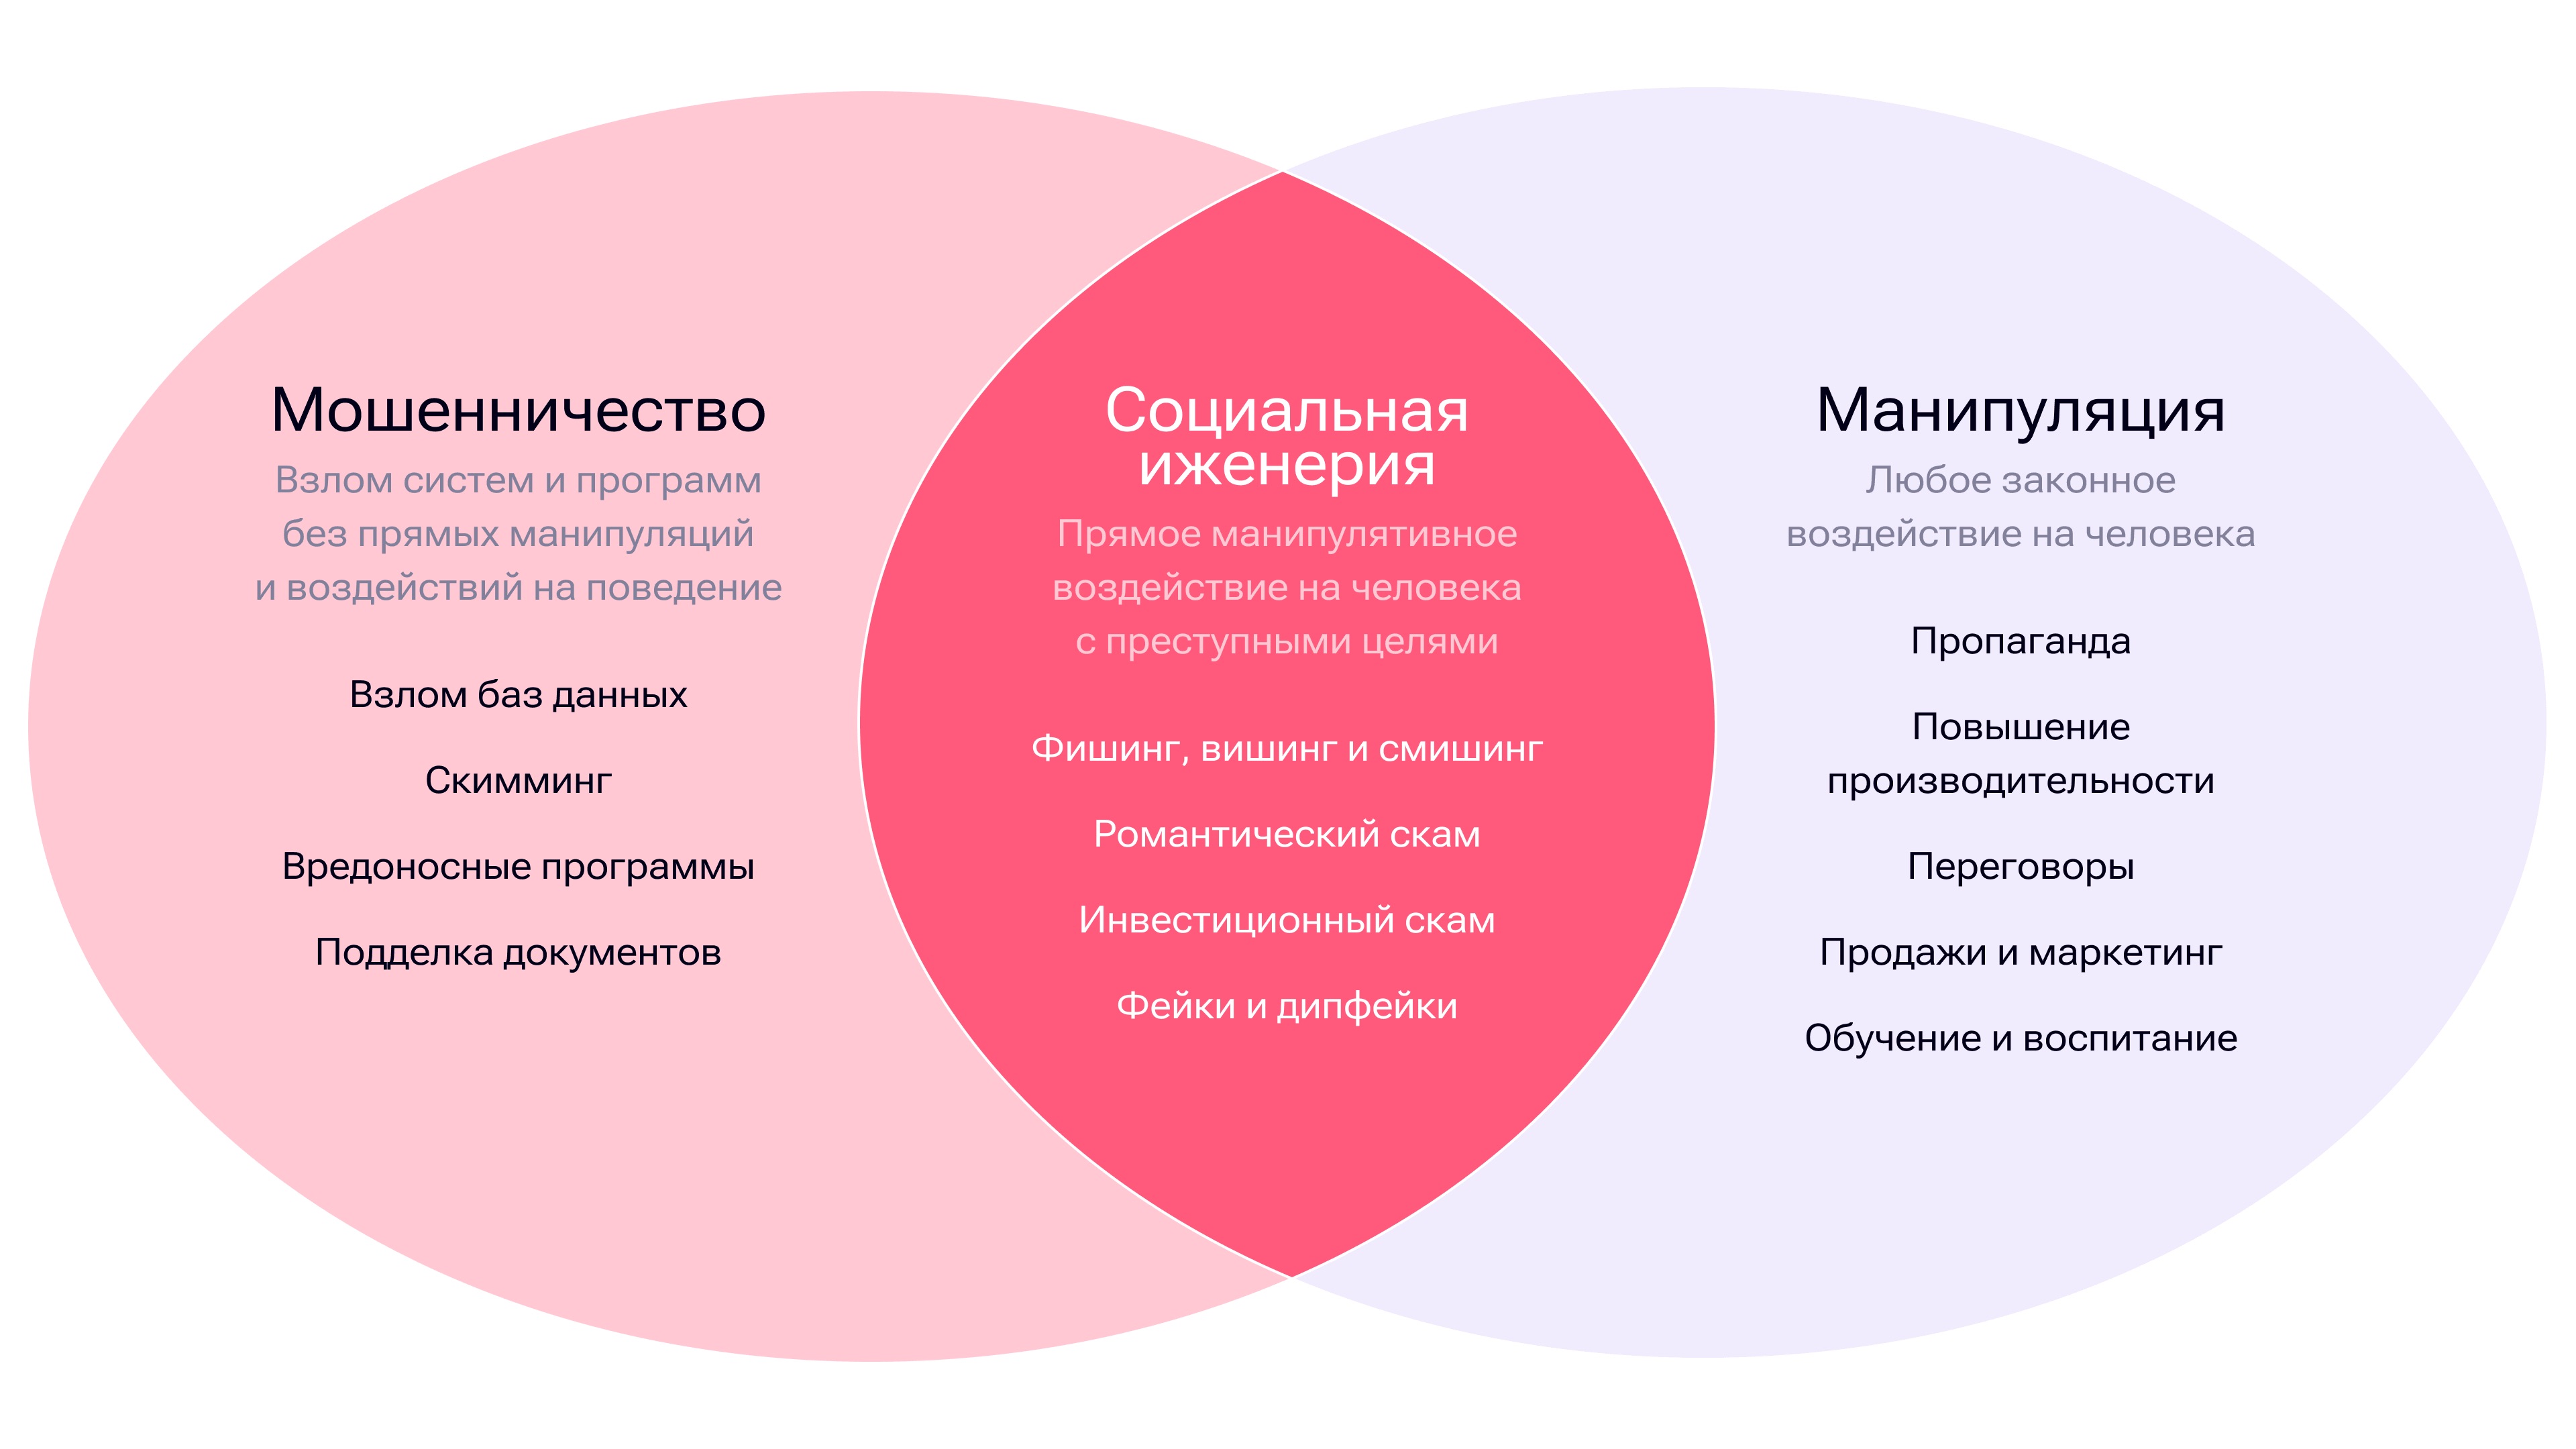
Злоумышленники, как правило, атакуют компании через людей, будь то конечные пользователи или сотрудники компаний любого размера, от микробизнеса до крупных корпораций. Наиболее популярной техникой для таких атак является фишинг, когда злоумышленники с помощью различных манипуляций заставляют жертв совершать нужные им действия (рис. 1).
Рисунок 1. Использование манипулятивных техник в атаках
Как отметил руководитель направления защиты мобильных устройств Positive Technologies Владислав Ермаков на конференции Positive Security Day, в случае атак на конечных пользователей на разные формы фишинга (прежде всего голосовой фишинг и атаки через мессенджеры) приходится около 95% атак. Конверсия в таких атаках, по данным опросов, составляет в России около 16-17%, что ниже, чем в случае традиционного почтового фишинга при условии, что никаких мер по его нейтрализации не принимают.
Согласно данным BI.ZONE Threat Intelligence за 2025 год, фишинг стал доминирующим методом первоначального проникновения в ИТ-инфраструктуру российских компаний. На него приходилось 64% всех подобного рода инцидентов. Статистика в других странах показывает близкие значения – около 60% или чуть больше.
Фишинг становится всё более персонализированным и технически изощрённым, прежде всего за счёт использования технологий искусственного интеллекта (ИИ). Это позволило резко повысить эффективность массовых кампаний и снизить порог входа на этот киберпреступный рынок.
Программы повышения осведомлённости сотрудников об угрозах и повышения их киберграмотности (Security Awareness) как минимум не менее результативны, чем технические средства, и при этом довольно дёшевы. Однако их редко обсуждают на всевозможных ИБ-конференциях. Форум «Проверка на прочность: практика анализа защищённости», который прошёл 14 октября, оказался отрадным исключением. Причём там обсуждалась реальная практика, в том числе и не вполне однозначный опыт.
Программы Security Awareness. Затраты и эффект
Как отметили все участники дискуссии, современный фишинг весьма убедителен. Злоумышленники активно используют искусственный интеллект как для генерации текстов сообщений, что позволяет с высокой точностью имитировать стиль легитимных писем, так и для получения данных об атакуемой компании и её сотрудниках по доступным источникам (соцсети, СМИ, данные из утечек).
Как отметил директор по продуктам для защиты рабочих станций и серверов Positive Technologies Сергей Лебедев в выступлении на конференции Positive Security Day, средняя конверсия фишинговых сообщений, сгенерированных ИИ, составляет 54%, что в 4,5 раза больше, чем если бы они были написаны людьми. В наибольшей зоне риска находятся подразделения, где у сотрудников, с одной стороны, большой объём рутины, а с другой – интенсивный обмен информацией со сторонними организациями и госорганами. Это бухгалтерия, маркетинг, службы закупок и продаж, логистики.
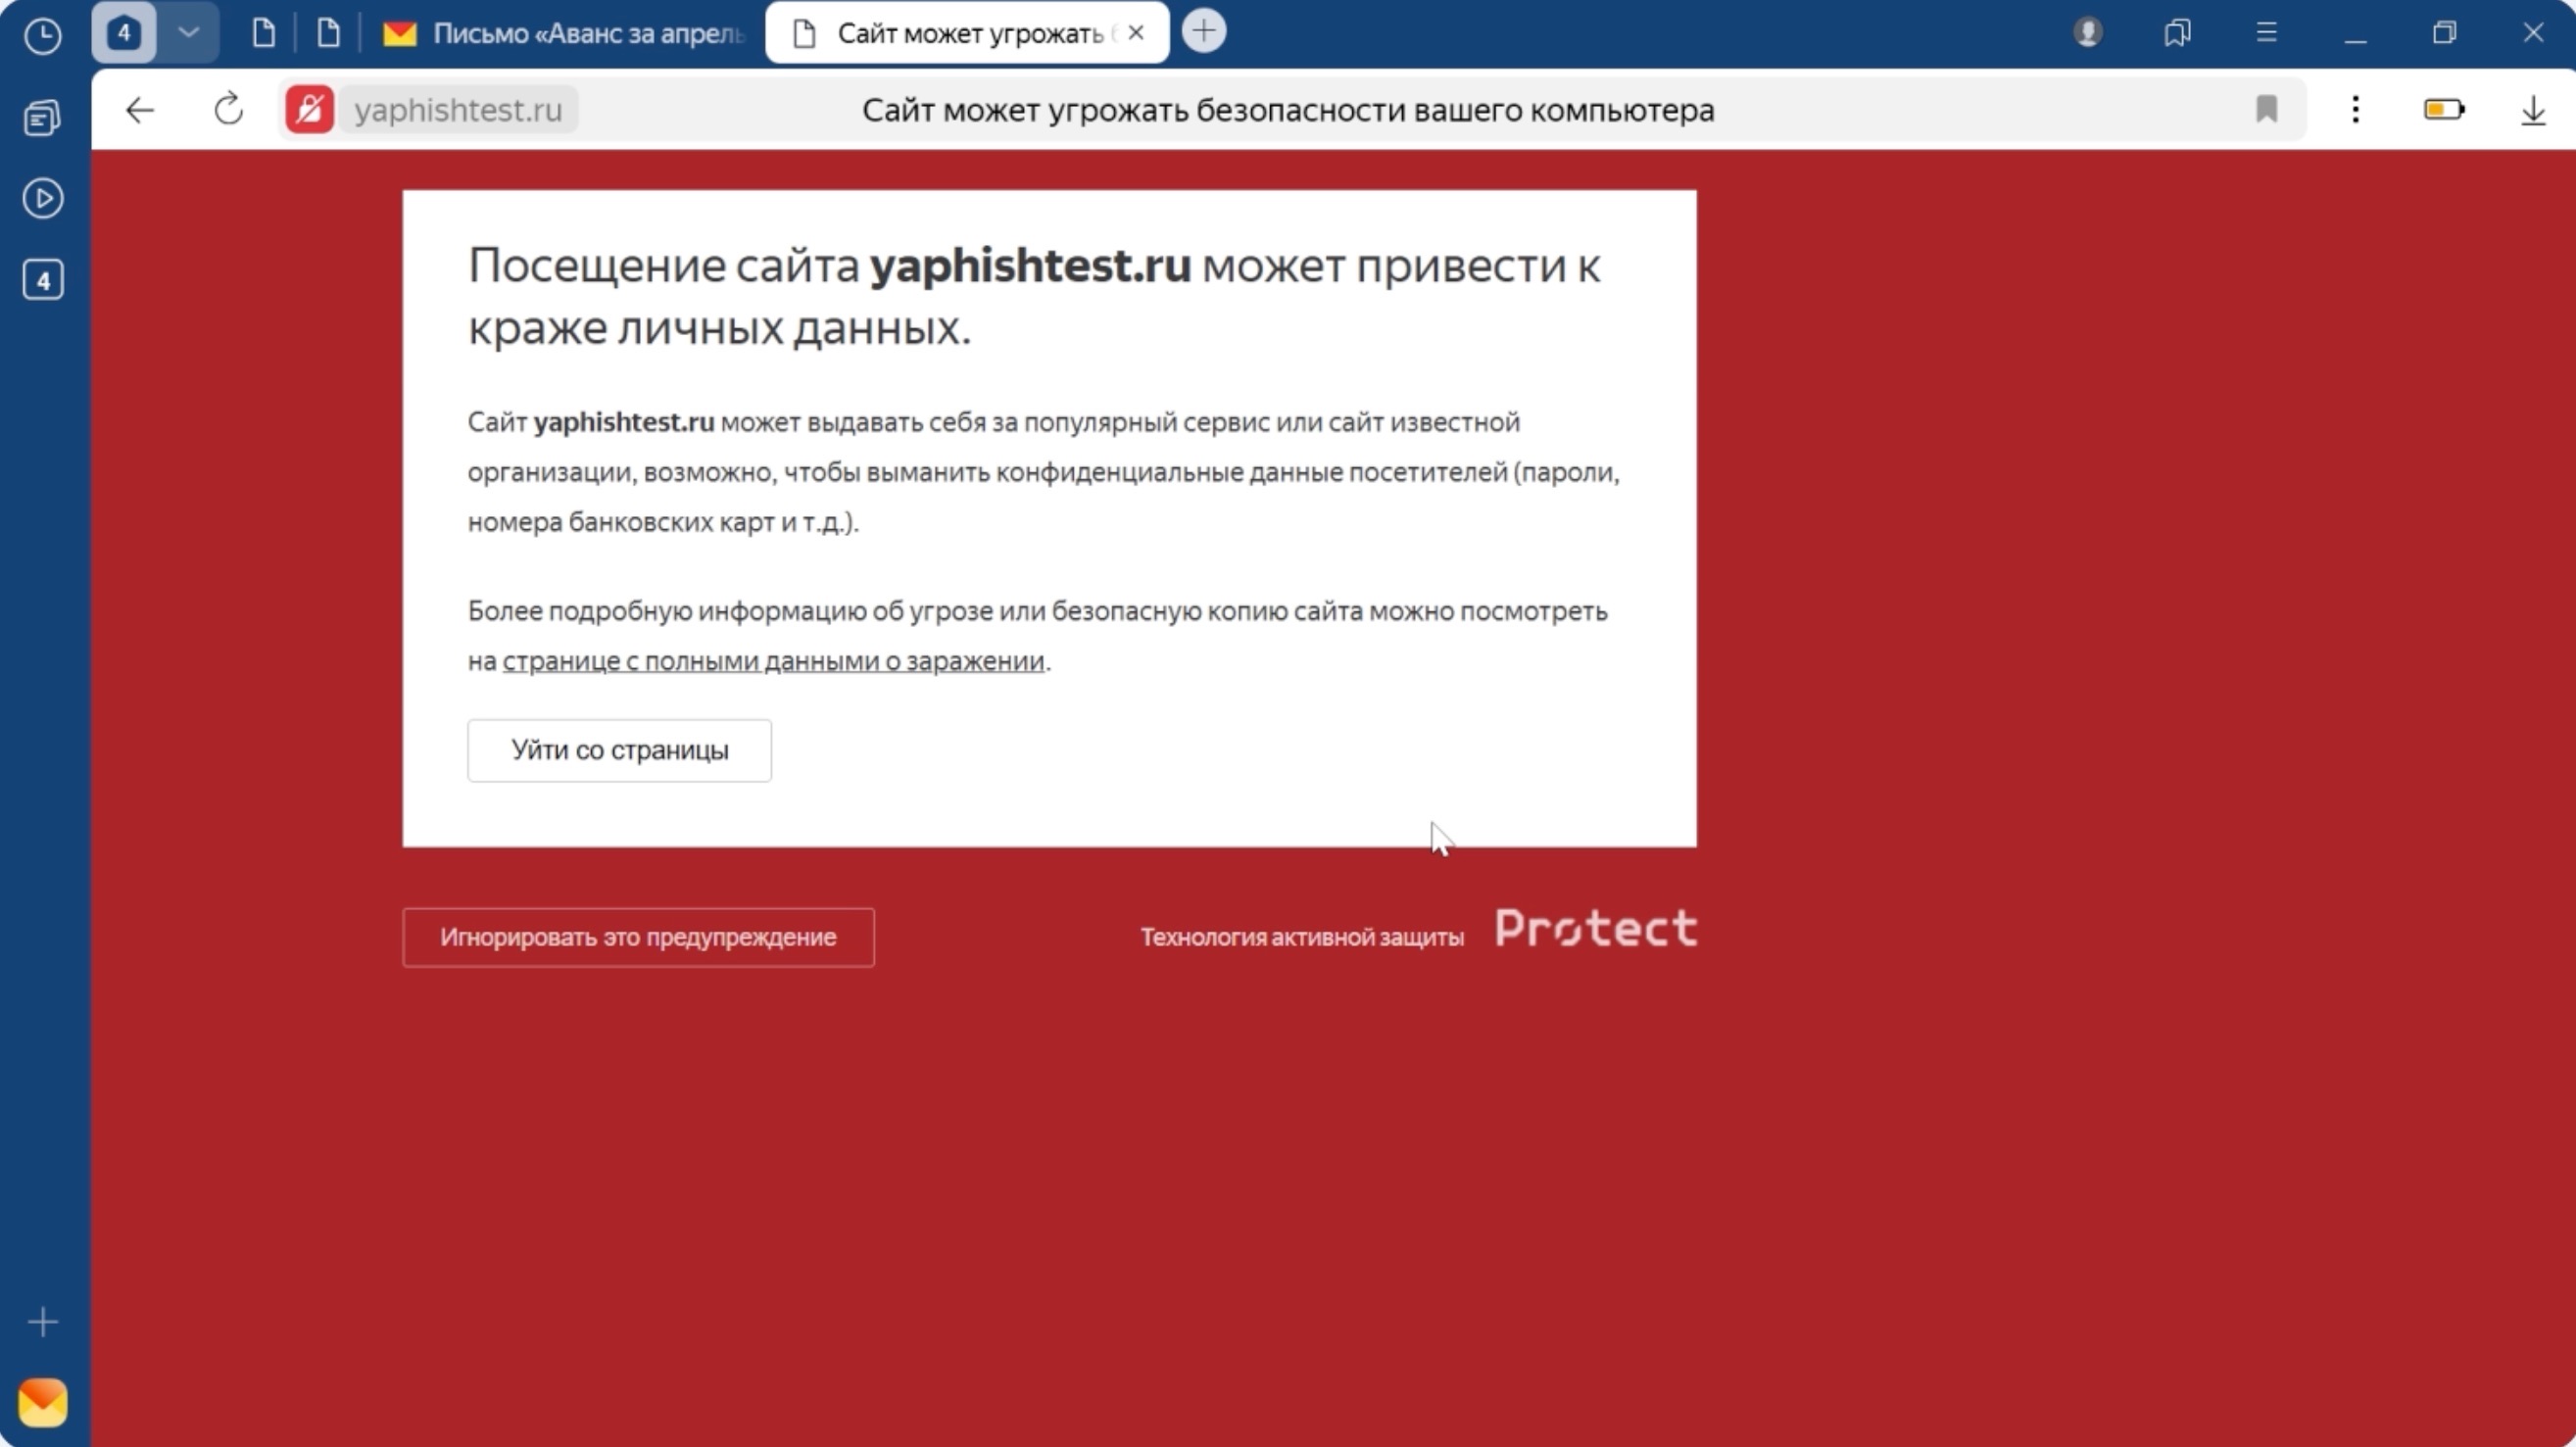
При этом технические средства предотвращения фишинга (рис. 2) показывают не слишком высокую эффективность за счёт временного лага между выявлением злонамеренного ресурса и его попаданием в соответствующие базы. Этого разрыва обычно достаточно для успешной атаки, особенно если она целевая. Программы повышения осведомлённости показывают как минимум не меньшую эффективность, и при этом затраты на их проведение, особенно в расчёте на одного сотрудника, невелики.
Рисунок 2. Срабатывание антифишинговой защиты в браузере
Такие программы включают очное и заочное обучение, тестирование по его итогам, имитацию различных атак и оценку эффективности защитных мер. Они помогают сформировать у сотрудников базовые навыки кибербезопасности: распознавать ключевые угрозы и противодействовать им.
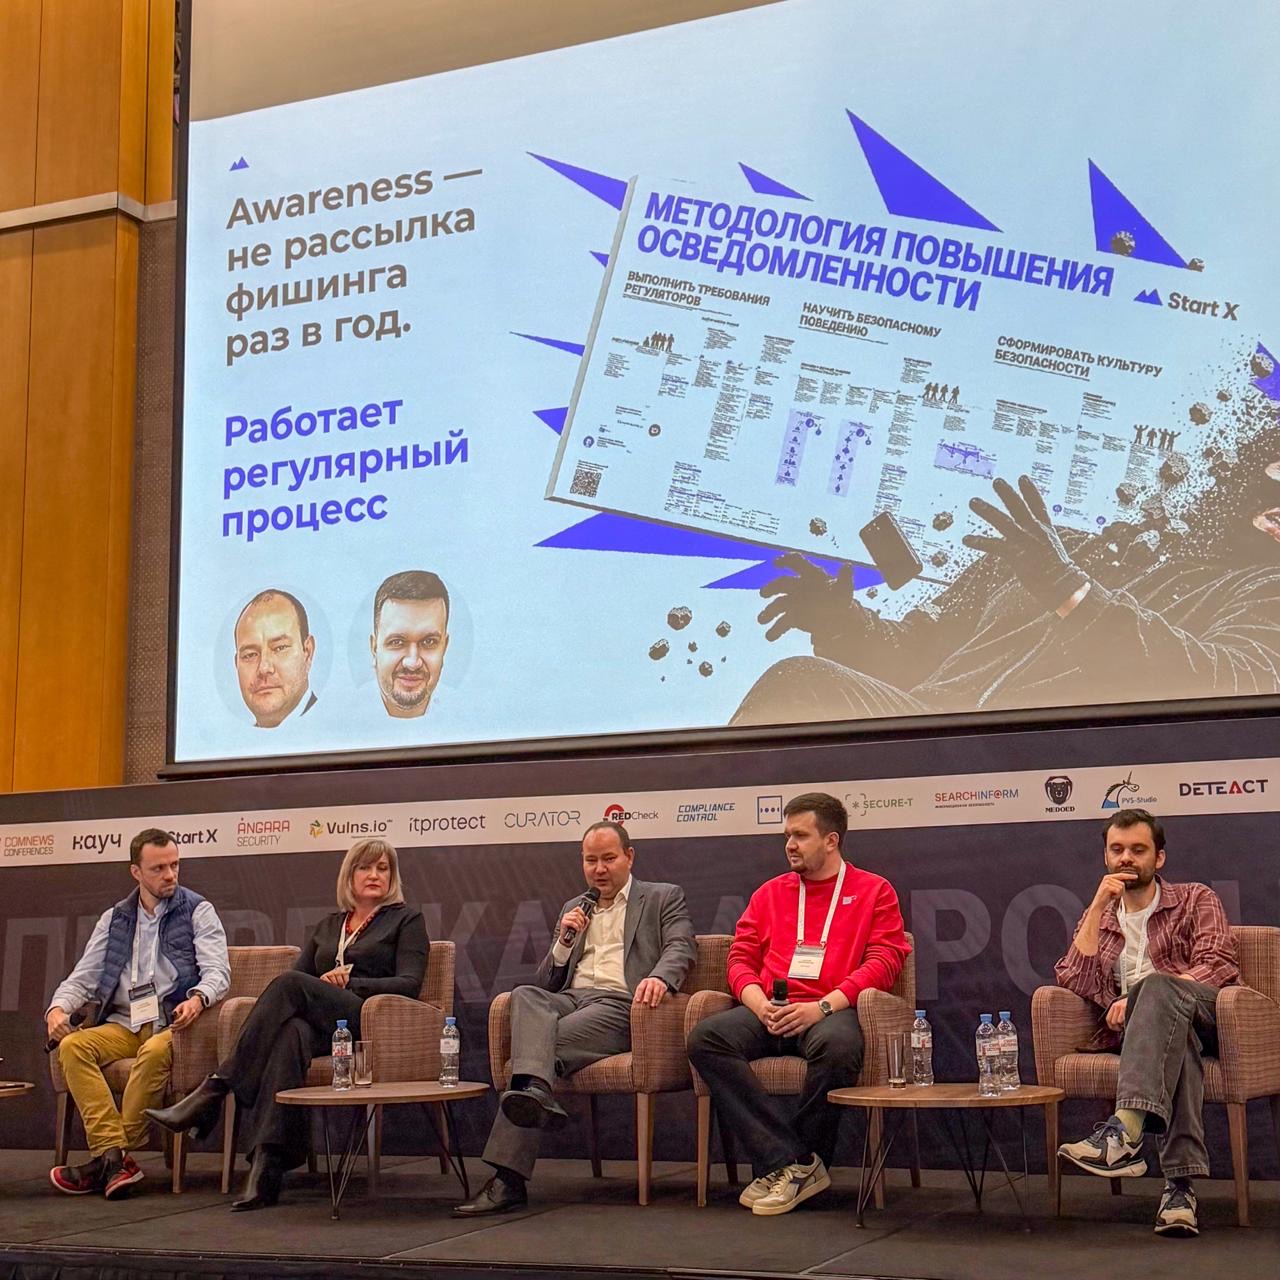
Практическим опытом реализации таких программ поделились участники сессии «Антифишинговые симуляции и оценка человеческого фактора. Кейсы» на форуме «Проверка на прочность: практика анализа защищённости» (рис. 3).
Директор по цифровой гигиене «Ростелекома» Марина Копрусова оценила затраты на данные мероприятия как обратно пропорциональные ущербу, вызванному человеческим фактором. По её мнению, это во многом обусловлено тем, что люди, в отличие от технических средств, далеко не всегда поддаются логике и их поведение, как правило, непредсказуемо.
Рисунок 3. Участники сессии «Антифишинговые симуляции и оценка человеческого фактора. Кейсы»
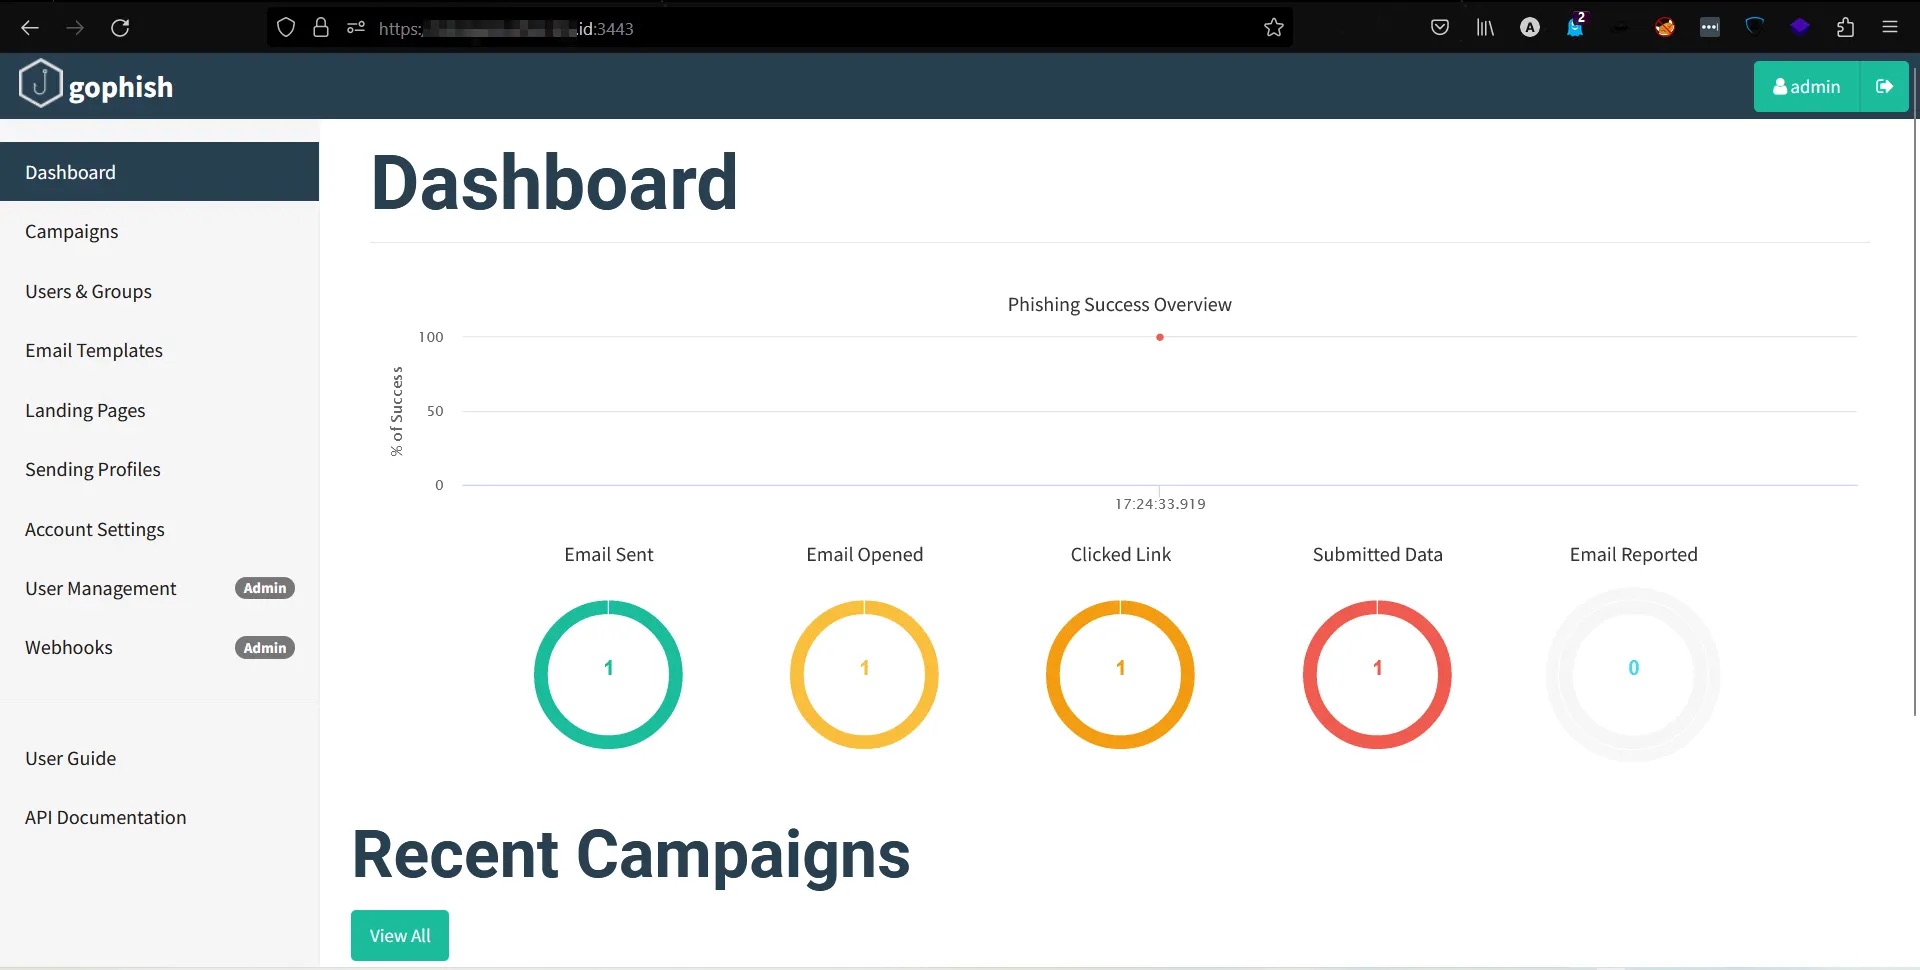
Плюс ко всему, как отметил специалист отдела ИБ компании «Сотекс» Иван Кузьмин, для организации обучения и тестирований вполне можно использовать бесплатные инструменты. В частности, он поделился опытом применения платформы с открытым кодом GoPhish (рис. 4) для имитации атак. В сочетании с языком Python и ИИ-моделью GigaChat от Сбера она позволяет создавать тестовые рассылки в электронной почте и мессенджерах.
Рисунок 4. Веб-интерфейс GoPhish
Причём мессенджеры, как подчеркнул Иван, многие коммерческие платформы недооценивают, а такой канал широко используют злоумышленники. Для атак класса Fake Boss он даже является основным, причём атакующие широко применяют технологии дипфейк, создавая убедительные имитации голоса и изображений, в том числе видео руководителей компаний. Основной целью таких атак являются бухгалтеры и сотрудники подразделений закупок и продаж.
Однако как для очень крупных, так и для совсем небольших компаний бесплатные продукты, скорее всего, не подойдут. Для субъектов СМБ они слишком сложны и требуют наличия подготовленного персонала, которого у них нет. А вот многие разработчики предоставляют доступ к своим платформам для проведения обучения и организации тестовых рассылок по облачной модели. Одну из таких использовали и для организации обучения и тестирования сотрудников AM Live.
К тому же продукты с открытым кодом далеко не всегда будут устраивать крупные территориально распределённые компании. В Ростелекоме, «Магните» или Билайне в таких программах участвовали 70 и более тысяч сотрудников, которые находятся в разных часовых поясах. Плюс ко всему, как подчеркнул методолог обучения по ИБ и развитию безопасного поведения Билайна Павел Пархоменко, коммерческие платформы позволяют лучше анализировать результаты программ обучения. На российском рынке существует как минимум 10 заслуживающих внимания сервисов, направленных на повышение осведомлённости об угрозах ИБ.
В любом случае эффект от программ обучения быстрый. По оценке директора компании Start X Сергея Волдохина, который сослался на опыт реализованных проектов, после прохождения уже первого цикла обучения сотрудники в среднем в 2-3 раза реже открывают фишинговые письма, переходят по ссылкам или пытаются просмотреть вложенные файлы.
Представители конечных заказчиков, которые участвовали в сессии, подтвердили эти оценки. Как отметил Павел Пархоменко, в Билайне уже после прохождения первого этапа программы повышения осведомлённости только 18% пользователей открывали фишинговые письма, а переходили по ссылкам или пытались просмотреть прикреплённые файлы 12%. Снижение доли сотрудников, которые совершали опасные действия, было более чем двукратным: до прохождения обучения уровень тех, кто открывал фишинговые письма, составлял 45%.
Наилучший результат достигнут в Ростелекоме, где за три года долю сотрудников, открывающих такие письма, сократили втрое — до 8%, а долю тех, кто выполняет требуемые злоумышленниками действия, — до 4%. Однако и стартовый уровень там был довольно низким: открывали фишинговые письма в начале проекта лишь 24% пользователей. По мнению Марины Копрусовой, тут также сказалась и относительно стабильная ситуация с кадрами в компании.
А по данным статистики, собранной Start X, действительно, в тех компаниях, где высока текучесть кадров, например, в продовольственной рознице, показатели по улучшению ситуации существенно ниже. Но и там результаты налицо. Так, например, в сети «Магнит» за 3 года доля пользователей, которые открывали тестовые фишинговые письма, снизилась на 28%, значимых инцидентов за весь период сотрудничества со Start X отмечено не было.
Однако, как предупредили участники дискуссии, для сохранения или приумножения результатов необходимы два условия: тестирование должно быть реалистичным и регулярным. Иначе достигнутый результат будет быстро утрачен.
Реализм и регулярность как условия эффективности
Все участники дискуссий предостерегли от формализма в организации обучения. Как сами программы, так и тестовые рассылки до и после проведения обучения не должны проводиться «для галочки», иначе ни о какой эффективности не может быть и речи.
Поэтому тестовые рассылки должны быть максимально близкими к реальным. Как рассказала Марина Копрусова, эти темы могут быть далеко не всегда прямо связаны с работой. По её оценке, потенциальный интерес сотрудников вызывает поднятие рейтинга в Яндекс Go, моменты, связанные с использованием цифрового рубля и мессенджера МАКС, а также скам, связанный с инвестициями и онлайн-знакомствами. Как показывает опыт других компаний, довольно охотно пользователи откликаются на посулы скидок в расположенных рядом с офисом кафе, барах, магазинах.
С другой стороны, как рассказал Иван Кузьмин, вопросы, связанные с премированием, также вызывают неизменно высокий интерес. Конверсия в этом случае растёт на порядок. Даже среди прошедших обучение до трети пользователей попадаются на такие уловки.
Он также призвал брать пример со злоумышленников и активно использовать большие языковые модели для генерации текстов писем и ведения диалога от имени дипфейк-собеседников в мессенджерах.
Также злоумышленники активно эксплуатируют и всевозможные «горячие» темы, вызывающие широкий резонанс. Директор по ИБ ГК «Элемент» Александр Дворянский тут привёл пример конца сентября 2022 года, когда всё, что касалось объявленной тогда частичной мобилизации, по его словам, отключало любые ограничения в головах пользователей. Ссылки и файлы, которые якобы содержали такие сведения, показывали очень высокий отклик, несмотря на явные ошибки в тексте тестового письма.
Руководитель направления обучения ИБ «МТС Банка» Антон Ивершень предостерёг от проведения как программ обучения, так и тестовых рассылок в периоды, когда пользователи в наибольшей степени загружены. Усвоение информации при перегрузках снижается, часто до околонулевых значений. Плюс ко всему, как он напомнил, отношение к пользователям будет определять то, как они будут относиться к таким программам.
Не менее важное условие эффективности программ — регулярность. Обучение должно быть непрерывным, а не разовым мероприятием. Как отметил Сергей Волдохин, уже через полгода знания и навыки, полученные в ходе таких программ, полностью утрачиваются или теряют актуальность. Участники дискуссии пришли к выводу, что оптимально проводить 3-4 цикла обучения и тестирования в год. Но при этом может возникать необходимость проведения экстренных программ, обусловленных новыми сценариями и техниками атак или эксплуатацией какой-то «горячей» темы.
Как измерить эффективность Security Awareness?
Казалось бы, программы Security Awareness используют вполне наглядные метрики: доля тех, кто открыл тестовое письмо, сгенерированное в ходе имитации фишинговой атаки, и совершил то или иное действие (перешёл по ссылке, открыл вложение), как до прохождения курсов, так и после. И в целом, учитывая то, что такие программы предполагают как минимум долговременный характер, неплохо, чтобы как ИБ-служба, так и руководство видели данные показатели в динамике.
Побочным эффектом, как отметили сразу несколько участников сессии, становится создание разного рода тепловых карт, позволяющих определить отстающие и, следовательно, уязвимые подразделения и категории сотрудников. Также они позволяют выявить потенциально резонансные темы, которые необходимо подсветить при реализации программ обучения.
Однако, как подчеркнул Александр Дворянский, более информативным для руководства является снижение количества инцидентов за определённый период, а в идеале — их полное отсутствие. Программы повышения осведомлённости приводят к такому эффекту, даже если речь идёт об отраслях с высокой текучестью кадров.
Павел Пархоменко также обратил внимание на то, сообщают ли пользователи об атаке в ИБ-службу и насколько быстро они это делают. Это в нынешних условиях критически важно для того, чтобы не допустить наиболее тяжёлых последствий в том случае, когда злоумышленники всё же добьются своих целей. Причём время между началом атаки и её обнаружением не должно превышать 15 минут.
В Билайне, как отметил Павел, при разработке программ обучения делали упор в том числе на том, чтобы пользователи при получении подозрительного письма сразу же сообщали в корпоративный SOC. Соответственно, время реакции как пользователей, так и сотрудников ИБ стало одной из метрик для оценки эффективности программ обучения.
Проблемы и препятствия
Основной проблемой при реализации программ Security Awareness, как подчеркнул Александр Дворянский, является отсутствие поддержки со стороны руководства. Оно может быть обусловлено непониманием важности и значимости, особенно там, где сильно проявляется кадровый голод. Прохождение обучения может расцениваться как отвлечение сотрудников от выполнения их непосредственных задач.
Другой распространённой причиной пренебрежительного отношения руководства компаний к программам повышения осведомлённости является низкий уровень зрелости ИБ в компаниях. Несмотря на уроки работы в пандемийный период и после 2022 года, когда количество атак неуклонно росло, таких компаний всё ещё не так мало, хотя количество их заметно сократилось.
Попытки найти компромисс могут приводить как раз к тому, что мероприятия будут проводиться реже и более формально. Это будет снижать их эффективность и, что хуже, создавать иллюзию защищённости и в итоге может приводить к возникновению инцидентов. Среди наиболее частых – атаки шифровальщиков или вайперов, а также утечки данных. Менее очевидным, но не менее опасным является кибершпионаж.
Сопротивление персонала встречается намного реже. Однако такие случаи также имеют место. Антон Ивершень привёл пример того, как один из сотрудников даже прибегал к открытому саботажу программ Security Awareness, проведя самую настоящую DDoS-атаку на техническую платформу, которую ИБ-служба использовала для проведения занятий и тестовых рассылок. Целью был срыв данных мероприятий. Данный сотрудник мотивировал свои действия тем, что такие программы отвлекают сотрудников от выполнения их непосредственных обязанностей.
Тут, как отмечали все участники дискуссии, необходима разъяснительная работа. Конечно, с руководителями её нужно проводить не в таких формах, как с рядовыми сотрудниками или линейными руководителями, но, в любом случае, аргументы всегда можно найти. Это могут быть как истории успеха других компаний, желательно из той же отрасли, так и примеры успешных атак, чего, к сожалению, также предостаточно в последнее время. Некоторые вендоры платформ Security Awareness, в том числе Start X, «Лаборатория Касперского», Positive Technologies и целый ряд других, ведут регулярные дайджесты таких инцидентов.
В коллективе же, как подчеркнул Александр Дворянский, нужно иметь амбассадоров, через которых ИБ-подразделение объясняло бы сотрудникам необходимость не только участвовать в программах Security Awareness, но и поддерживать высокий уровень кибергигиены. Это заметно повышает эффективность работы ИБ по повышению осведомлённости.Помогает и геймификация курсов, особенно среди молодых сотрудников.
Выводы
Программы Security Awareness показывают довольно высокую эффективность, позволяя повысить бдительность сотрудников и снизить их восприимчивость к приёмам злоумышленников, используемым в ходе атак. Это касается не только электронной почты, но и всех остальных каналов коммуникации, включая соцсети, мессенджеры, голосовые звонки и СМС.
Однако программы Security Awareness нужно проводить непрерывно, обновляя их с учётом новых техник и тактик злоумышленников, а также интересов разных групп сотрудников. Иначе эти мероприятия теряют эффективность.


