


Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

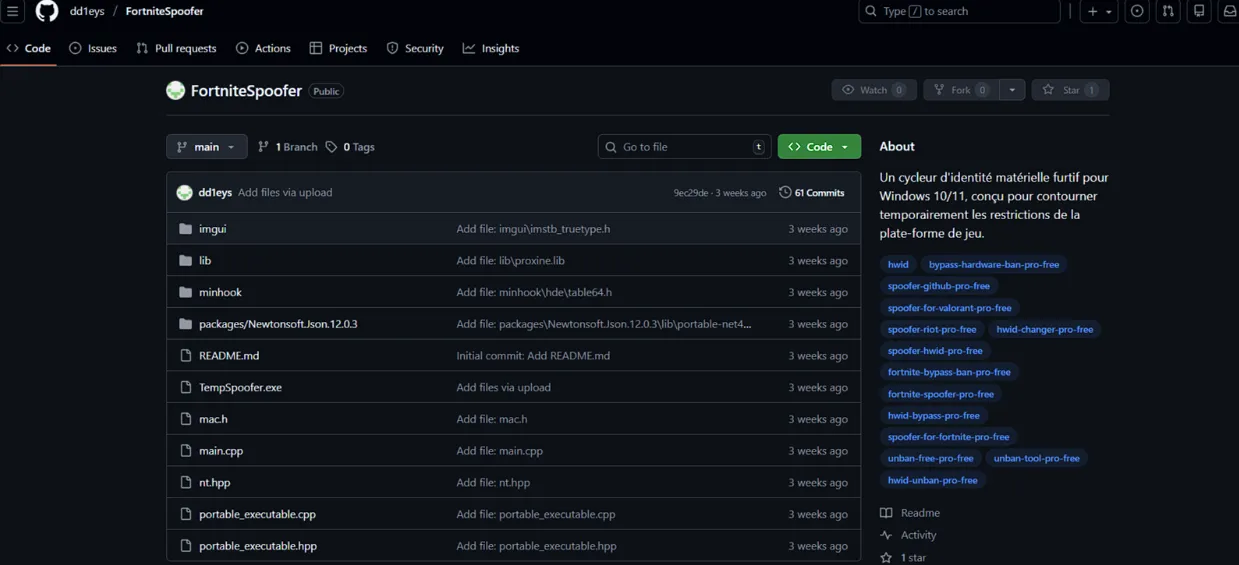
Игровое сообщество снова оказалось удобной мишенью для распространителей зловредов. Исследователи Acronis TRU обнаружили крупную кампанию, в которой вредоносный софт распространяют под видом бесплатных читов для популярных онлайн-игр. По их данным, для этого использовались сотни GitHub-репозиториев, а реальный масштаб может быть ещё больше — вплоть до тысяч страниц с вредоносными загрузками.

Главным героем этой истории стал Vidar Stealer 2.0 — новая версия хорошо известного инфостилера.

Acronis называет эту кампанию его фактическим первым массовым появлением в реальных атаках. Исследователи связывают рост активности Vidar 2.0 с тем, что по другим заметным стилерам (вроде Lumma и Rhadamanthys) в последнее время серьёзно ударили правоохранители. Освободившуюся нишу, похоже, быстро занял именно Vidar.

Сценарий атаки построен довольно хитро. Пользователя заманивают обещанием бесплатного чита, прячут ссылку за красивыми картинками и ведут через несколько промежуточных сайтов, чтобы затруднить автоматическое выявление цепочки заражения.


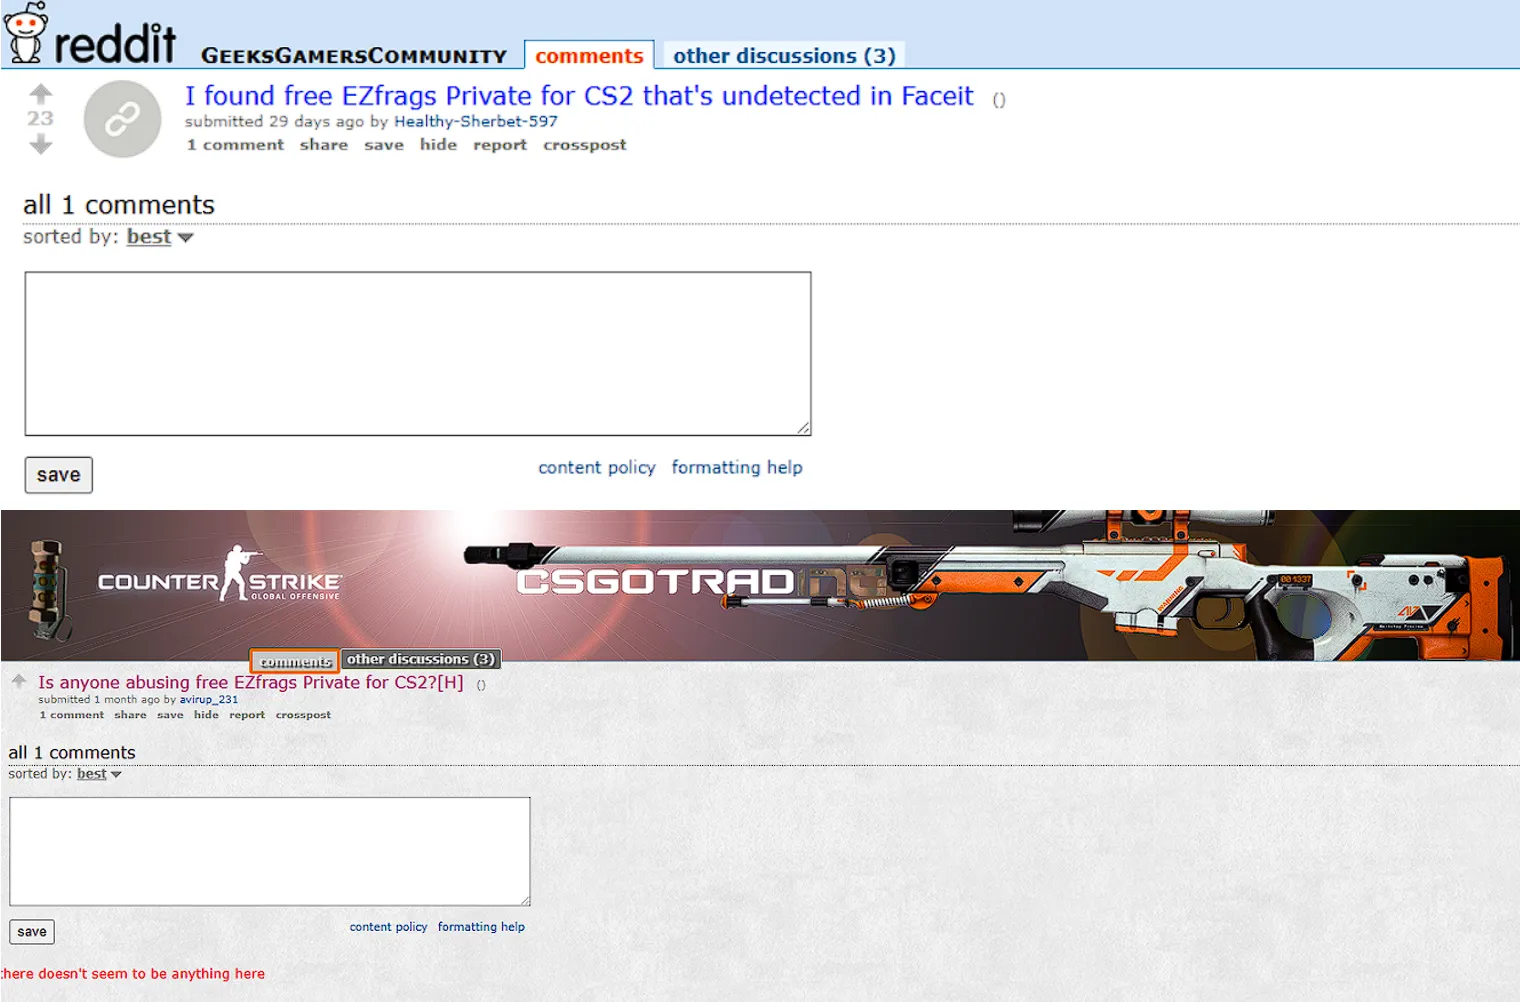
В качестве площадок для приманки фигурируют GitHub и Reddit, а значит, всё выглядит достаточно «привычно» для аудитории, которая и без того часто качает что-то не из самых официальных источников.


На геймеров такая схема рассчитана не случайно. Исследователи прямо называют их идеальными целями: они чаще других готовы скачивать сторонний софт, игнорировать предупреждения и запускать программы с сомнительным происхождением, если те обещают преимущество в игре. Плюс игровые аккаунты сегодня часто стоят вполне реальных денег из-за скинов, цифровых предметов и привязанных платёжных данных.

Сам Vidar 2.0 стал заметно злее прежних версий. По данным Acronis и Trend Micro, он получил многопоточную архитектуру, стал быстрее собирать данные и активнее использовать полиморфные сборки, из-за чего разным антивирусам сложнее ловить его по сигнатурам.

Вредонос интересуют логины, cookies, данные автозаполнения, криптокошельки, Azure-токены, Telegram, Discord, FTP- и SSH-учётные данные. Кроме того, зловред делает скриншот рабочего стола и проверяет, не запущен ли он в песочнице или виртуальной машине, чтобы избежать анализа.

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru