


Россия вошла в тройку самых атакуемых стран за 2025 год

Россия вошла в тройку самых атакуемых стран за 2025 год

Россия вошла в тройку самых атакуемых стран за 2025 год

Россия по итогам 2025 года оказалась в числе стран, которые чаще всего становились мишенью кибератак. В исследовании Positive Technologies она вошла в первую тройку вместе с США и Китаем. Если смотреть на ситуацию в СНГ, то здесь картина тоже довольно показательная: почти половина всех атак в регионе пришлась именно на Россию — 46%. Для сравнения, на Беларусь пришлось 11%, на Казахстан — 8%.

Эксперты связывают такую концентрацию атак сразу с несколькими факторами: геополитической ситуацией, масштабом экономики и просто размером страны. Чем больше цифровая инфраструктура и выше деловая активность, тем заметнее интерес к ней со стороны злоумышленников.

Всего в 2025 году специалисты Positive Technologies отслеживали в СНГ деятельность 123 киберпреступных групп, и 57 из них проявили себя в России. Активнее других, по данным исследования, действовали Rare Werewolf, Lifting Zmiy, PhantomCore, Cyber Partisans, Silent Crow и TA558.

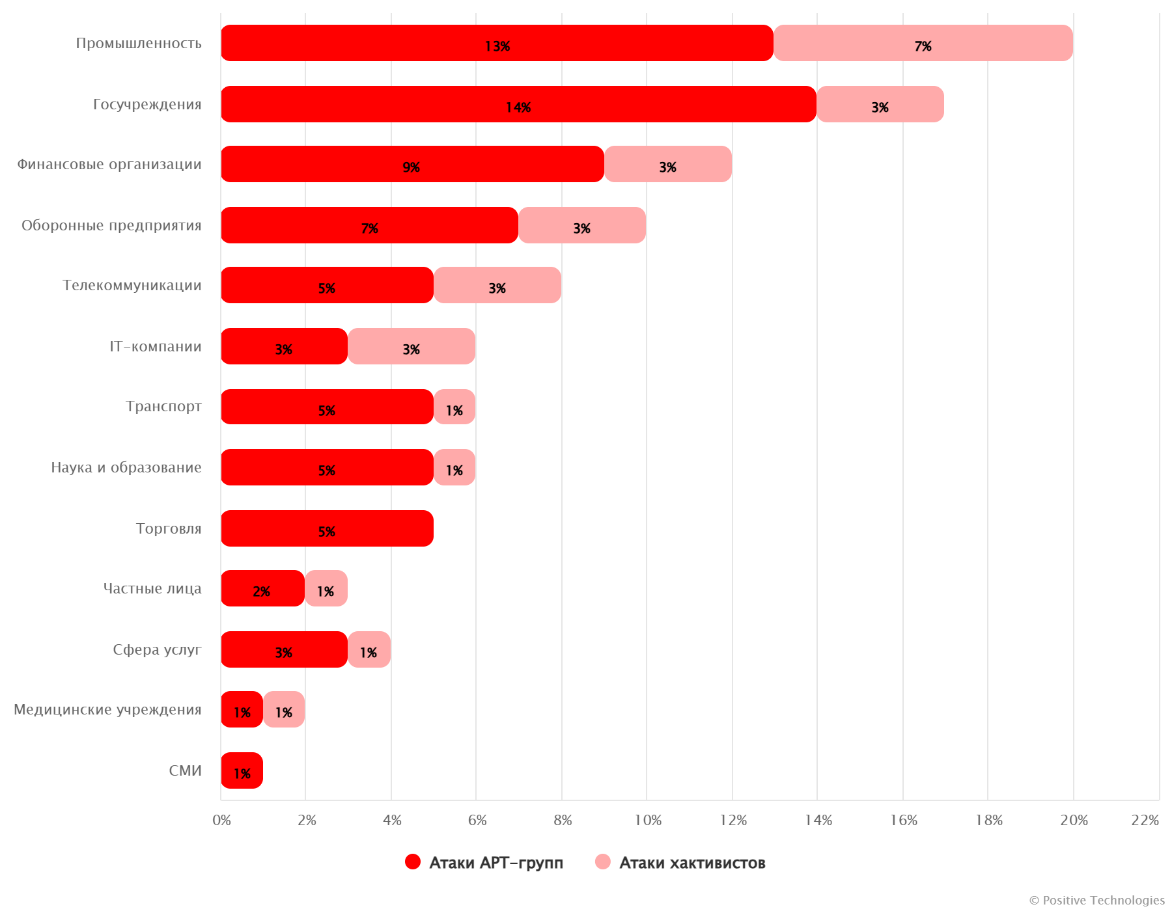
Главными целями атак оставались вполне ожидаемые отрасли: промышленные предприятия, госструктуры и финансовые организации. На них пришлось почти половина всех зафиксированных инцидентов. Причём промышленность вообще оказалась одной из самых интересных мишеней для большинства группировок.


Речь шла о краже конфиденциальной информации, промышленном шпионаже, саботаже и прямой финансовой выгоде. Последствия таких атак тоже были разными: от крупных утечек данных до нарушения работы объектов инфраструктуры.

Отдельно исследователи отмечают ещё один важный момент: в 2025 году злоумышленники всё активнее использовали искусственный интеллект. Причём не для красоты, а вполне прикладным образом — для подготовки более убедительных фишинговых писем, создания дипфейков и даже написания вредоносного кода.

Например, группировка Rare Werewolf, как утверждают аналитики, применяла модули, разработанные с помощью ИИ, в атаках на предприятия авиационной и радиопромышленности. А группа Goffee использовала нейросети в операциях против российских оборонных компаний.

При этом сами методы проникновения в системы в целом не стали экзотическими. Как и раньше, основными векторами оставались фишинг и эксплуатация уязвимостей в публично доступных приложениях. Но вот уровень исполнения, судя по отчёту, заметно вырос. Злоумышленники маскировали вредоносные программы под легитимные файлы, запутывали код, использовали автозапуск через реестр и планировщик задач, а также старались делать так, чтобы их инструменты не срабатывали в песочницах.

В Positive Technologies считают, что в 2026 году высокая активность APT-группировок и хактивистов в регионе никуда не денется. Даже если часть текущих конфликтов уйдёт в замороженную фазу, атакующие, по прогнозу компании, продолжат делать ставку на промышленный шпионаж, разведку и использование уже скомпрометированных учётных данных. Дополнительные риски может создать и проведение крупных мероприятий, запланированных в странах СНГ.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru