


Россия вошла в тройку самых атакуемых стран за 2025 год

Россия вошла в тройку самых атакуемых стран за 2025 год

Россия вошла в тройку самых атакуемых стран за 2025 год

Россия по итогам 2025 года оказалась в числе стран, которые чаще всего становились мишенью кибератак. В исследовании Positive Technologies она вошла в первую тройку вместе с США и Китаем. Если смотреть на ситуацию в СНГ, то здесь картина тоже довольно показательная: почти половина всех атак в регионе пришлась именно на Россию — 46%. Для сравнения, на Беларусь пришлось 11%, на Казахстан — 8%.

Эксперты связывают такую концентрацию атак сразу с несколькими факторами: геополитической ситуацией, масштабом экономики и просто размером страны. Чем больше цифровая инфраструктура и выше деловая активность, тем заметнее интерес к ней со стороны злоумышленников.

Всего в 2025 году специалисты Positive Technologies отслеживали в СНГ деятельность 123 киберпреступных групп, и 57 из них проявили себя в России. Активнее других, по данным исследования, действовали Rare Werewolf, Lifting Zmiy, PhantomCore, Cyber Partisans, Silent Crow и TA558.

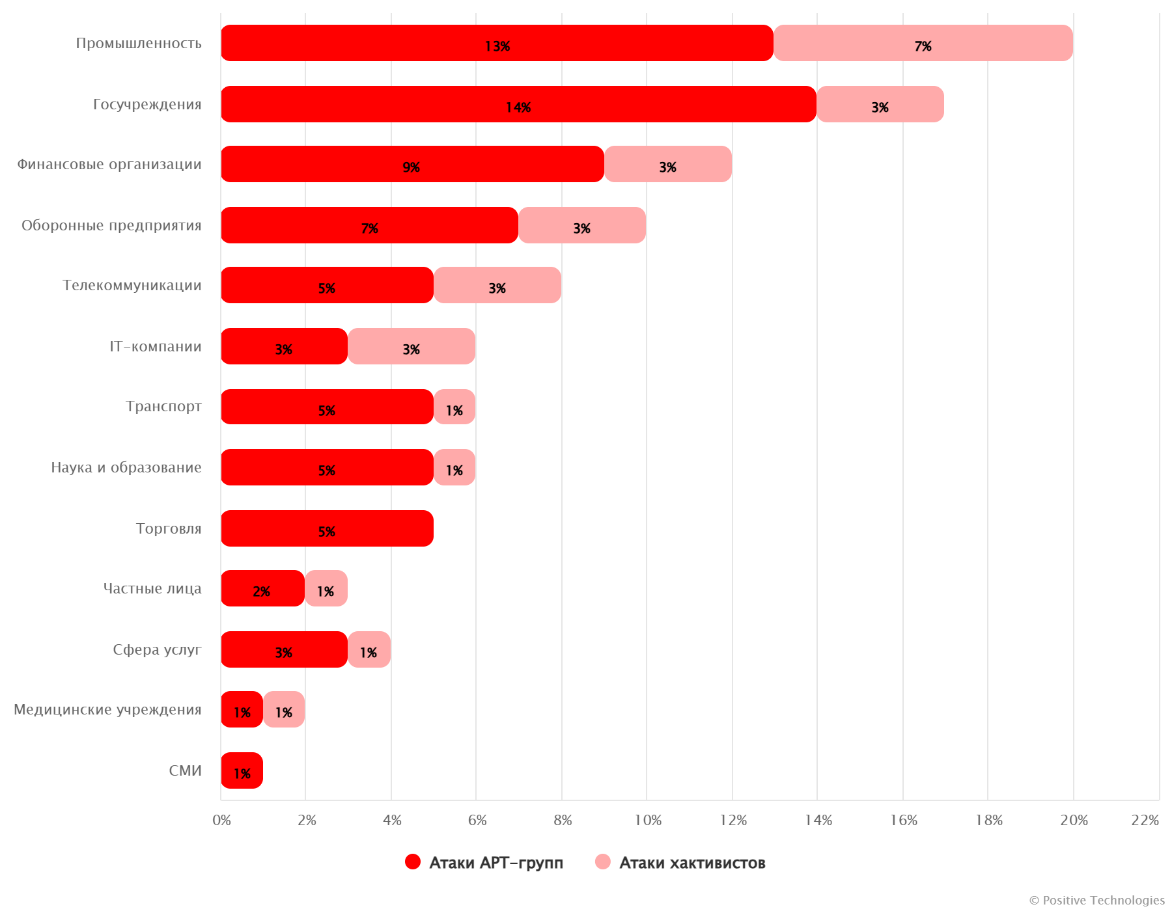
Главными целями атак оставались вполне ожидаемые отрасли: промышленные предприятия, госструктуры и финансовые организации. На них пришлось почти половина всех зафиксированных инцидентов. Причём промышленность вообще оказалась одной из самых интересных мишеней для большинства группировок.


Речь шла о краже конфиденциальной информации, промышленном шпионаже, саботаже и прямой финансовой выгоде. Последствия таких атак тоже были разными: от крупных утечек данных до нарушения работы объектов инфраструктуры.

Отдельно исследователи отмечают ещё один важный момент: в 2025 году злоумышленники всё активнее использовали искусственный интеллект. Причём не для красоты, а вполне прикладным образом — для подготовки более убедительных фишинговых писем, создания дипфейков и даже написания вредоносного кода.

Например, группировка Rare Werewolf, как утверждают аналитики, применяла модули, разработанные с помощью ИИ, в атаках на предприятия авиационной и радиопромышленности. А группа Goffee использовала нейросети в операциях против российских оборонных компаний.

При этом сами методы проникновения в системы в целом не стали экзотическими. Как и раньше, основными векторами оставались фишинг и эксплуатация уязвимостей в публично доступных приложениях. Но вот уровень исполнения, судя по отчёту, заметно вырос. Злоумышленники маскировали вредоносные программы под легитимные файлы, запутывали код, использовали автозапуск через реестр и планировщик задач, а также старались делать так, чтобы их инструменты не срабатывали в песочницах.

В Positive Technologies считают, что в 2026 году высокая активность APT-группировок и хактивистов в регионе никуда не денется. Даже если часть текущих конфликтов уйдёт в замороженную фазу, атакующие, по прогнозу компании, продолжат делать ставку на промышленный шпионаж, разведку и использование уже скомпрометированных учётных данных. Дополнительные риски может создать и проведение крупных мероприятий, запланированных в странах СНГ.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru