


TPM-сниффинг позволяет получить ключи LUKS из промышленных Linux-систем

TPM-сниффинг позволяет получить ключи LUKS из промышленных Linux-систем

TPM-сниффинг позволяет получить ключи LUKS из промышленных Linux-систем

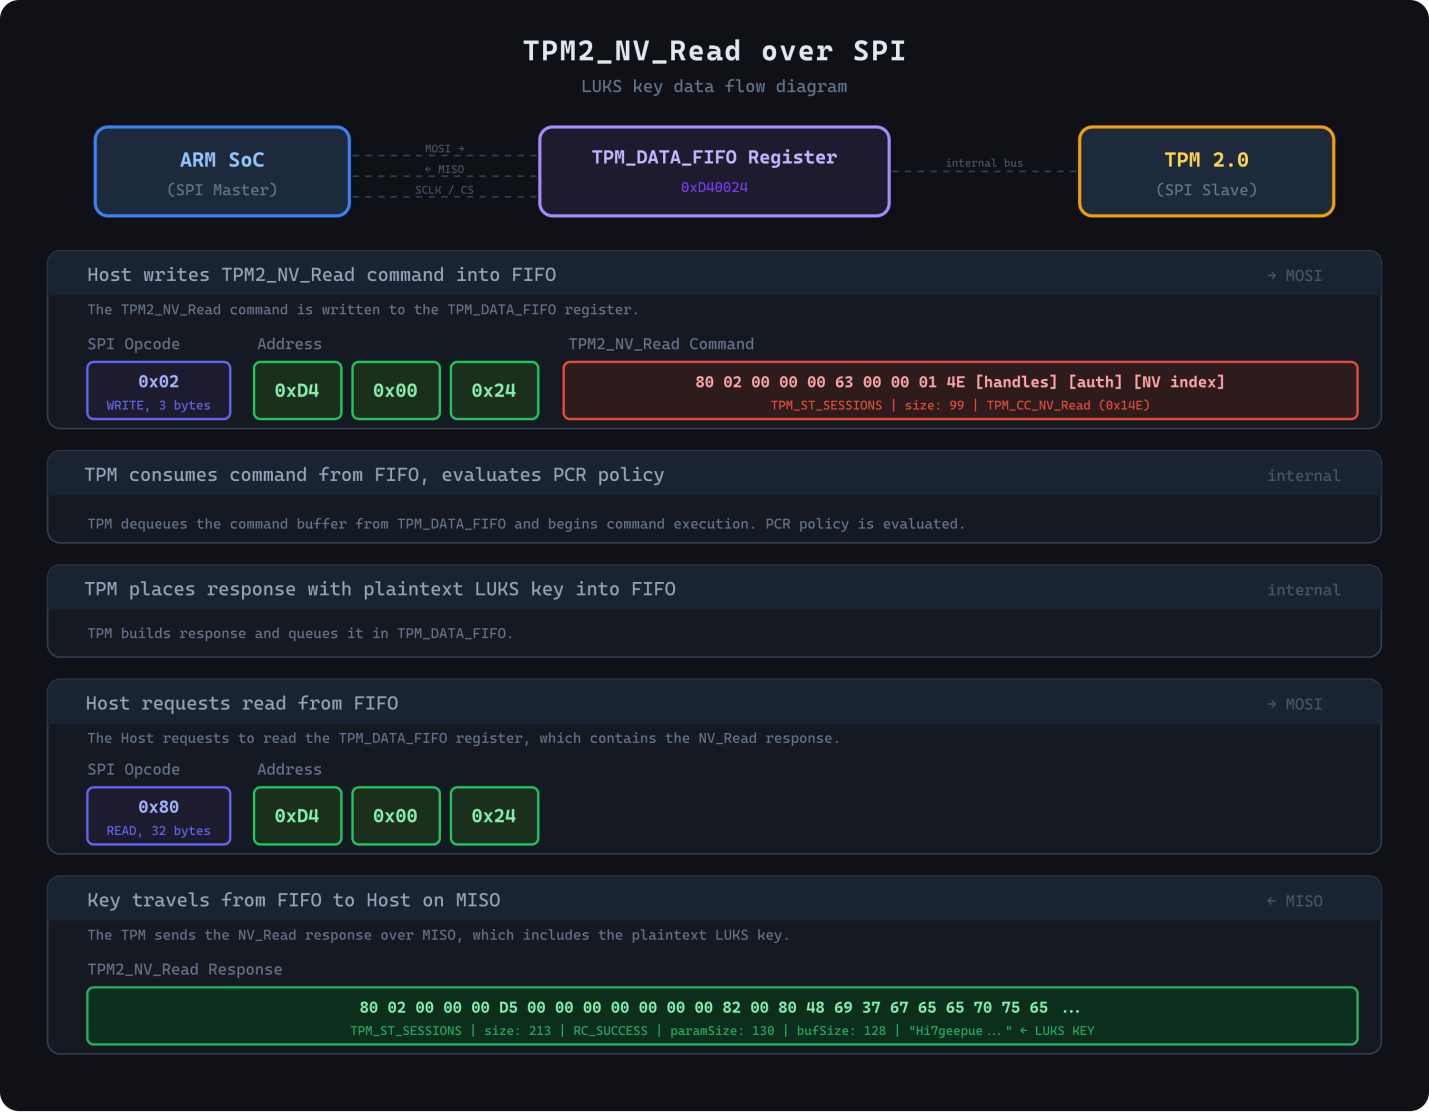
Во встраиваемых компьютерах Moxa обнаружена уязвимость, позволяющая при запуске девайса получить криптоключи LUKS в открытом виде путем пассивного мониторинга SPI-шины, соединяющей дискретный TPM с системой на чипе.

По словам авторов опасной находки из Cyloq, для сниффинг-атаки на TPM в данном случае, кроме физического доступа к устройству, понадобится лишь анализатор логики.

Для проведения PoC-атаки был выбран Moxa UC-1222A Secure Edition на базе ARM с модулем TPM 2.0, использующий LUKS для полного шифрования дисковой памяти.

Эксплойт CVE-2026-0714 (доставка секрета без криптозащиты при выполнении TPM2_NV_Read) с успехом отработал, и ключ, позволяющий расшифровать все данные в памяти устройства, был в итоге получен, хотя это и заняло некоторое время.


Ранее попытки применения TPM-сниффинга были замечены лишь в атаках на BitLocker; эта возможность давно не дает покоя Microsoft. Специалисты Cyloq доказали, что риск велик и для промышленных устройств на базе Linux.

Обезопасить команды и ответные параметры, передаваемые по шине SPI, поможет криптозащита, однако в условиях автоматизированного запуска компьютеров без GUI реализация таких сессий затруднительна.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru