


Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

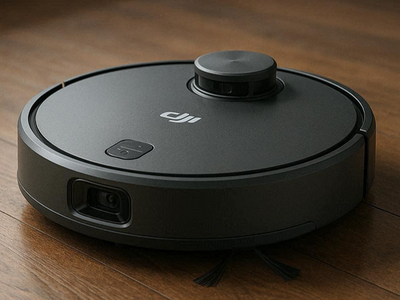
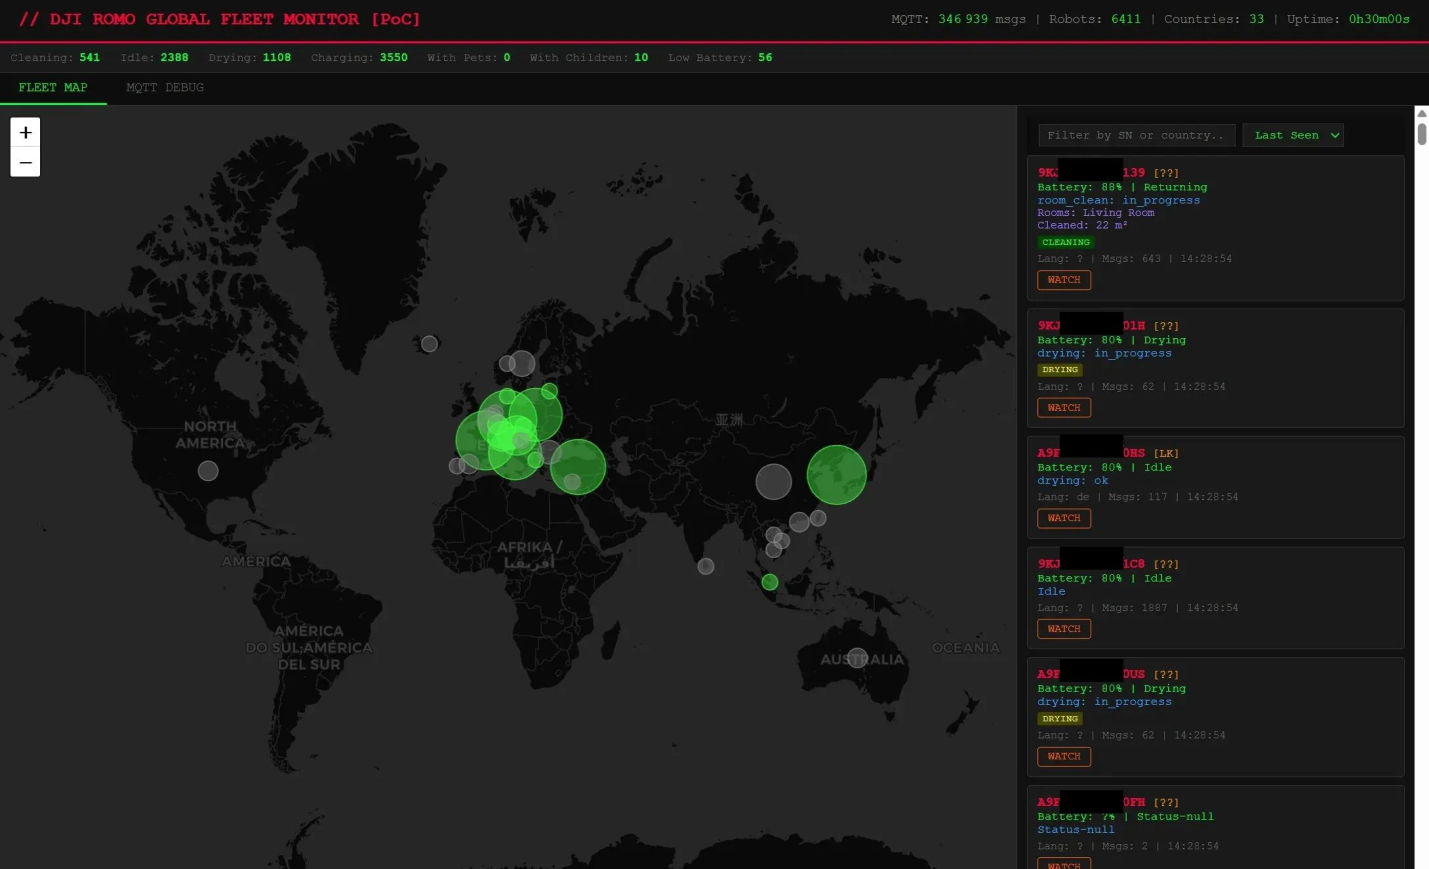
Специалист по ИИ из компании, сдающей в аренду жилье на праздники, написал программу для удаленного управления своим пылесосом DJI Romo через джойстик PS5 и обнаружил, что получил доступ к 6700 таким же роботам из 24 стран.

Более того, в его власти оказались портативные зарядные устройства DJI Power, привязанные к тем же серверам. Суммарно эксперимент выявил более 10 тыс. IoT-гаджетов, уязвимых к злоупотреблениям.

Проводя уборку в помещениях, DJI Romo обычно работает автономно, но его расписанием и задачами также можно управлять через приложение. Чтобы выяснить, каким образом робот-пылесос общается со своими серверами, Сэмми Аздуфал (Sammy Azdoufal) провел обратный инжиниринг с помощью ИИ-ассистента Claude Code.

Получив токен для связи со своим умным гаджетом через облако, программист обнаружил, что ключ открывает доступ к 6700 других DJI Romo, используемых жителями разных стран.

Тестирование созданного Аздуфалом игрового контроллера показало, что с его помощью можно выявить местоположение (IP-адреса) всех подключенных к интернету пылесосов в данной группе и получить информацию о планировке помещений, в которых они работают.

Как оказалось, смарт-пылесосы DJI каждые три минуты шлют видеоотчет на сервер компании, указывая свой серийный номер, обрабатываемую комнату, прогресс, оставшийся заряд и встреченные препятствия.


О баге в бэкенде DJI Romo, превращающем умного помощника в инструмент слежки, Аздуфал сообщил и вендору, и журналистам. На настоящий момент проблема в целом решена.

Экспертов давно тревожит вопрос безопасности IoT-устройств, способных открыть доступ к умному дому и поставить под угрозу благополучие его владельца. При отсутствии адекватной защиты подобные гаджеты могут послужить точкой входа в домашнюю компьютерную сеть или инструментом атаки в составе ботнетов; собранные через эксплойт данные также можно использовать для манипуляций и шантажа.

Подпишитесь на новости

Штрафы за рекламу в Telegram могут отложить, но подтверждения пока нет

Рекламодателям в Telegram, возможно, не придётся встречать 2027 год под угрозой новых штрафов за сам факт размещения. По данным СМИ, власти не планируют запускать наказания сразу после окончания объявленного переходного периода. Но выдыхать пока рано, так как официального подтверждения нет.

О возможной отсрочке сообщило издание «Пост-» со ссылкой на информированные источники.

По их данным, в правительстве пока нет чёткого решения о практическом применении запрета, а правоохранительные органы больше не настаивают на жёстких мерах. Если ситуация не изменится, условия работы рекламодателей и владельцев каналов останутся прежними.

Напомним, весной ФАС заявила, что реклама в Telegram подпадает под запрет размещений на ресурсах с ограниченным доступом. Затем ведомство объявило переходный период до конца 2026 года, в течение которого ответственность за такие размещения в Telegram и YouTube применять не будут.

Источники «Пост-» связывают возможную отсрочку давления на Telegram с проблемами вокруг МАКС, включая его доступность на устройствах Apple.

RSS: Новости на портале Anti-Malware.ru