

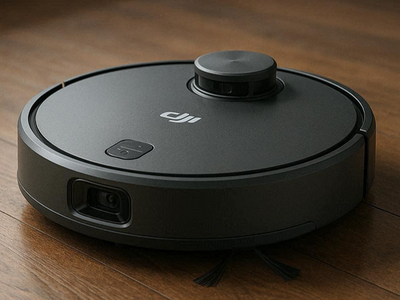

Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

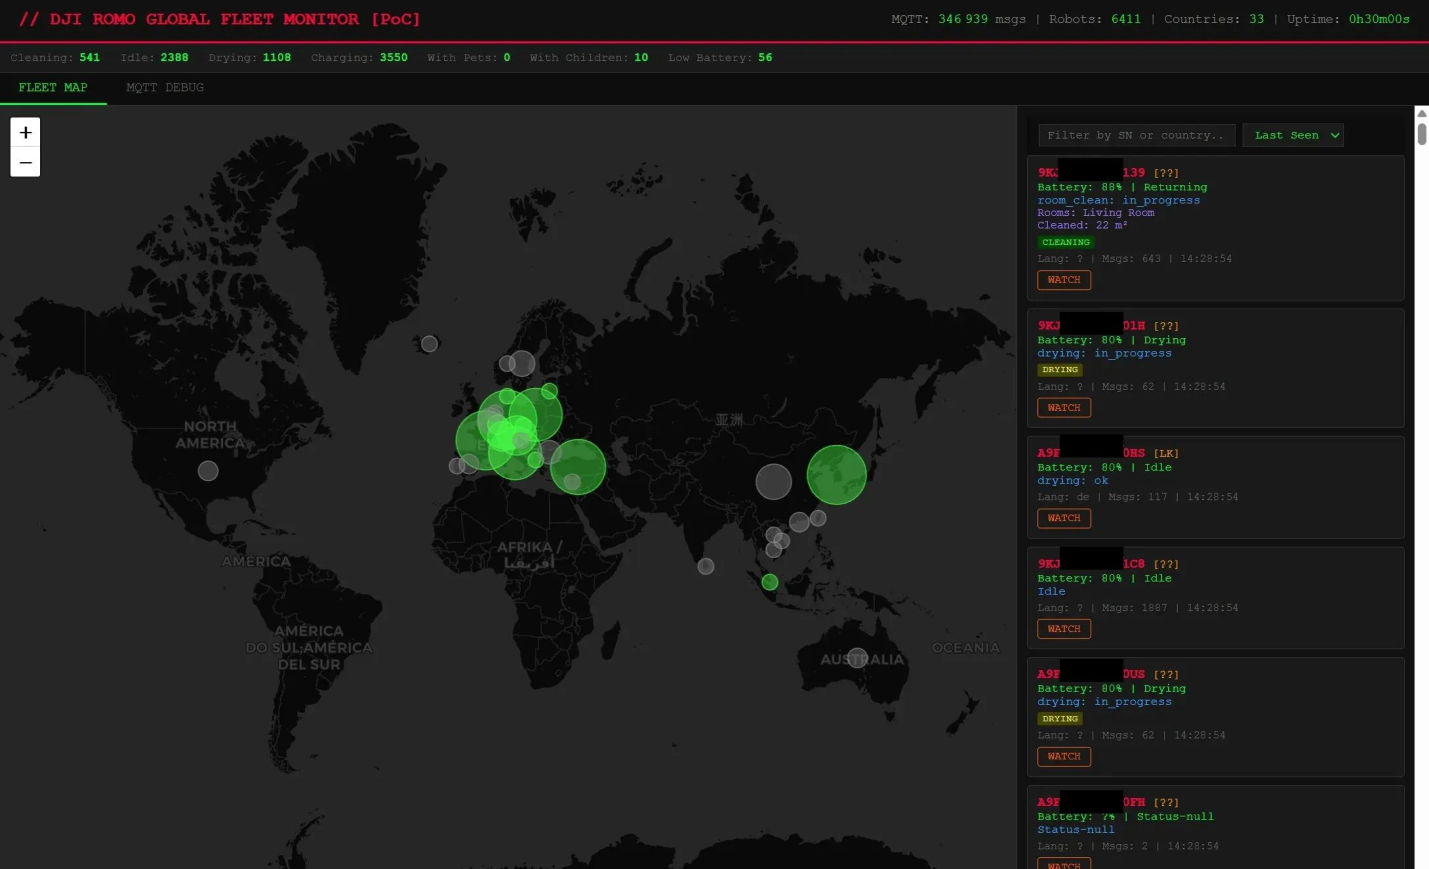
Специалист по ИИ из компании, сдающей в аренду жилье на праздники, написал программу для удаленного управления своим пылесосом DJI Romo через джойстик PS5 и обнаружил, что получил доступ к 6700 таким же роботам из 24 стран.

Более того, в его власти оказались портативные зарядные устройства DJI Power, привязанные к тем же серверам. Суммарно эксперимент выявил более 10 тыс. IoT-гаджетов, уязвимых к злоупотреблениям.

Проводя уборку в помещениях, DJI Romo обычно работает автономно, но его расписанием и задачами также можно управлять через приложение. Чтобы выяснить, каким образом робот-пылесос общается со своими серверами, Сэмми Аздуфал (Sammy Azdoufal) провел обратный инжиниринг с помощью ИИ-ассистента Claude Code.

Получив токен для связи со своим умным гаджетом через облако, программист обнаружил, что ключ открывает доступ к 6700 других DJI Romo, используемых жителями разных стран.

Тестирование созданного Аздуфалом игрового контроллера показало, что с его помощью можно выявить местоположение (IP-адреса) всех подключенных к интернету пылесосов в данной группе и получить информацию о планировке помещений, в которых они работают.

Как оказалось, смарт-пылесосы DJI каждые три минуты шлют видеоотчет на сервер компании, указывая свой серийный номер, обрабатываемую комнату, прогресс, оставшийся заряд и встреченные препятствия.


О баге в бэкенде DJI Romo, превращающем умного помощника в инструмент слежки, Аздуфал сообщил и вендору, и журналистам. На настоящий момент проблема в целом решена.

Экспертов давно тревожит вопрос безопасности IoT-устройств, способных открыть доступ к умному дому и поставить под угрозу благополучие его владельца. При отсутствии адекватной защиты подобные гаджеты могут послужить точкой входа в домашнюю компьютерную сеть или инструментом атаки в составе ботнетов; собранные через эксплойт данные также можно использовать для манипуляций и шантажа.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru