


ИИ в Windows 11 сможет видеть ваши открытые окна

ИИ в Windows 11 сможет видеть ваши открытые окна

ИИ в Windows 11 сможет видеть ваши открытые окна

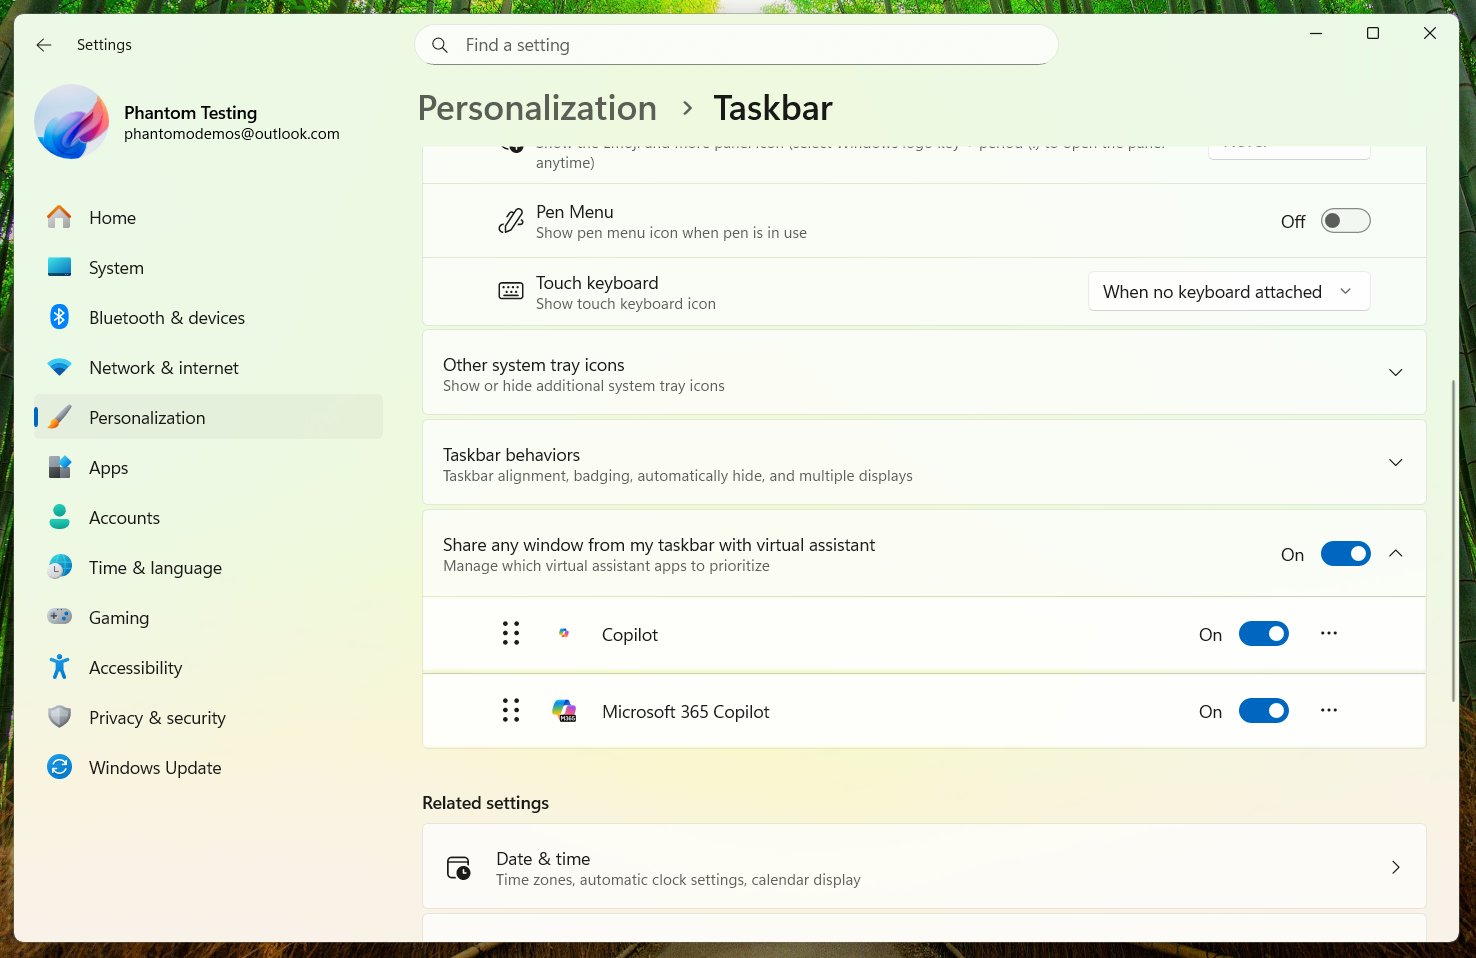
Microsoft продолжает превращать панель задач Windows 11 в центр управления ИИ. В тестовых сборках системы появилась новая опция с длинным, но говорящим названием — «Share any window from my taskbar with virtual assistant». Проще говоря, Windows готовится позволить делиться любым открытым окном напрямую с виртуальным ассистентом, например Copilot.

Идея в том, чтобы убрать лишние шаги. Вместо того чтобы вручную запускать демонстрацию экрана или копировать текст в чат-бота, можно будет просто выбрать окно на панели задач и передать его ИИ.

С разрешения пользователя, разумеется. Ассистент получит доступ к содержимому окна, сможет его проанализировать, кратко пересказать, предложить ответ или подсказать, куда нажать дальше.

Ранее Microsoft уже тестировала функцию «Share with Copilot»: при наведении на миниатюру приложения в панели задач появлялась кнопка для отправки окна в Copilot. Windows Latest пробовал это с Outlook, Cloudflare WARP и другими программами. Copilot мог читать видимый контент и даже подсвечивать элементы интерфейса своим «курсорным» указателем. При этом управление приложением ИИ не получает, это скорее режим умного наблюдателя, чем удалённый контроль.

Теперь же Microsoft, похоже, делает следующий шаг и оформляет механизм на системном уровне. Новый переключатель в настройках панели задач позволяет управлять доступом виртуальных ассистентов к окнам. Причём речь уже не только о классическом Copilot, в списке замечен и Microsoft 365 Copilot. В будущем туда могут добавить и сторонние ИИ-агенты, но только после одобрения со стороны Microsoft.


Интересная деталь: в списке ассистентов можно менять приоритет, элементы перетаскиваются вверх или вниз. Как именно будет происходить выбор конкретного ИИ при шаринге окна, пока неясно. Возможно, система будет учитывать приоритет автоматически.

Функция отключена по умолчанию. Найти её можно в Настройки > Персонализация > Панель задач, в разделе поведения панели задач. Одним переключателем всё можно полностью деактивировать.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru